
Casbaneiroバンキングトロイの木馬、標的の銀行サイトにアクセスした時だけ活動を開始
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
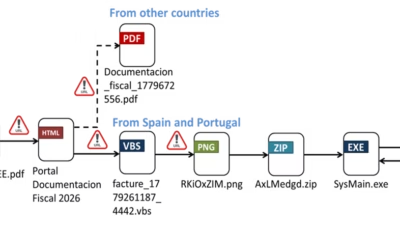
スペインとポルトガルのユーザーを狙った標的型フィッシングキャンペーンが確認されました。このキャンペーンはバンキング型トロイの木馬「Ousaban」を配布するもので、ジオフェンス化されたWebページの使用、多層的な検知回避技術、モジュール式の配信チェーンが特徴です。 攻撃者はブラジルで過去に確認された手口を流用しつつ、
2026年5月、FortiGuard Labsの研究者らは、銀行系トロイの木馬「Ousaban」をスペインとポルトガルのユーザーに拡散する、極めて標的を絞ったフィッシングキャンペーンを発見しました。 これまでブラジルで活動が確認されていたこのマルウェアは、更新版で高度なジオフェンシング、ステガノグラフィ、そして毎日変
ブラジルで長らく利用されてきたバンキング型トロイの木馬が、スペインとポルトガルの銀行利用者を狙う形に改良されました。フィッシングPDFやステガノグラフィー、ジオフェンシングを駆使し、検知を逃れています。 Fortinet傘下のFortiGuard Labsは新たな分析の中で、「Ousaban」として知られるこのマルウェ

2025年後半から、SMSのなりすまし対策の脆弱性を悪用した大規模なスミッシング・フィッシング活動が活発化しており、モバイルユーザーを標的にしています。活動範囲は72か国に及ぶものの、キャンペーンはラテンアメリカ(LATAM)に集中しています。 攻撃者はさまざまな業界にわたる260以上のブランドへのなりすましに成功し
私物端末の業務利用(BYOD)プログラムは、もはや一部の部署に限られたニッチな方...

ErrTrafficは、ClickFixのソーシャルエンジニアリング攻撃を実行す...

Zscaler Threat Huntingは、偽の「所得税局」ポータルを通じて...

医療詐欺の事例は増加している。患者や介護者の個人を特定できる情報を悪用したり、金...

正規のリモートアクセスソフトウェアを悪用して政府機関の標的に侵入する、拡大するサ...