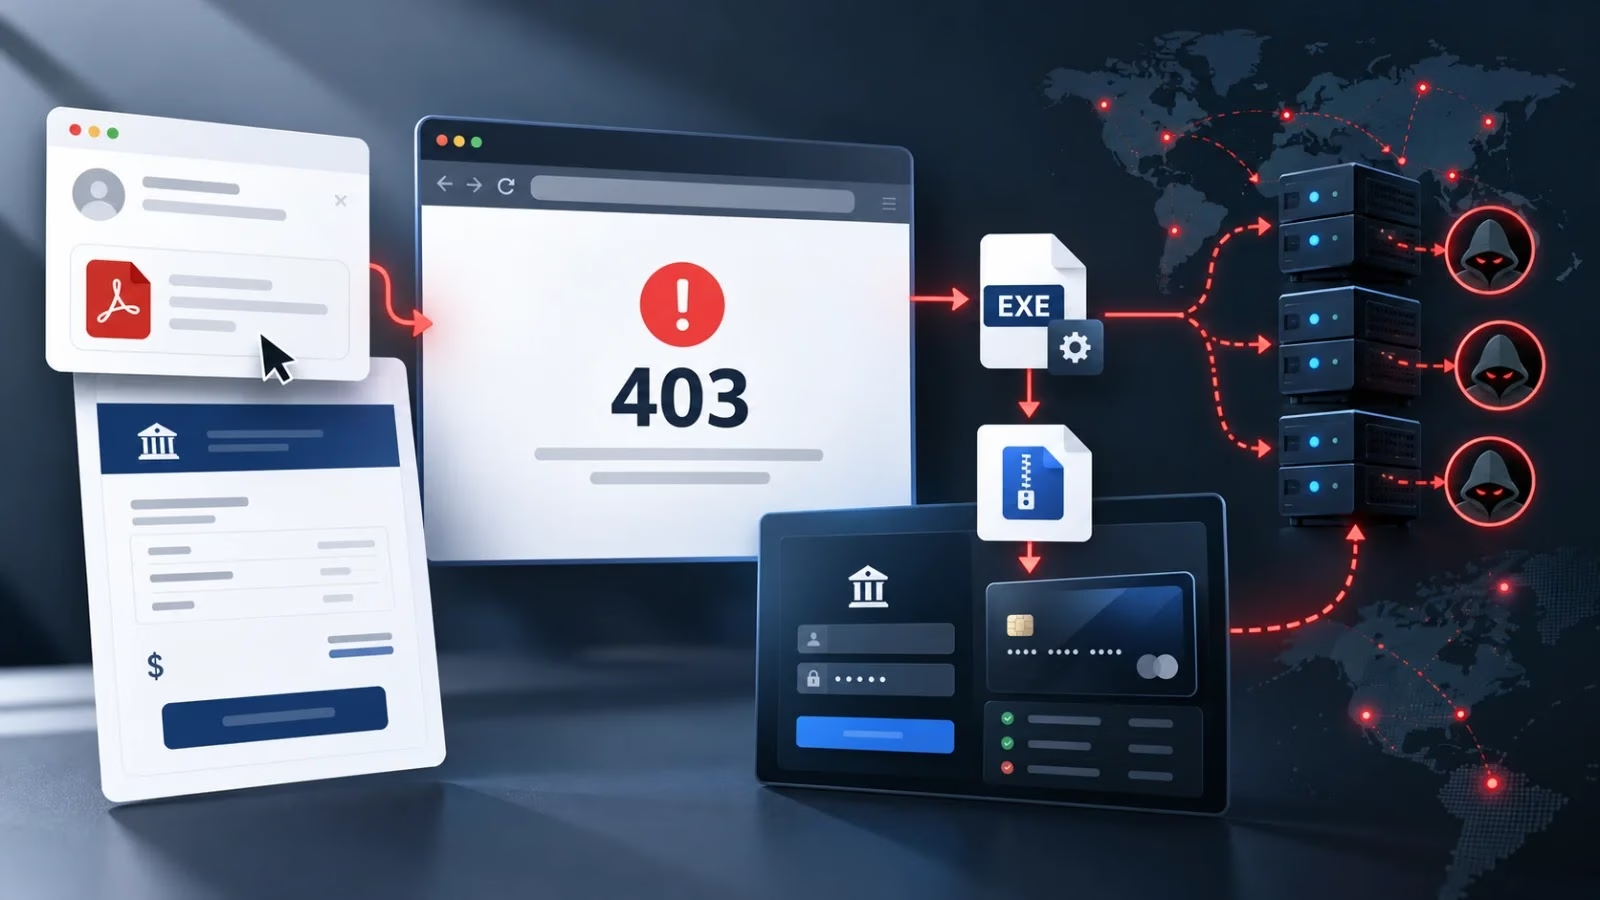
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。
攻撃者は、請求書や法的通知(法的手続きを装うものを含む)に偽装したフィッシングメールとPDFを送り付けます。多くの誘導文面には受信者のメールアドレスが含まれ、個人宛てのように見せています。文書内の国別コードトップレベルドメイン(ccTLD)からは、アルゼンチン、ペルー、コロンビア、メキシコが標的であることがうかがえます。
リンク先のWebページは、訪問者のIPアドレスを確認します。標的地域外の訪問者はGoogleやYouTubeなどの正規サイトにリダイレクトされます。地域内の訪問者には、JavaScriptにBase64エンコードしたZIPアーカイブを埋め込んだページが返されます。スクリプトは通常のダウンロードに見える動作を起動した後、ブラウザを空白ページへ遷移させます。
ZIPにはHTAファイルが含まれています。このファイルは外部のJavaScriptリソースを読み込み、JScriptを埋め込んだXMLベースのスクリプトパッケージを取得します。このスクリプトはWindows Management Instrumentation(WMI)を使ってサンドボックスの検出とOS言語の確認を行い、言語がホワイトリストに含まれる場合にのみ処理を続行します。
その後、マルウェアは正規のAutoItインタープリター、コンパイル済みAutoItスクリプト、拡張子がcrTの圧縮ファイルという3つのファイルを、C:{ランダムな名前}に個別にダウンロードします。
ファイルを個別に取得することで、単体では不審に見えるファイルがなくなり、静的検知が効きにくくなります。永続化にはスタートアップフォルダー内のLNKファイルを使います。感染マーカーとなる{ComputerName}@4{UserName}という名前のフォルダーは、%PUBLIC%に作成されます。
AutoItローダーは偽のWindowsサービスウィンドウを表示します。続いてcrTファイルを展開し、最終ペイロードをRegSvcs.exeにインジェクトします。RegSvcs.exeが存在しない場合に限り、mobsync.exeを使用します。
Casbaneiroは、Ousabanと同じアルゴリズムで文字列を復号します。これらの文字列には、暗号資産アドレス、グローバルID、情報送信先のURLが含まれます。マルウェアはミューテックスGlobolID-4465173{Username}を作成します。システム言語がドイツ語、フランス語、英語のいずれでもない場合にのみ動作します。
このマルウェアは、被害者のアドレス帳からメールアドレスを、Microsoft Outlookから送信者と受信者のデータを収集します。収集したデータは暗号化せずに情報送信先のURLへ送信され、%APPDATA%に.Outlookファイルを作成して活動の痕跡を残します。
FortiGuard Labsが公開した技術調査によると、Casbaneiroは被害者情報をBase64でエンコードし、2台目のサーバーに送信します。このサーバーはHTTP 403 Forbiddenを返し、マルウェアは他のステータスを受け取った場合に再試行します。アナリストはC2がオフラインだと判断し、本物のサーバーを見落とす可能性があります。
実際のC2との通信が始まるのは、被害者がブラウザで標的となる銀行サイトを開いたときだけです。403応答の後、マルウェアは2つのマーカーを作成します。1つは%TEMP%内のMD5ハッシュ名のフォルダー、もう1つはHKCU\SOFTWARE配下の同じハッシュ名のレジストリキーです。
C2のタスクには、キーボード操作、クリップボードへの貼り付け、ファイル実行、コマンド実行、特定の銀行を狙った偽ウィンドウによる攻撃などがあります。盗んだデータは時期によって異なるサーバーに送られるため、ネットワークログの相関分析は難しくなります。
FortiGuardは、不正な形式のHTTPリクエストも確認しました。これらのリクエストにはHostヘッダーがなく、Content-Lengthが非常に大きい一方で、本文は多数の小さなパケットに分割して送信されていました。ネットワーク検査を回避する狙いがあるとみられます。
Fortinetは、このキャンペーンをPDF/Phishing.5BB0!tr、JS/Phishing.IBP!tr、W32/Casbaneiro.EN!tr.spyとして検知しています。また、Webフィルタリング、IPレピュテーション、アンチボットネットサービスの導入に加え、フィッシング対策の訓練も推奨しています。
レポートには、多数のPDF、メール、HTAのハッシュ値と、host[.]secureserver[.]netのドメインがいくつか掲載されています。防御側は、403を返すからといってそのサーバーを無視すべきではありません。あわせて、C:\のサブフォルダーから起動するAutoItプロセスや、RegSvcs.exeまたはmobsync.exeへのインジェクションにも注意が必要です。
翻訳元: https://cyberpress.org/casbaneiro-banking-trojan/