
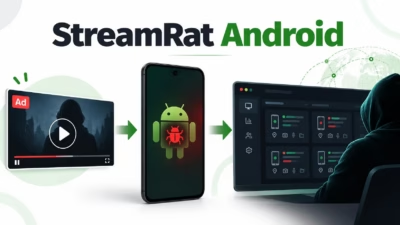
StreamRatという名のAndroidトロイの木馬、偽の配信広告からスマホ完全乗っ取りへ発展
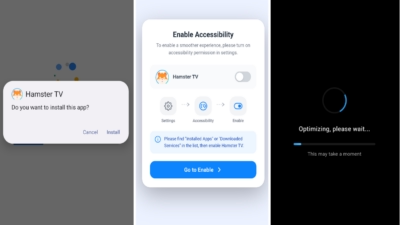
「Steamtv Esp」として追跡されているこのマルウェアキャンペーンは、無料IPTVやストリーミングコンテンツへの関心を悪用します。悪意のある広告をクリックした被害者は、テレビ配信アプリを提供しているように見えるフィッシングサイトに誘導されます。 このサイトは訪問者がAndroidデバイスを使用しているかどうかを
「Steamtv Esp」として追跡されているこのマルウェアキャンペーンは、無料IPTVやストリーミングコンテンツへの関心を悪用します。悪意のある広告をクリックした被害者は、テレビ配信アプリを提供しているように見えるフィッシングサイトに誘導されます。 このサイトは訪問者がAndroidデバイスを使用しているかどうかを
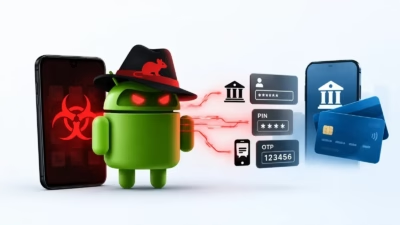
セキュリティ研究者らは、「RatHat」と呼ばれる新しいAndroid向けバンキング型トロイの木馬を発見しました。このマルウェアは人工知能(AI)、アクセシビリティ機能の悪用、そしてAndroid Debug Bridge(ADB)の機能を組み合わせ、金融関連の認証情報、PIN、ワンタイムパスコードを窃取します。 M
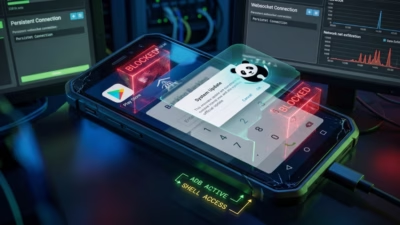
eSecurity Planet のコンテンツおよび製品推奨は編集上の独立性を保っています。パートナーへのリンクをクリックいただくことで、当社に収益が発生する場合があります。 詳細はこちら ToxicPanda 2.0は、感染したAndroid端末に対する攻撃者の遠隔操作をさらに深いレベルへと拡張しており
Androidバンキング型トロイの木馬が新たな亜種として再浮上し、デバイスの完全な乗っ取りと持続的なアクセスに向けて大きく進化していることが明らかになりました。この脅威はモバイルユーザーだけでなく、そうしたデバイスからアクセスされる企業リソースにもリスクを及ぼします。Zimperium zLabsの最新の調査によると、
悪名高いバンキング型トロイの木馬「ToxicPanda」が、大幅に強化された新バージョンとなって再び姿を現しました。ToxicPanda 2.0は、銀行アプリや暗号資産アプリからPINコードを盗み出す機能を備えています。スマートフォンのロック解除パスワードも驚くほど簡単に傍受してしまいます。さらに
複数のセキュリティ企業が今週、世界中のユーザーを標的とする新種および改良版のバンキング型トロイの木馬に関する情報を公開しました。 この種のマルウェアを使えば、攻撃者は認証情報のフィッシング、機密性の高いユーザーデータの窃取、そして侵害した端末の遠隔操作が可能になります。 Manic ThreatFabricは、バンキ
バンキング型トロイの木馬「グランドレイロ」は、法執行機関がその活動を摘発してから2年以上が経過した現在も、主にラテンアメリカの銀行顧客にとって重大な脅威であり続けています。その最新の証拠となるのが、12年前から存在するペイロードを使い、メキシコのユーザーを標的とした新たなキャンペーンです。攻撃者はDLLサイドローディン

ToxicPanda 2.0は、詐欺・端末制御・認証情報窃取の機能を大幅に拡張した進化版のAndroidバンキング型トロイの木馬です。 更新されたこのマルウェアは、透明なオーバーレイを使用して140以上の銀行・暗号資産アプリからPIN入力を捕捉するほか、より広範なフィッシングフレームワークによって16カ国にわたる34

セキュリティ研究者らは、広く蔓延しているAndroid向けバンキング型トロイの木馬の新亜種について警告を発しました。この亜種は潜在的な被害者数を大幅に拡大させるものです。 モバイルセキュリティベンダーのZimperiumに所属するzLabsチームが、8月19日付の投稿で「ToxicPanda 2.0」を発見した

BTMOBは、従来型のAndroidバンキング型トロイの木馬から、犯罪者がブランド化されたフィッシングアプリを構築し、感染したスマートフォンを遠隔操作し、窃盗を自動化できる「ワンストップ詐欺プラットフォーム」へと進化を遂げました。 その登場は、流出したマルウェアのソースコードとローコードツールが、モバイル詐欺をスケー
すべての記事を読み込みました