
悪意あるAIエージェントがクレジットカード60万件を窃取、100以上のサイトにスキマーを感染
金銭目的の脅威アクターがオープンソースのAIエージェントフレームワークを悪用し、数百のオンライン小売業者を大規模に攻撃、60万件を超えるクレジットカード情報を窃取していることが分かりました。 このキャンペーンは少なくとも7月から活動しており、9月22日時点でも継続中です。わずか5日間で、この脅威アクターは少なくとも2
金銭目的の脅威アクターがオープンソースのAIエージェントフレームワークを悪用し、数百のオンライン小売業者を大規模に攻撃、60万件を超えるクレジットカード情報を窃取していることが分かりました。 このキャンペーンは少なくとも7月から活動しており、9月22日時点でも継続中です。わずか5日間で、この脅威アクターは少なくとも2
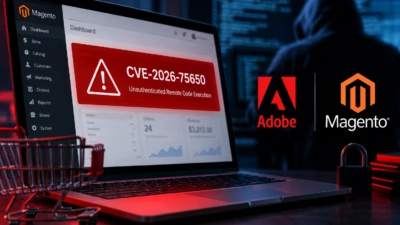
Adobeは、パッチ提供前から攻撃者に悪用されていたAdobe CommerceおよびMagento Open Sourceの重大な脆弱性、CVE-2026-75650を修正しました。認証不要のリモートコード実行を可能にするこの欠陥はCVSSスコア10.0を記録しており、セキュリティ企業Sansecは「Styl
セキュリティ研究者らは、Magento Open SourceおよびAdobe Commerceのインストール環境に影響を及ぼす、認証不要で悪用可能なリモートコード実行の脆弱性を発見しました。 「StyleSmuggler」と呼ばれるこの脆弱性は、攻撃者がMagentoのテンプレートシステムにPHPペイロードを注入し
Huntress、偽の注文とアプリ通知を使ったShopify返金詐欺を発見攻撃者は配送先住所に連絡先情報を埋め込み、被害者を騙して支払わせるユーザーには不審な情報を無視し、返金内容を確認し、偽の店舗を報告するよう推奨Shopifyストアを運営する企業や個人を標的に、極めて巧妙な偽の返金詐欺が横行していると専門家が

MagentoのEC環境を標的とした複数の独立した侵入キャンペーンにより、世界中...

グリーンベイ・パッカーズは月曜日、顧客の決済情報を盗むことを目的とした悪意あるコ...

Magentoのeコマースプラットフォームにおいて、「SessionReaper...

ビデオプレーヤー 今週のパネルでは、4人の編集者が、デジタルスキミングのような古...

デジタル決済ゲートウェイからクレジットカード認証情報を傍受するよう設計された秘密...

最近クレジットカードを使ってオンラインで買い物をしたなら、あなたは大規模で隠密な...