
SectopRATマルウェア、正規ソフトウェアに紛れてブラウザの認証情報や暗号資産ウォレットを窃取
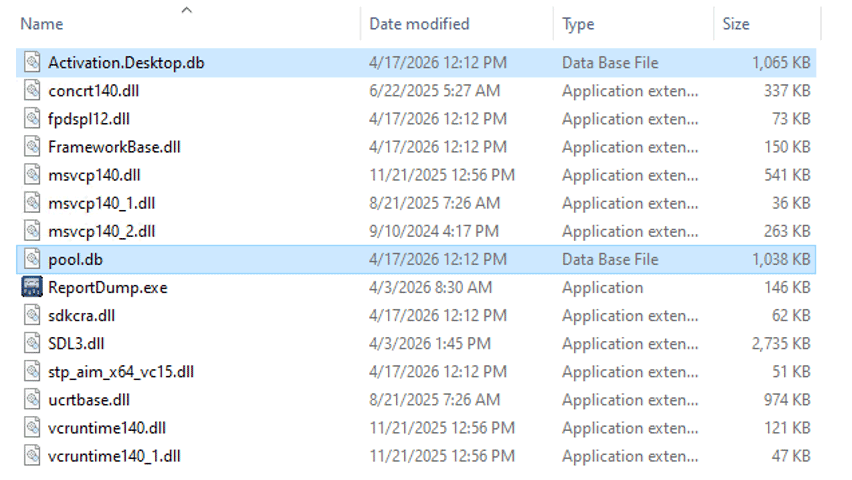
新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。Incidentresponse planning 調査では、ソフトウェアベンダーがト
新たに分析されたSectopRATのキャンペーンから、攻撃者が信頼されたアプリケーションのコンポーネントを悪用し、多機能なリモートアクセス型トロイの木馬(RAT)を隠蔽したうえで、価値の高いデータを盗み出す手口が明らかになりました。Incidentresponse planning 調査では、ソフトウェアベンダーがト
新たなPamStealerの亜種が、偽の仮想通貨ウォレットインストーラーを通じてmacOSユーザーを狙っています。9月22日に公開された調査でJamf Threat Labsは、このマルウェアがパスワードやブラウザデータを窃取する一方、サーバー側が制御する復号プロセスを用いることでペイロードの解析を困難にしていると述
Odyssey infostealerによる新たな攻撃活動が確認され、100カ国を超えるmacOSユーザーを標的にブラウザの認証情報、暗号資産ウォレット、クラウド設定ファイル、メッセージアプリのデータを窃取しています。 このマルウェアは永続化の仕組みも確立しており、正規の暗号資産ウォレットアプリケーションをトロイの木

以前に文書化されていなかったリモートアクセストロイ(RAT)フレームワークであるAuraborosの完全に露出したコマンドアンドコントロール(C2)パネルは、ライブオーディオストリーミング、集約的なキーロギング、ブラウザ認証情報盗聴、複数クッキーハイジャッキングをすべてインターネット経由で、認証なしで利用可能にしてい

新しい研究により、新しいACRStealer バリアントが現在HijackLoa...

新たに特定された Windows 情報盗難ウェアである CharlieKirk ...