Huntressによると、攻撃者は10週間にわたり、盗み出したMicrosoft 365のサインインセッションを使い回す手口で、79組織のメールアカウントに侵入しました。さらに、受信トレイルールを隠れて設定し、被害者が自分のメールの一部を見られないようにしていました。
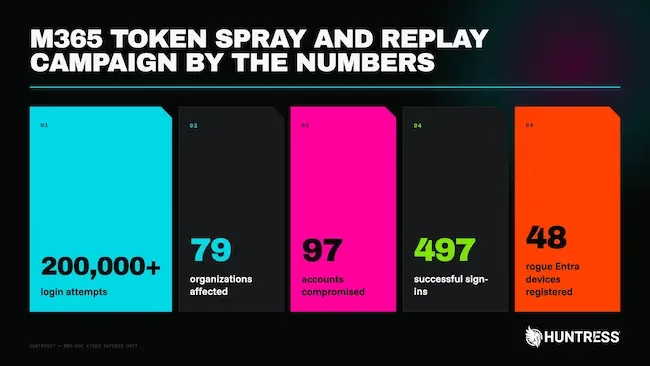
研究者らは、2026年7月14日から9月22日にかけてこの攻撃キャンペーンを追跡しました。確認されたサインイン成功は497件、失敗したログイン試行は20万件を超えます。
盗まれたセッションの再利用元は、ドイツ・ハンブルクに法人登録されているホスティング事業者1337 Services GmbHのサーバーでした。Microsoft Entra ID Protectionも、これらのアドレスのいくつかを独自に不審と判定していました。
パスワードは不要
研究者らは「攻撃者は一度もパスワードを必要とすることなく、Microsoftアカウントを侵害した」と指摘しています。
被害者は、中間者攻撃(AiTM:adversary-in-the-middle)のリレーを使った偽のサインインページに誘導されました(AiTM)。このリレーは、本物のMicrosoftのログインページとMFAのプロンプトを被害者に中継する一方で、サインイン完了時にMicrosoftが発行するセッショントークンを抜き取ります。このトークンはMFAの後に作成されるため、入手した者は再びMFAを通過することなく利用できます。
そのほかのトークンは、デバイスコードフィッシングで入手されました。被害者をだまして、Microsoftの正規のサインインページでコードを入力させる手口です。通常のログイン中に仕掛けるソーシャルエンジニアリングでも、トークンが盗まれていました。
攻撃者は盗んだトークンを大量に再利用しました。その大半は、同一のIPアドレスブロックから行われています。研究者らは「攻撃者は盗んだ大量のトークンを多数の組織に対して再利用したため、これを『トークンスプレー』と呼んでいる。パスワードスプレーと同じパターンだが、推測したパスワードの代わりに盗んだトークンを使う点が異なる」と説明しています。
盗まれたセッションは、数分以内に悪用されました。7月21日のインシデントでは、被害者がMFAのプロンプトに到達してから12分後に、乗っ取られたセッションが1337 Servicesのアドレスから現れました。9月22日には、その間隔は4分でした。
キャンペーンの期間中、攻撃者は193.26.115.0/24の範囲にある6つのアドレスを、4つのフェーズにわたって使い分けました。フェーズの間には、1〜2週間の空白が置かれたものもあります。研究者らは、これらのアドレスのどれか1つをブロックしても、止められるのはせいぜい1つのフェーズだけだったと述べています。
偽のデバイス登録とMFAの差し替え
攻撃者はアカウントに侵入すると、盗んだセッションの期限が切れた後もアクセスを維持しようとしました。Huntressは、被害組織のMicrosoft Entraディレクトリに不正なコンピューターが少なくとも48台登録されていたことを確認しました。名前はいずれも「DESKTOP-」に16進数8桁が続く形式です。登録されたデバイスは、誰かが削除するまでディレクトリに残り続けます。
19組織では、キャンペーンのアドレスからの最初のサインインから3時間以内に、被害者の既存のMFA方式が消去され、新しい方式が登録されました。
7月21日のケースでは、セッションが乗っ取られてから1時間足らずで、「iPhone 13」と名付けられた認証アプリがアカウント上で有効化されました。この方法で登録された認証アプリがあれば、攻撃者は新たなサインインのMFAを自在に完了できます。誰かがアカウントを監査して削除しない限り、パスワードをリセットしてもこのアクセスは残ります。
持ち主から隠されたメール
「.」「sss」「iT」といった名前の受信トレイルールが設定され、受信メールを削除したり、既読にして「RSS Feeds」や「Conversation History」などのフォルダーに移動したりしていました。
あるケースでは、攻撃者が侵害したメールボックスから、外部の会計士に給与関連のメールを送信しました。このメールボックスで攻撃者は、給与(payroll)、口座振込(direct deposit)、銀行(bank)、ボーナス(bonus)に言及するメッセージをすべて捕捉するようルールを変更しました。さらに5分後には、会計士からのメールをすべて隠す2つ目のルールを作成しています。
9月11日、攻撃者は新しいアドレスに切り替え、窃取済みのトークンを再利用する自動化プログラムを実行しました。4日間で、約30組織に対して数百件のサインイン成功を達成しています。
同じアドレスは1,052回ブロックされました。そのブロックはすべて、条件付きアクセスポリシーでサインインを拒否した4組織によるものでした。条件付きアクセスポリシーはMFAを要求したりアクセスを完全に遮断したりでき、Huntressは、MFAでは埋められないセキュリティ上の穴の一部を補えると述べています。
Microsoft 365の管理者が同様の侵入を見つけて封じ込められるよう、Huntressはブログ記事で、緩和策のガイダンスと侵害の痕跡(IoC)も公開しています。
翻訳元: https://www.helpnetsecurity.com/2026/10/23/microsoft-365-accounts-stolen-sessions/