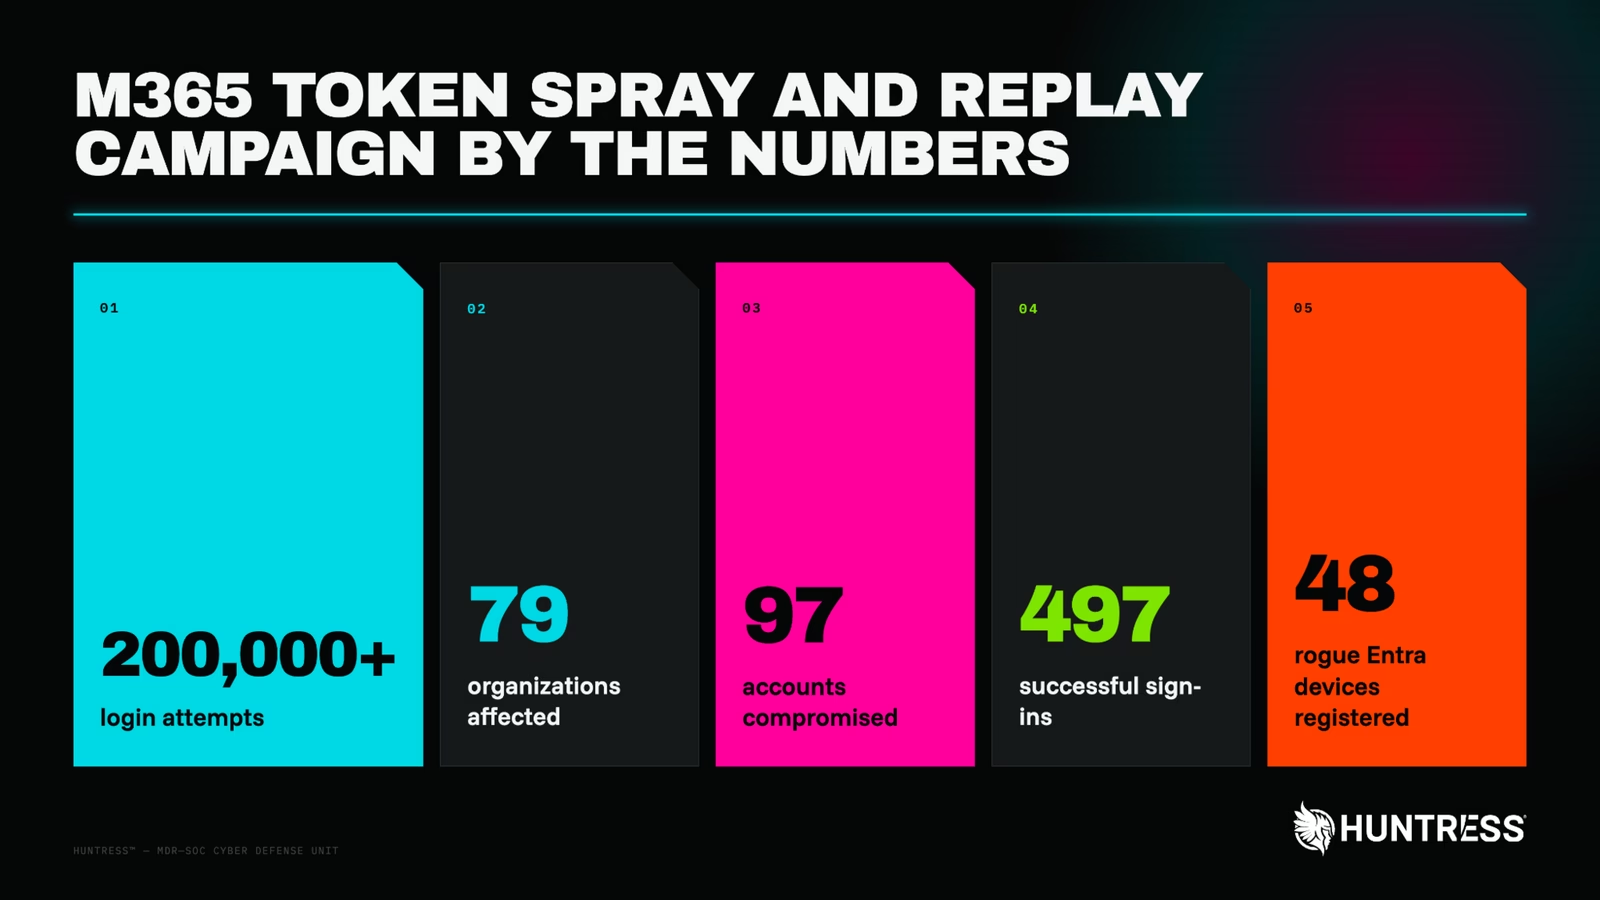
ハッカーが盗み出したサインインセッションを再利用(リプレイ)し、79の組織のMicrosoft 365環境に侵入しました。被害者のパスワードを知らなくても、業務アカウントに入り込める手口です。
Ethicalhacking tools
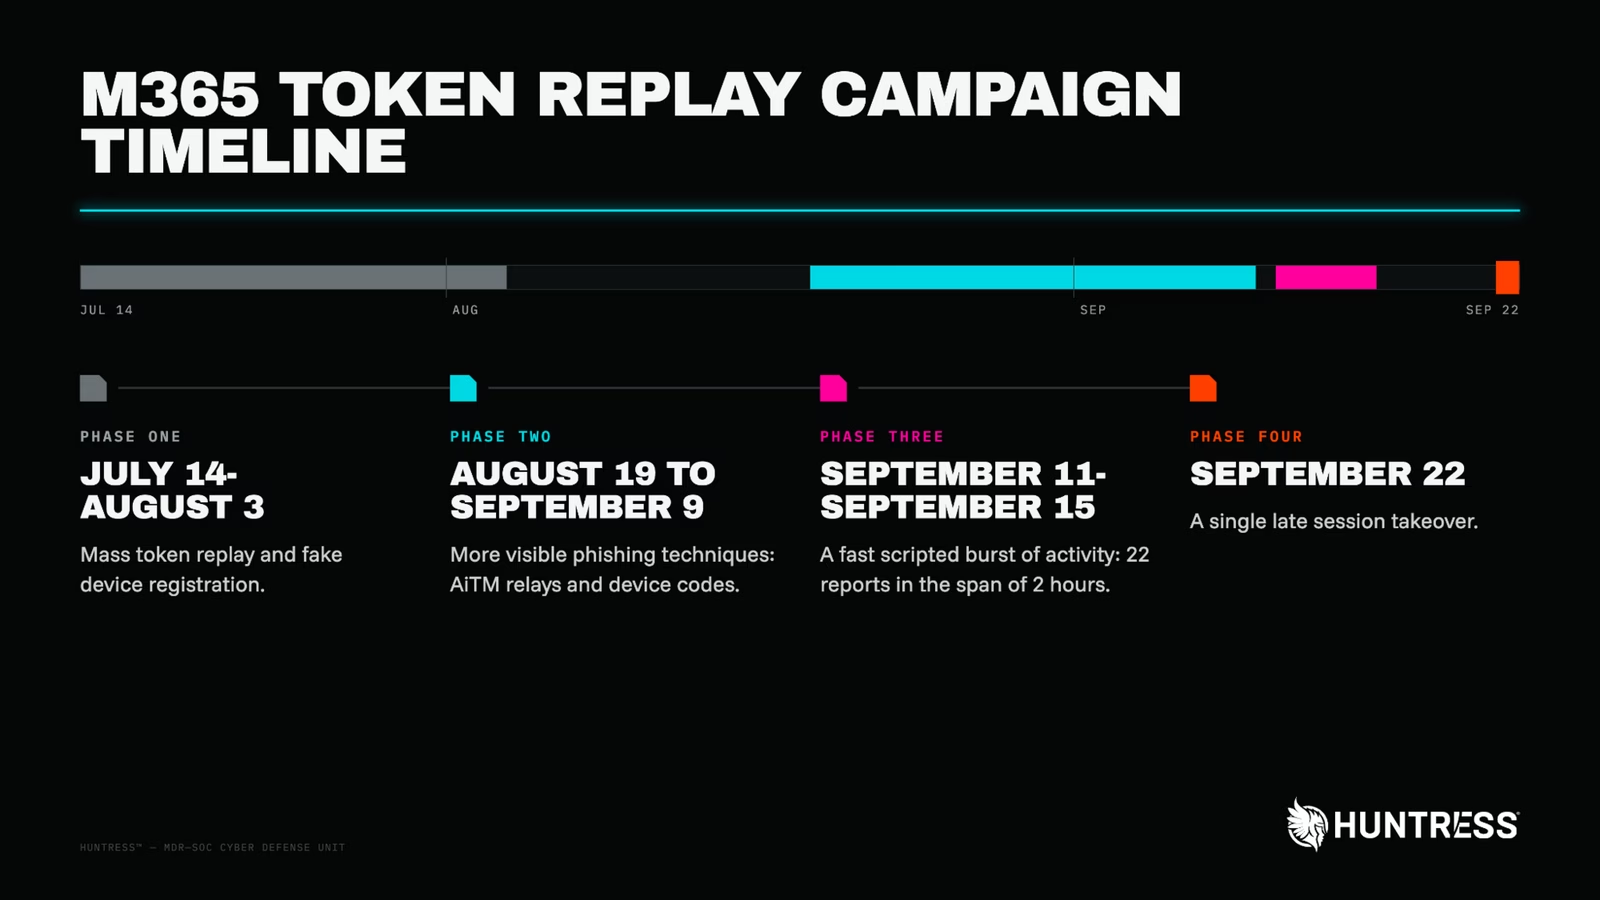
セキュリティ企業Huntressによると、このキャンペーンは2026年7月14日から9月22日までの10週間にわたって続きました。成功したサインインは497件、失敗した試行は20万件以上に上っています。
なお、プロバイダーのネットワークが使われたからといって、そのプロバイダーが攻撃に関与したことにはなりません。
攻撃者は、アドバーサリー・イン・ザ・ミドル(AiTM)型のフィッシングを使い、正規のMicrosoft認証フローを中継して傍受していました。
被害者は中継されたサインインページを操作して多要素認証(MFA)を完了します。すると中継側が、認証済みのセッションを奪い取る仕組みです。
Huntressによると、この手法を使えばマルウェアを仕込まなくても、攻撃者が認証済みユーザーになりすませます。
奪ったセッションをリプレイすることで、攻撃者はパスワードを入力せず、新たなMFA認証も求められないままMicrosoftのサービスにアクセスできました。
調査では、デバイスコードフィッシングや、正規の認証中に行われるソーシャルエンジニアリングも確認されました。
これらはAiTMによる従来型の傍受とは異なります。ただ、アクセスを許可するトークンが攻撃者の手に渡る点は同じです。
7月21日、ある被害者はUTC 17:18に中継アドレス185.238.2[.]195経由でMFAの要求画面に到達しました。
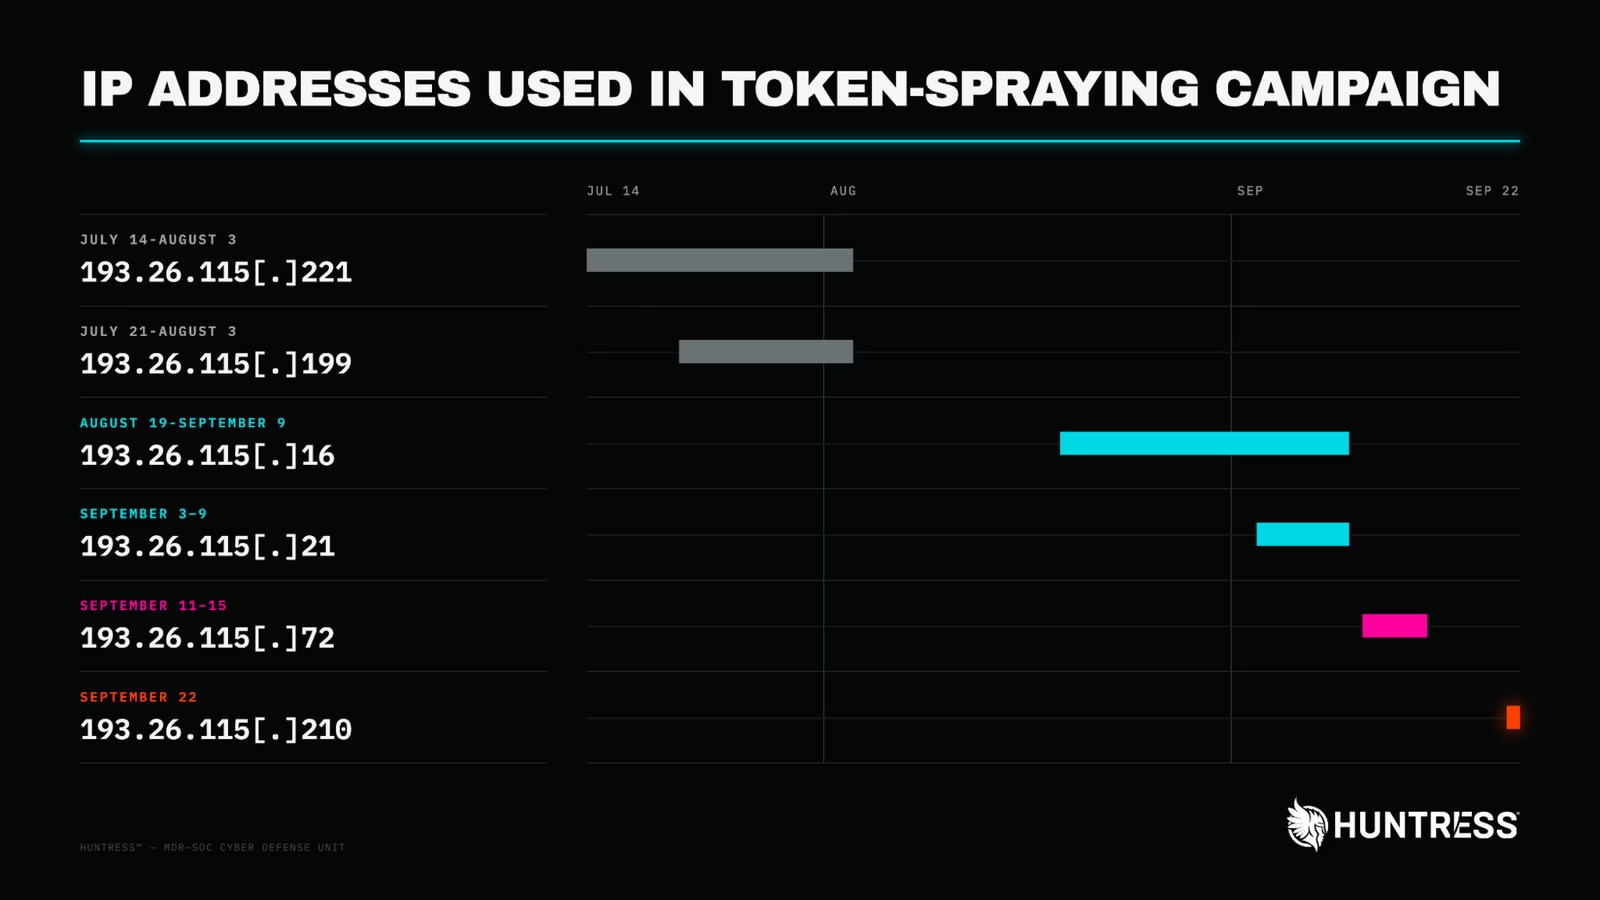
その12分後には、乗っ取られたセッションが193.26.115[.]199から現れました。18:08までには「iPhone 13」という名前の認証アプリが登録されています。
Huntressは、2種類のリプレイ用ツールセットを特定しました。1つはスクリプト化されたOAuth2:Tokenリクエストを使うもので、多くの場合ユーザーエージェントにnodeを指定し、Microsoft Graph、Exchange Online、SharePoint Online、Device Registration Serviceを標的にしていました。
もう1つはChromeまたはEdge経由でブラウザセッションをリプレイし、OfficeHomeとExchange Onlineを狙うものです。
Huntressはこのキャンペーンを「トークンスプレー」と呼んでいます。パスワードを推測する代わりに、盗んだ認証情報を複数の組織で自動的に使い回す手口です。
被害を受けた環境全体で、攻撃者は少なくとも48台の不正なEntraデバイスを登録していました。名前には特徴的なパターンがあり、DESKTOP-の後ろに大文字の16進数8桁が続きます。
Microsoft 365のトークンリプレイ攻撃
調査担当者は、19の組織で既存のMFA方式が削除・置き換えられていることも確認しました。いずれも、キャンペーンに関連する最初のアクセスから3時間以内の出来事です。
攻撃は主に193.26.115[.]0/24を使って行われていました。これはドイツのホスティング事業者1337 Services GmbH(AS210558としても識別される)に関連するアドレスブロックです。このインフラがセッションのリプレイを支え、別のフィッシング用中継が認証済みセッションを捕捉していました。
こうした変更により、侵害は最初に盗まれたセッションの範囲を超えて広がります。パスワードをリセットしても、攻撃者が管理する認証手段や不正なディレクトリデバイスは消えません。
メールボックスの操作は、ビジネスメール詐欺(BEC)を支えていました。攻撃者はルールを作成し、メッセージを既読にしたり削除したりしていました。「RSS Feeds」や「Conversation History」といったフォルダーへ移動させる設定もありました。
ある事例では、乗っ取られたアカウントから外部の会計担当者に給与関連のメッセージが送信されました。その間、ルールが給与に関するやり取りとその後の返信を隠していました。
注目すべきは、悪意ある受信トレイルールの作成元が、主要なリプレイ用アドレス範囲ではなく、別のホスティングやVPNネットワーク経由のアクセスだった点です。そのため、この範囲をブロックするだけでは、攻撃の一部が手つかずのまま残ります。
防御側は、侵害されたセッションの失効、パスワードのリセット、登録済みデバイスとMFA方式の確認、不正な受信トレイルールの削除を行う必要があります。
調査では、失敗したログインの件数だけを重視するのではなく、ホスティング事業者発のサインイン成功を、認証設定の変更、デバイス登録、メールボックスの操作と突き合わせるべきです。
条件付きアクセスポリシーは、対象となるユーザー、アプリケーション、クライアントの種類、認証フローを網羅する必要があります。
Huntressが以前に行ったLSHIYの調査でも、ポリシーの除外設定や不完全な適用によって認証経路が無防備になった侵害事例が報告されています。
組織は、不要なデバイスコード認証を制限し、ユーザーのメールボックスに関わる不審なトークン要求を調べるべきです。
復旧では、盗まれたセッションと永続化の仕組みの両方に対処しなければなりません。そうしなければ、初動の封じ込めが終わった後も、攻撃者が環境に戻る経路を保持し続ける恐れがあります。
IOC(侵害指標)
| 項目 | 説明 |
|---|---|
193.26.115[.]221 |
ビルドAのトークンリプレイおよび不正デバイス参加用ホスト(フェーズ1、7月14日~8月3日) |
193.26.115[.]199 |
ビルドBのセッションリプレイ用ホスト(フェーズ1) |
193.26.115[.]16 |
ビルドAのトークンリプレイ用ホスト、デバイスコードフィッシング(フェーズ2) |
193.26.115[.]21 |
ビルドAのトークンリプレイ用ホスト、素のMozilla/5.0ユーザーエージェント(フェーズ2) |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的にデファング処理(例:[.])してあります。元の形式に戻す場合は、MISP、VirusTotal、自組織のSIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANY.RUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/microsoft-365-token-replay-attacks/