Huntressによると、侵害されたConnectWiseアプリケーションの認証情報を悪用した攻撃者が、失敗からわずか55秒後にハッキングツールを変更していました。
この素早い調整はAIによる支援を示唆しています。ただし、AIエージェントが攻撃活動を制御していたことを、研究者が独自に確認することはできていません。
Huntressは2026年10月16日、Microsoft 365環境への不正アクセスを検知し、この認証情報の悪用を初めて公表しました。
攻撃者は信頼されたConnectWiseアプリケーションを使って認証を行い、権限を昇格させたうえで、他のアプリケーションに認証情報を仕込み、継続的なアクセスを確保していました。
Microsoftは、このキャンペーンを2021年から活動する中国系の脅威アクターStorm-0940によるものと分析しています。10月21日の同社レポートによると、同グループはオープンソースのフレームワークARTEXを使用していました。ARTEXは、複数のAIエージェントに攻撃的なセキュリティ作業を自動化させるものです。Microsoftが記録したのは2,250超のテナントに対するサインインの試行であり、2,250件の侵害が確認されたわけではありません。
Huntressは、主に10月15日に観測された活動を対象に、Entraのサインインログとディレクトリ監査ログを調査しました。記録からは、大規模なスクリプト操作に加え、エラー後に内容が変化する小規模な一連の操作も確認されました。
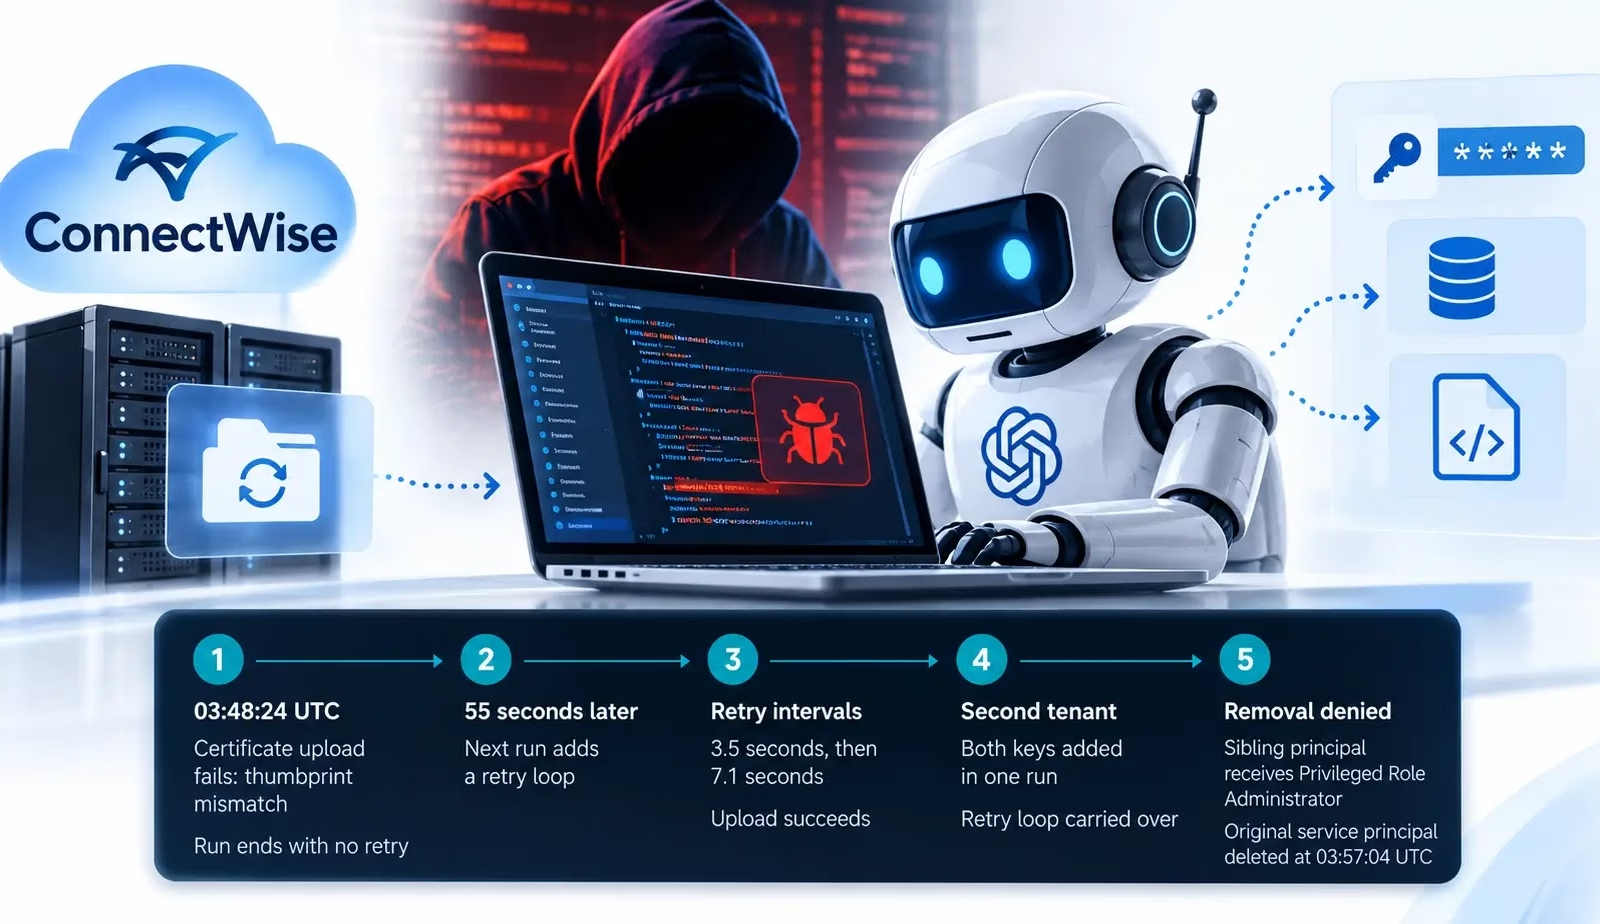
最も明確な例は、UTCの03:48:24に証明書のアップロードが失敗した後の動きです。Microsoftは、サムプリントが一致しないとして証明書を拒否しました。この実行は再試行されることなく終了しています。
そのわずか55秒後に行われた別の実行では、再試行の処理が組み込まれていました。試行の間隔は約3.5秒、続いて7.1秒で、操作が成功するまで繰り返されています。ツールが別のテナントに移った際にも、同じ再試行の挙動が現れました。
この変化は、オペレーターが実行の合間にツールを調整したことを示唆しています。一方で、人間がコードを編集した場合や、チャットボットの支援を受けた場合、あるいは未使用の再試行オプションを備えた準備済みのツールだった場合でも、説明がつきます。
研究者は、1つのテナントで動作を試してから、バッチで繰り返す動きも確認しました。この「試験運用後に一括実行」というパターンは、2つのツールで計3回現れており、オペレーターが結果から学習している可能性を裏付けます。
一方、従来型の自動化に明らかに似た活動もありました。約100件のトークン要求が失敗し、10秒以内に100のテナントに集中しました。別の実行では毎秒13〜21回の試行に達し、元のテナント以外では認証できない認証情報を繰り返し使っていました。
Huntressは、速さだけでは自律的なAIの関与は証明できないと注意を促しています。標的となったTeamsのサービスプリンシパルが削除された後も、要求は4〜8秒おきにさらに22分間続き、調整は行われませんでした。
この挙動は、無人で動くスクリプトや、マルチエージェントフレームワーク内のバックグラウンドタスクによる可能性があります。Huntressの評価では、自社のテレメトリのみに基づくLLM関与の確度は「低〜中」です。Microsoftの分析も考慮すると、「中〜高」に上がります。
可視性は限られたままでした。調査担当者は、攻撃者のツール、モデルプロバイダーとの通信、Microsoft Graphのアクティビティログを入手できていません。そのため、Graphの読み取り範囲の全容や、データが窃取されたかどうかは確認できませんでした。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。再び元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を減らしています。チームで試してみる
翻訳元: https://cyberpress.org/ai-adapts-hacking-tools/