データ窃取と恐喝を繰り返してきたハッカー集団ShinyHuntersの首謀者とみられるヨルダン・アンマンの10代の少年が拘束され、FBIに協力して他のメンバーの特定を進めていると伝えられています。KrebsOnSecurityの取材で、「Rey」のハンドル名で活動するこの容疑者が拘束された時点で、ShinyHuntersは航空宇宙大手ボーイングが最近売却した事業部門を恐喝している最中だったことがわかりました。ボーイングは、Reyの父親の勤務先であるロイヤル・ヨルダン航空が運航する機材を製造している企業です。
航空宇宙大手ボーイングが昨年売却した事業部門、Jeppesen ForeFlightのロゴ。
10月3日、ロイターは匿名の情報筋3人の話として、アンマンにいるShinyHuntersのメンバーとみられるSaif Al-din Khaderがヨルダン当局に拘束され、FBIに協力していると報じました。KrebsOnSecurityは、2025年11月のプロフィール記事でReyがKhaderであることを突き止めています。この記事で、この若者は複数のランサムウェアグループと協力していたことを認めていました。
Reyは、9月28日の独占記事にも登場しました。この記事は、オランダ警察が、ShinyHuntersによるデータ窃取と恐喝を手助けした疑いで、有罪判決歴のある24歳のサイバー犯罪者Pepijn van der Stapを逮捕したと伝えたものです。記事で触れたとおり、9月15日夜にこのオランダ人が逮捕された直後、ReyはShinyHuntersのブランドの主導権を握りました。そして、FBIから極めて機密性の高いデータを盗んだことや、ランサムウェアグループCl0pを恐喝したことを公然と誇示しました。
Reyは、長年使ってきたTwitter/Xのアカウントにミーム画像を投稿し、FBIとCl0pの双方を挑発しました。その際、Van Der Stapのかつてのハッカー名「Umbreon」が使っていたアバター画像も添えており、2件のハッキングの罪をこのオランダ人に着せようとした疑いがあります。
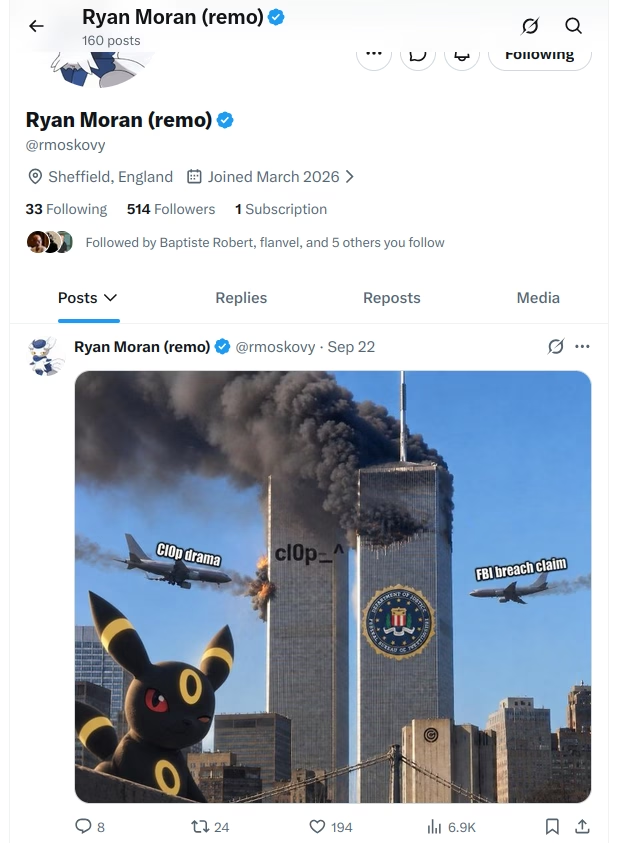
Reyが9月22日にTwitter/Xへ投稿した挑発的なミーム。左下には、巨大化したポケモンのキャラクター「ブラッキー(Umbreon)」が見える。
9月28日の記事で指摘したように、ShinyHuntersは、Oracleが提供するSaaS「PeopleSoft」の脆弱性(CVE-2026-35273)を悪用して、FBIのサイトなどの被害組織に侵入しました。PeopleSoftは、採用や人事、福利厚生、給与の管理に多くの企業が使っています。Oracleは、CVE-2026-35273の修正プログラムをすぐに公開しました。ShinyHuntersは6月に、この脆弱性をゼロデイとして悪用し始めていました。当時Mandiantは、セキュリティ更新を迅速に適用できない組織向けに、Webアプリケーションファイアウォール(WAF)のルールを公開しています。
ShinyHuntersは6月、BleepingComputerの取材に対し、PeopleSoftの脆弱性を悪用した当初の目的は、FBI自身のPeopleSoftデータベースへの侵入だったと語りました。ただ、何らかの理由でその攻撃は失敗したといいます。ところが最近数週間、ShinyHuntersはよく知られたURLエンコードの手口を使って、Mandiantが推奨したWAFルールを回避しました。
MandiantとGoogle Threat Intelligence Group(GTIG)のセキュリティ専門家は、9月25日に公開したレポートで、ShinyHuntersがPeopleSoftの脆弱性を大規模に悪用し、高等教育、テクノロジー、医療、農業、運輸、政府など幅広い業種の数十のシステムからデータを盗んだことを確認しました。
ロイターは10月5日、FBIがアクセンチュアの委託業者を契約から外したと報じました。ShinyHuntersに侵入されたFBIの採用サイトにパッチを適用しなかったためです。この侵入では、FBI職員5,000人以上の機密データが流出しました。所属部署や専門分野のほか、医療・精神医療の記録も含まれています。
「REY」は王を意味する――ロイヤルのように
ShinyHuntersの捜査に詳しい情報筋2人によると、Reyがヨルダン当局に身柄を拘束された時点で、ShinyHuntersは、航空宇宙大手ボーイングが最近売却した航法・デジタル航空部門も恐喝している最中でした。
情報筋によれば、この元ボーイング部門に対する恐喝未遂をきっかけに、FBIによるShinyHuntersの捜査はいっそう緊急性を増しました。この恐喝では、運航の安全やセキュリティにリスクを及ぼしかねない機密情報が盗まれたとされています。
ボーイングはKrebsOnSecurityに短い声明を寄せ、ShinyHuntersによる恐喝の試みを認めました。同社は、問題となったのはJeppesen ForeFlightから盗まれたデータだと説明しています。Jeppesen ForeFlightは、ボーイングが2025年11月に投資ファンドのThoma Bravoへ105億5,000万ドルで売却した子会社です。
ボーイングの広報担当者は「ボーイングと元子会社のJeppesen ForeFlightに関連するとされるデータについて、攻撃者が主張していることは承知しています。Jeppesen ForeFlightのチームと協力し、この件を積極的に調査しています」とコメントしました。
Jeppesen ForeFlightの広報担当者は、質問に対して書面で回答し、同社側への影響は確認されていないと述べました。「この主張についてこれまでに行った調査と、事前に講じていたセキュリティ対策の結果、当社の業務や製品に影響はありませんでした」
Reyが元ボーイング部門の恐喝に関与したとされる点は、注目に値します。父親がロイヤル・ヨルダン航空に勤務していることを示す有力な証拠があるためです。同社はヨルダン政府がほぼ支配しており、長距離路線ではボーイング製の旅客機を運航しています。Reyは2025年初めにTelegramで、父親は航空会社のパイロットだと主張していましたが、独自に確認することはできませんでした。
ただ、2025年11月のReyのプロフィール記事で指摘したように、Reyの家族が共用するパソコンは一時期、パスワードを盗むマルウェアに感染していました。そのマルウェアが集めたデータからは、Reyの父親が同じ認証情報を使って、ロイヤル・ヨルダン航空の従業員向けの複数のオンラインポータルにログインしていたことがはっきりわかります。
ロイヤル・ヨルダン航空は、コメントの求めにまだ応じていません。9月28日の記事の公開前にも、KrebsOnSecurityはReyの父親に再びメールを送り、コメントを求めるとともに、息子の行動とされる内容を伝えました。Khader親子はどちらも返答していません。ただ、そのメールを送信してわずか数時間後、Reyは複数のSNSアカウントを削除し始めました。FBIやCl0p、ほかのShinyHuntersの被害者を挑発するのに使っていたTwitter/Xのアカウントも含まれます。
Reyは多くのSNSプロフィールを消しましたが、GitHub上のセキュリティブログは、なぜか削除を免れました。このブログを見ると、ReyがCl0pの幹部に執着していたことがわかります。Reyのブログは2026年3月、ロシア人男性2人をCl0pの中心的な開発者でありハッカーだと名指しした長文の記事を掲載しました。
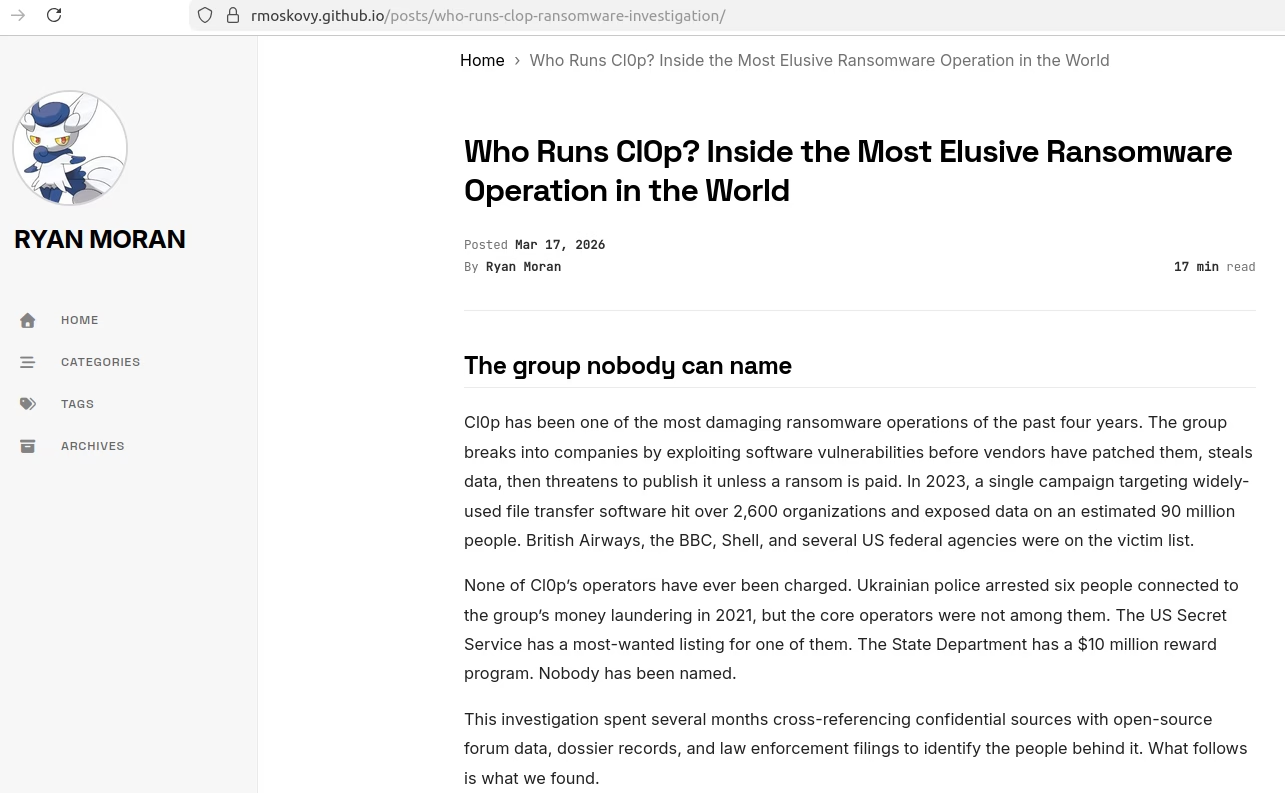
ReyのGitHub上のブログ。この記事は、現在も活動する最古参で最大級のランサムウェアグループの一つであるCl0pの中心的な運営者として、ロシア人男性2人の個人情報を暴露している。
殺人の依頼か
一方、オランダの報道機関は、Van Der Stapに向けられた衝撃的な新たな疑惑を報じました。同氏は、有罪判決を受けたハッカーから更生したとされ、その変身ぶりはテックニュースで広く取り上げられてきました。オランダの日刊紙RTLは9月29日、捜査当局がVan der Stapを、少なくとも2件の殺人を画策しようとした疑いで調べていると報じました。RTLによると、殺人は国外で実行される予定だったとされ、Van der Stapがこれらの襲撃を指示したことをうかがわせる兆候もあるといいます。
Van der Stapは、データ窃取と恐喝の罪で言い渡された懲役4年の大半を務めて出所しました。検察は、この犯行で150万〜270万ユーロの利益を得たとみています。KrebsOnSecurityが9月9日に行ったインタビューで、Van der Stapはオランダのサイバーセキュリティ企業Neo Securityでの新しい役職を「攻撃的セキュリティ責任者(offensive security lead)」と説明しました。仕事の内容は、顧客のネットワークに脆弱性がないか調べることだといいます。
Neo SecurityのオーナーBenjamin Korperはロイターに対し、Van der StapがNeo Securityや同社の顧客にハッキングを仕掛けていなかったか調べるため、外部の企業に調査を依頼したと語りました。ただ、これまでのところ、Van der Stapが雇用主や顧客に不利益となる行為をした証拠は見つかっていないといいます。Korperによると、オランダの鑑識捜査員は9月15日に同社のオフィスを訪れました。この夜、Van der Stapは、閃光弾が使われたとされる大がかりな警察の強制捜査で逮捕されています。
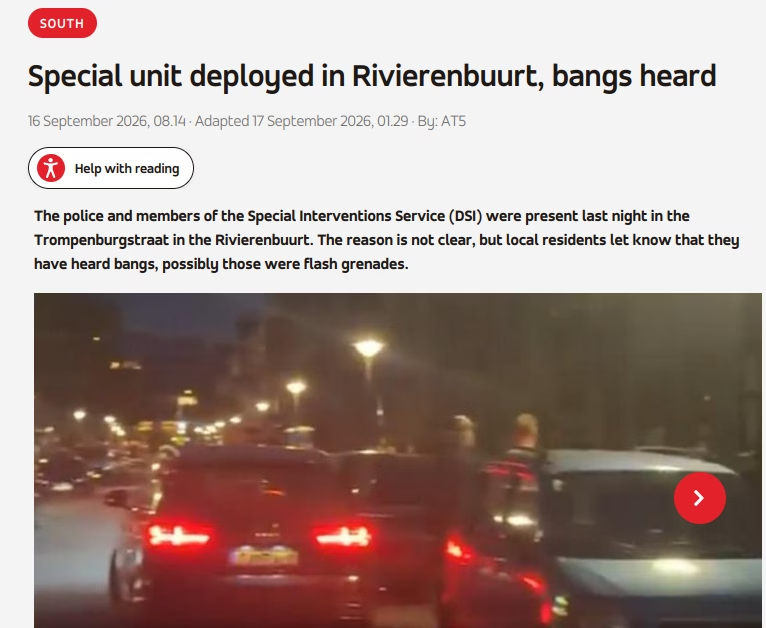
オランダのニュースメディアat5.nlが9月16日に報じた記事のスクリーンショット。Van Der Stapの自宅への警察の強制捜査で、閃光弾が使われたとされると伝えている。
Van der Stapは2023年に最初に逮捕される前、アムステルダムに拠点を置くサイバーセキュリティのスタートアップHadrianでソフトウェアエンジニアとして働き、オランダ脆弱性開示協会(DIVD)ではボランティアも務めていました。その裏で、多くの大企業に侵入して恐喝を行っていたのです。
最近のインタビューで、数年にわたり多くの友人や同僚、ジャーナリストを平然とだましてきた「更生した」元サイバー犯罪者の言葉を、なぜ信じるべきなのかと問われると、Van der Stapは、自分の仕事ぶりがすべてを物語っており、手厳しい批判者を納得させられる言葉は何もないと答えました。
Van der Stapは9月9日、KrebsOnSecurityに次のように語っています。「耳触りのいい言葉をいくら並べても、相手に納得する気がなければ説得できません。被害者への償いのために、できることをしています。私にできるのはそれだけです。信じたくない人がいるなら、それはその人の問題です」
フランチャイズ化とブランドの使い潰し
ShinyHuntersに連なるサイバー犯罪者は、数十億件に上る記録が盗まれた数十件の情報漏えいを引き起こしてきました。同グループが犯行を主張した情報漏えいは、少なくとも2019年にさかのぼります。しかし専門家は、最近ShinyHuntersの名の下で活動していた人物は、初期のコアメンバーとは別だと指摘します。初期のメンバーの大半はフランス国籍で、サイバー犯罪の容疑で少なくとも1度は逮捕されており、収監された者もいます。
さらに言えば、ShinyHuntersはある種のフランチャイズになっています。1980年代のカルト的名作映画『プリンセス・ブライド・ストーリー』に登場する恐怖の海賊ロバーツを思い浮かべてください。ただし、死による世代交代が逮捕による交代に置き換わり、同時に複数の「海賊ロバーツ」が存在し得ます。捜査に近い情報筋によると、FBIが注目しているのは、残るわずかなサイバー犯罪のフリーランスや協力者です。彼らは大企業が使う各種SaaSの盗んだ認証情報をグループに提供し、被害者が後に支払った身代金の分け前を受け取っていました。
Van der Stap逮捕のニュースが流れた後の数日間、Reyが運営していたとされるサイバー犯罪系のTelegramチャットサーバーでは、さまざまな意見が噴出しました。多くの参加者は、この10代のハッカーがFBIとCl0pへの脅しを公に撤回したときと、ShinyHuntersのダークネットサイトが突然オフラインになったときに、彼をあざ笑いました。複数の書き込みは、中核メンバーがフランスで一斉に摘発された後にReyがShinyHuntersのブランドを復活させ、以来そのグループ名と評判を台無しにしてきたと非難しました。
あるメンバーは「彼は旧フォーラムのPGP鍵を買い取って、それを使って新しいBreachForumsのサイトやTelegramチャンネルをつくり、ShinyHuntersになりすまして企業から身代金を取っていた。そして使い終えたデータを売ったり、金に困ればフォーラムごと転売したりしていた」と振り返りました。
「The Battle」という比較的新しいTelegramチャンネルは、数週間前からReyやShinyHuntersのメンバーとされる人物の個人情報を暴露し、攻撃してきました。このチャンネルは、Telegram上のサイバー犯罪コミュニティでかなりの読者を獲得しています。この攻撃キャンペーンの調整役の一人は、Reyを世間知らずの新参者として繰り返し描写しました。恐喝要求に屈しない被害企業から盗んだデータを容赦なく売却または公開することで、長く評判を得てきたサイバー犯罪ブランドの威光に便乗しようとした、というのです。
The BattleのTelegramサーバーの管理者は、次のように書いています。「Rey(Saif Al-Din Khader)は、ShinyHuntersのメンバーを装い始めたことで重大な過ちを犯した。あのグループはすでに解体され、メンバーの多くは逮捕されるか収監されていた。それでもReyは、その名を使って犯行を重ねた。[Rey]は2億ドル超の損害を与えたうえ、この数カ月、ShinyHuntersのグループ名を使って交渉し、25〜30%の取り分を得る形で、コミュニティ内の5〜6の仲間グループが金を稼ぐのを手助けしていたとの主張を、我々は把握している」
The Registerのインタビューで、ShinyHuntersは、FBIの主張に対抗するためにFBIをハッキングしたと述べました。FBIは2026年5月の注意喚起で、このグループに身代金を支払わないよう被害者に勧めました。この勧告で、ShinyHuntersは素人くさく気まぐれな集団のように描かれていました。
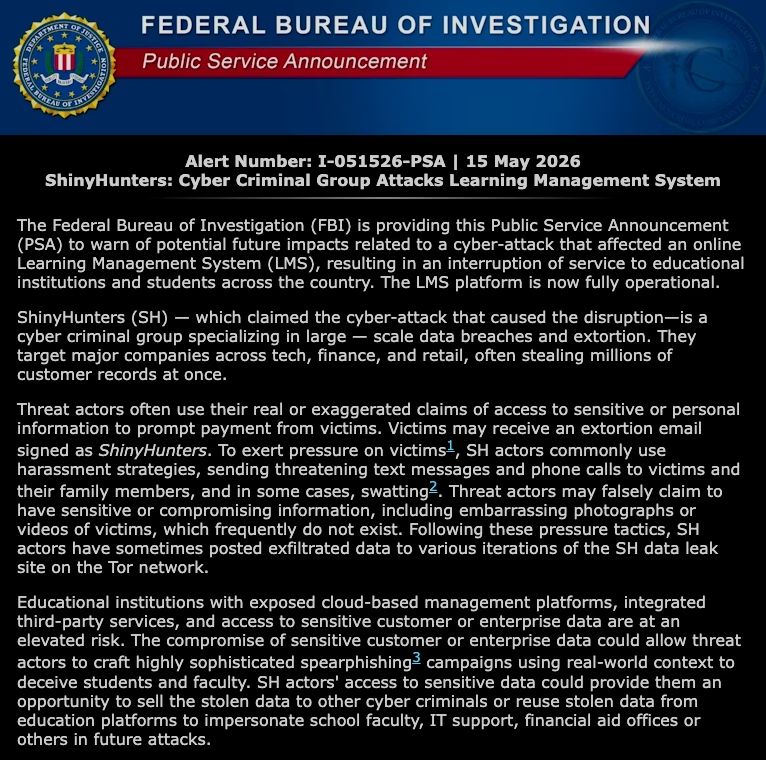
FBIが2026年5月15日に公表したShinyHuntersに関するフラッシュ通知。
この公開通知は、同グループがさまざまな手口で被害者に嫌がらせをすることで知られていると警告しています。被害者やその家族に脅迫的なテキストメッセージを送ったり電話をかけたりするほか、場合によっては被害者にスワッティングを仕掛けることもあるといいます。FBIは、ShinyHuntersのメンバーが「被害者の恥ずかしい写真や動画など、機密性の高い、または不利になる情報を持っていると偽って主張することもあるが、そうした情報は実在しないことが多い」と警告しました。
ハッカーらはThe Registerに対し、FBIへの攻撃は「我々の技術力を示し、FBIやジャーナリスト、業界の研究者が広めた誤情報をはっきりと否定するものだった」と語りました。その一方で、グループの首脳陣は、FBIの警告が被害者に支払いを促す見込みを実質的に損なったことを認めたようです。「これは根本的に、我々のビジネスのための広報・マーケティング活動だった」と述べています。
翻訳元: https://krebsonsecurity.com/2026/10/shinyhunters-extorted-boeing-spin-off-prior-to-arrests/