Huntressの研究者によると、攻撃者はAhsayのクラウドバックアップソフトウェアの管理コンソール「AhsayCBS」で新たに公開された2件の脆弱性を悪用し、サーバーを乗っ取って暗号資産マイナーをひそかに稼働させています。
AhsayCBS(Cloud Backup Server)は、マネージドサービスプロバイダー(MSP)やシステムインテグレーターが、顧客向けのユーザー作成やバックアップポリシーの管理に主に使用しています。Huntressは、10月8日の時点で、この脆弱性を突いた攻撃を受けた組織を5件確認しています。
公開から悪用までわずか3日
2件の脆弱性「CVE-2026-105133」と「CVE-2026-105134」は、10月4日に米国国家脆弱性データベース(NVD)で公開されました。Huntressは、10月7日23時20分(UTC)に悪用の試行を確認し始めています。
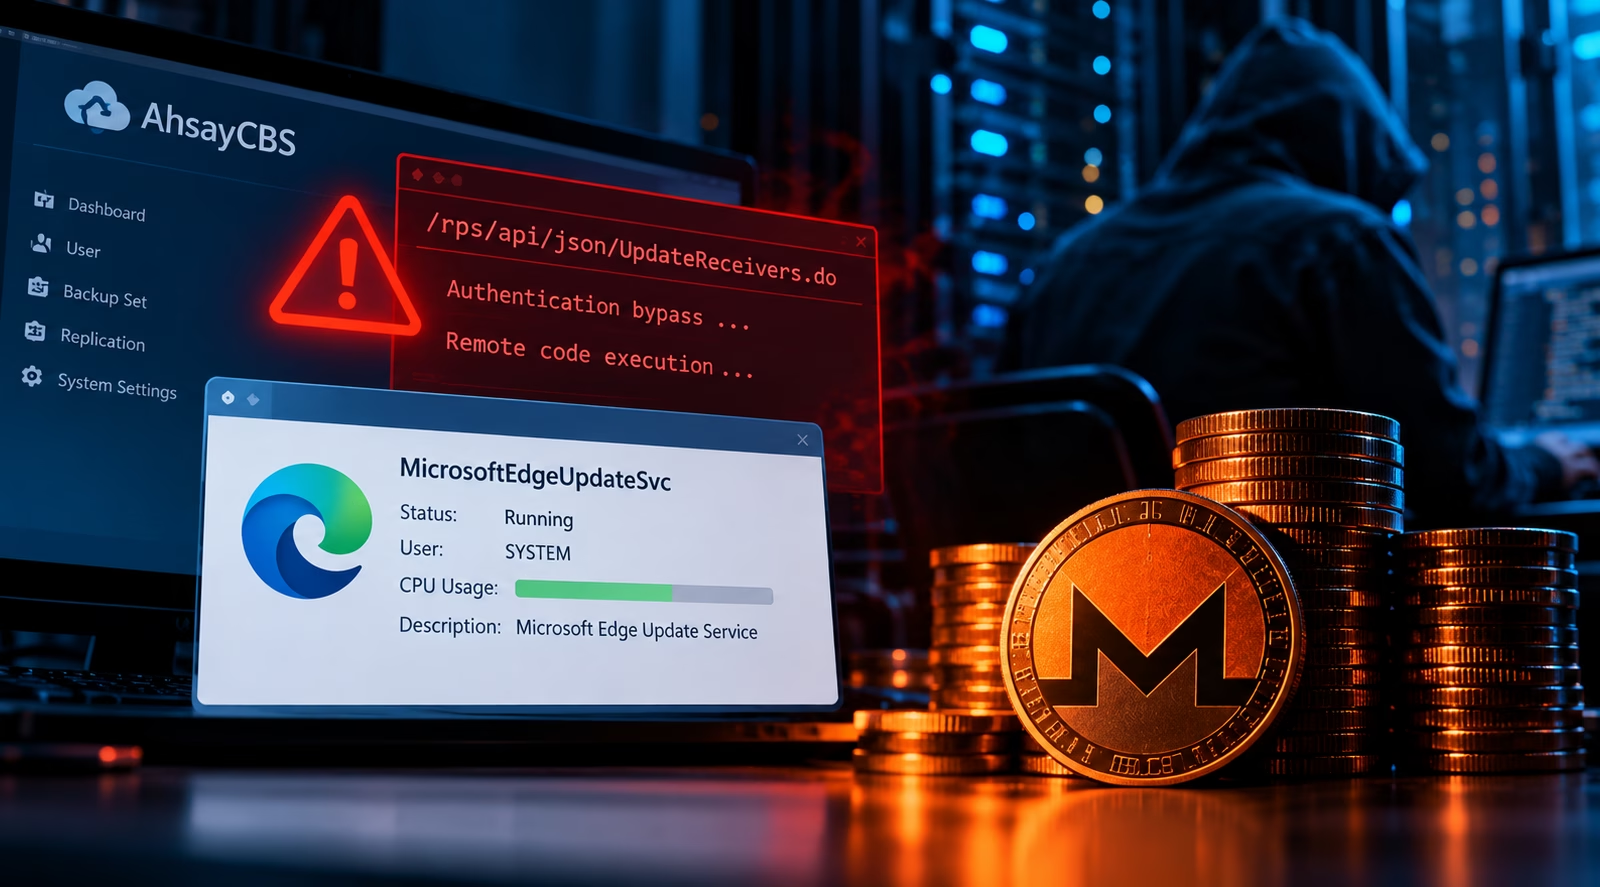
CVE-2026-105133は、checkSysPwd関数に存在する深刻度「中」の脆弱性で、不適切な認証につながるおそれがあります。CVE-2026-105134は、Replication Receiverコンポーネントの/rps/api/json/UpdateReceivers.doエンドポイントに存在する深刻度「重大」の脆弱性です。認証バイパスの欠陥があり、ランダムなトークンを正規の認証情報の代わりに使えてしまうため、認証なしでNT AUTHORITY\SYSTEM権限のリモートコード実行が可能になります。
攻撃者はこの2件を連鎖させ、まず認証をバイパスしてからコードを実行しました。悪意あるレプリケーションレシーバーを設定し、CBSが配信するアプリケーションディレクトリにJSPウェブシェルを設置しています。Huntressは、cbssvcX64.exeサービスから生成された不審なコマンドラインを手がかりに、この攻撃を最初に検知しました。
影響を受けるのは、バージョン10.3.2までです。8月5日にリリースされたバージョン10.3.4は、この脆弱性の影響を受けません。
Microsoft Edgeに偽装したマイナー
侵入した攻撃者は、Alibaba Cloudのオブジェクトストレージホストから複数のペイロードをダウンロードしました。その中には、Microsoft Edge(edge.exe)に偽装したXMRig製のMonero(モネロ)マイナーと、NSSMサービスユーティリティを改変したコピー(msedge.exe)が含まれていました。攻撃者はこのユーティリティを使い、正規のEdge更新サービスに似せた「MicrosoftEdgeUpdateSvc」という名前のSYSTEM権限サービスとして、マイナーを稼働させていました。マイナーは、ポート8029でMoneroのマイニングプールに接続していました。
マイナーの検知を逃れるため、PowerShellスクリプト「Taskgmr.ps1」も使われていました。タスクマネージャーが起動されると、このスクリプトは偽のEdgeサービスを停止し、マイニング活動を隠します。さらに、18:00になった時点と、夜間に1時間を超えて開いたままになっていた場合にも、タスクマネージャーを強制終了します。この時刻はUTCではなく、エンドポイントのローカル時刻が基準です。Huntressは、コメント付きのコードであることから、このスクリプトにはAIの支援が使われているとみています。
あるインシデントでは、攻撃者は正規品でありながら脆弱なカーネルドライバー「WinRing0x64.sys」もロードしていました。Huntressによると、攻撃者は脆弱なドライバーを悪用してエンドポイントのセキュリティツールを無効化することが多いといいます。今回のケースでは、このドライバーをロードすることで、マイナーがハードウェアにカーネルレベルでアクセスできるようになりました。
[Optional: approved spokesperson quote to be inserted here]
防御側が取るべき対策
Huntressは、AhsayCBSを運用する組織に対し、次の対策を強く促しています。
- ただちにバージョン10.3.4へアップグレードする。
- AhsayCBSの管理用ウェブインターフェースへのアクセスを、信頼できるIPアドレスのみに制限するか、VPN経由に限定する。
- 侵害されたホストは、攻撃者が別のバックドアを残している可能性があるため、信頼できるバックアップから完全に再イメージングする。
- Huntressが公開しているSigma検知ルールを導入し、マイニングプール、ペイロードのURL、ファイルハッシュなどの侵害指標(IoC)をブロックする。
Huntressは、顧客基盤全体で影響を受けた可能性のある組織と連携し、こうした緩和策の適用を進めているとしています。
侵害指標や検知ルールを含む調査の詳細は、こちらをご覧ください。https://www.huntress.com/blog/ahsaycbs-flaws-exploit