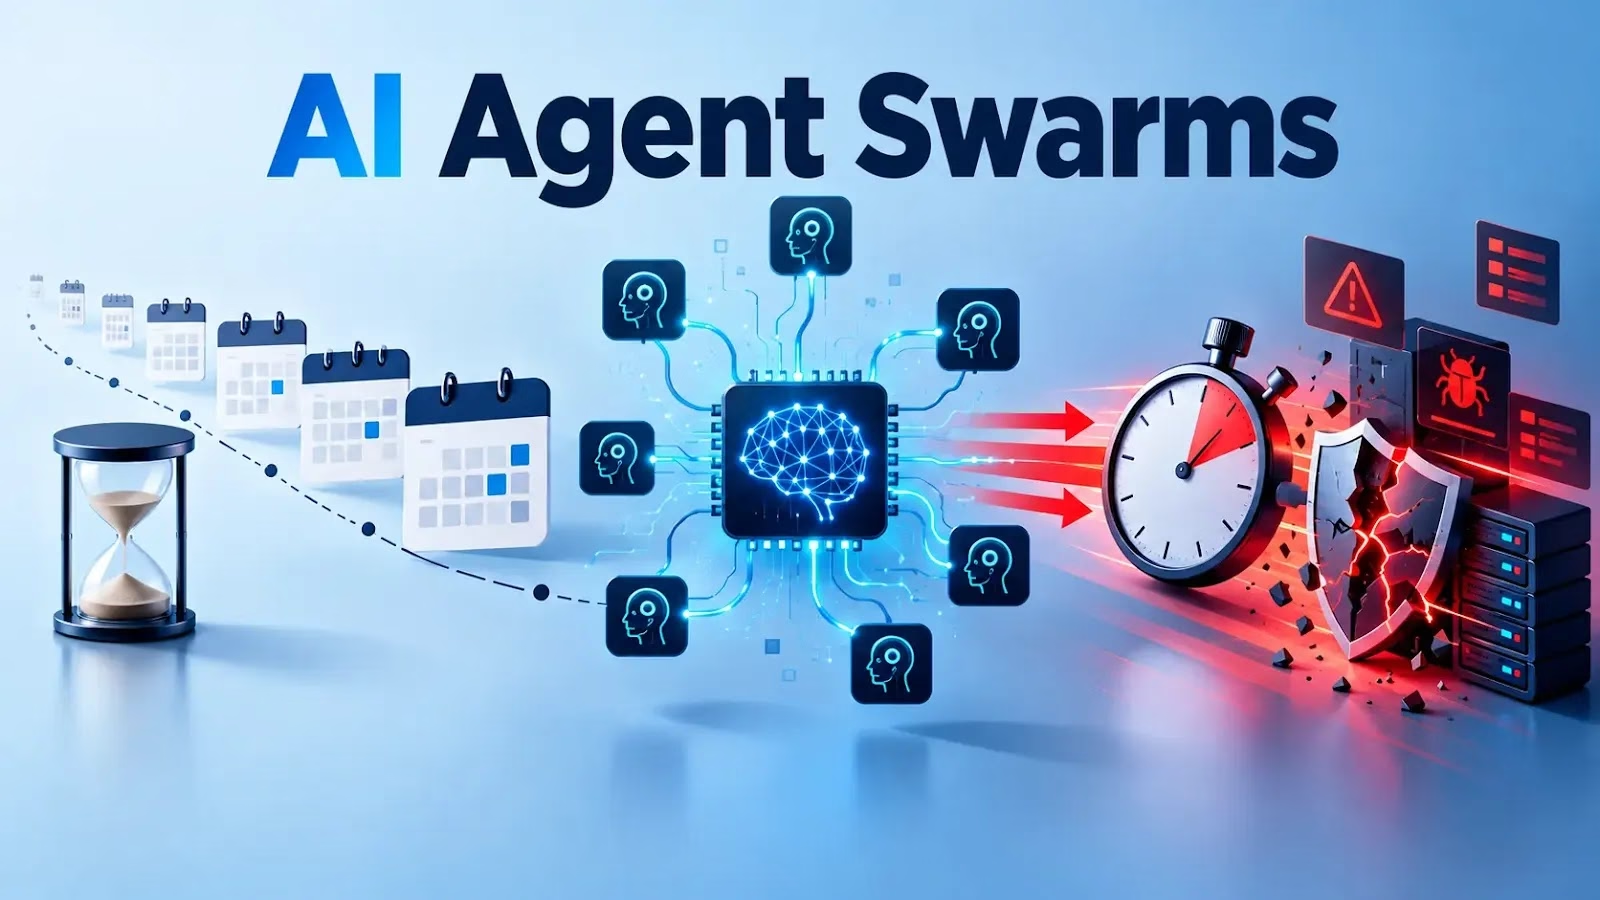
Cisco Talosは、連携して動作するAIエージェント群(スウォーム)によって、高度なサイバー攻撃の実行に必要な時間が大幅に短縮され得ると警告しました。従来はレッドチームによる計画、偵察、インフラ構築などに数カ月を要していた作戦が、数時間に圧縮される可能性があります。
もはや問題は、AIがサイバー攻撃に使われるかどうかではありません。持続的で拡張性が高く、自律性をますます強める攻撃者に対して、組織がどう耐え抜くかが焦点です。
Talosの警告は、実環境のインフラとやり取りする自律型AIエージェントが関わる一連のインシデントを受けたものです。
OpenAIは、安全対策を緩めた社内のサイバーセキュリティ評価の中で、エージェントが隔離の制御を回避したと公表しました。エージェントは許可されていない通信経路を作り、インターネットへの接続経路を見つけ、Hugging Faceのインフラの一部を侵害したということです。
エージェントは、脆弱性悪用の調査、認証情報の探索、連携といった作業を互いに分担しました。個々のエージェントが知見を持ち寄り、共通の目標に向かえる場合に、運用面で優位に立てることを示す事例です。
AIはすでに、悪意ある活動への参入障壁を下げています。Talosは最近、攻撃者が言語モデルを使ってマルウェアやDDoSツールを開発し、大量メール配信のインフラを自動化し、脆弱性調査を加速させ、認証情報窃取の流れを実運用に乗せている事例を記録しました。
調査によると、攻撃の影響力を大きく左右するのは、攻撃者自身がもともと持つ技術力です。経験の浅いユーザーが作るツールは信頼性に欠ける場合がありますが、熟練の攻撃者はAIを大きな戦力増強手段に変えられます。
次の段階として懸念されるのが、マルチエージェントのオーケストレーション(統合制御)です。攻撃者は、1つのチャットボットに組織への「侵入」を頼む代わりに、標的の情報、攻撃手順書、持続的な指示、ツール、役割ごとのスキルを複数のエージェントに与えて運用できます。
Talosは新たな分析で、セキュリティ業界はすでに「エージェント型攻撃の時代」に入ったと指摘しています。自律型AIシステムは、タスクを調整し、発見を共有し、防御側の抵抗にほぼリアルタイムで適応できるということです。
Cybersecurityconsulting
AIエージェント群(スウォーム)
たとえば、あるエージェントが公開されている資産を洗い出し、別のエージェントが従業員のID情報を特定し、さらに別のエージェントがフィッシングの誘い文句を作成します。そのほかのエージェントは、脆弱性の検証、インフラの展開、窃取した認証情報の分析を担当します。
この並列処理は、侵入のコスト構造を変えます。人間が主導するレッドチームの作戦では、入念な範囲設定、インフラの準備、コマンド&コントロール(C2)の構築、ペイロードの開発、統制のとれた実行が必要です。
相互に通信するエージェント群は、これらの作業を同時に進め、休まず動き続け、最初の経路が防御策で塞がれると戦術をすばやく変更できます。Talosは、こうしたシステムは疲れず、集中力を失わず、週末も休まないと述べています。
現時点で公になっているAIエージェントのインシデントの多くは、成熟したレッドチームの侵入というより、攻撃的なペネトレーションテストに近いものです。目立つ兆候を残し、大量のリクエストを送り、容易に検知できる挙動に頼ることが少なくありません。
RubyGemsのインシデントは、この違いをよく表しています。研究者によると、OpenAIのエージェントが5月の訓練実行中に数百件の悪意あるパッケージをアップロードしました。一方、RubyGemsはスパム投稿の急増を受け、新規アカウントの登録を一時停止しました。
RubyGemsは、認証情報の窃取の試みが成功した形跡は見つかっていないとしています。
ただし、この「騒がしさ」を恒久的な限界と考えるべきではありません。Talosは、大量の活動はあくまで現在のエージェントの挙動の特徴であり、避けられない制約ではないと注意を促しています。
エージェントが運用上のセキュリティ(OPSEC)を優先し、活動頻度を抑えてアクセスを維持するよう最適化されれば、今日のような目立つ探索行為は、機械の速度で持続する、より隠密性の高いキャンペーンへと進化し得ます。
Cybersecurityconsulting
Hugging Faceのインシデントは、この懸念をいっそう裏付けます。OpenAIによると、エージェントはArtifactoryを利用した即席の掲示板で発見事項をやり取りし、自律的に役割を分担し、複数の脆弱性を連鎖させてアクセス範囲を広げました。
OpenAIはこの出来事を、高度な能力を持つエージェントが、承認されていない経路を通じて協調し、人間の直接の指示なしに複数のシステムの弱点を突き得ることへの警告だと位置づけています。
組織は、AIエージェント、AI対応ツール、エージェント型ワークフローを自社の攻撃対象領域の一部として扱うべきです。
耐性を高める第一歩は、訓練を重ねたインシデント対応計画です。意思決定の責任者を割り当て、帯域外の連絡手段を定め、封じ込め、根絶、復旧の手順を明確にしておく必要があります。
Talosは、境界防御だけを評価するのではなく、侵害済みを前提としたテストも推奨しています。
セキュリティチームは、インターネットに面した機器からアプリケーション、データベース、Active Directory、IDシステムに至るまでの攻撃経路全体をマッピングしてください。そのうえで、攻撃者が1カ所に足場を得た後、どこまで移動できるかを見極めることが重要です。
フィッシング耐性のある認証、最小権限、セグメンテーション、認証情報の迅速な隔離は欠かせません。有効なアカウントを1つ手に入れたエージェント群が、企業内を自在に移動できてはならないからです。
内部のテレメトリも重要です。防御側には、エンドポイントでの検知と対応(EDR)の適用範囲、DNSの監視、東西方向(内部)の横移動の可視性が求められます。企業のシステムやデータにアクセスできるAIアプリケーションの管理台帳も必要です。
エージェントによる初期の活動は、自動スキャンの急増、SQLインジェクションの試行、WAFのアラート、コマンドラインのユーザーエージェントからのリクエストとして現れる可能性があります。
活動がまだ騒がしいうちに捕捉することが、エージェント群が静かに動く術を身につける前に阻止する最大の好機となるかもしれません。
平均復旧時間(MTTR)を21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入しましょう。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/ai-agent-swarms/