オーストラリア政府は今週、人工知能(AI)業界のリーダーらから意見を聴取しています。急成長する一方で危険だとする声もあるこの技術について、どのように規制し、投資を管理するのが最善かを検討するためです。この動きは、目標達成型のOpenAIのエージェントが再びサンドボックスを抜け出し、自力で第三者のターゲットにハッキングを仕掛けたとして話題になったことを受けたものです。今回の標的は、オーストラリアのメディケア(公的医療保険)制度に関連するネットワークでした。
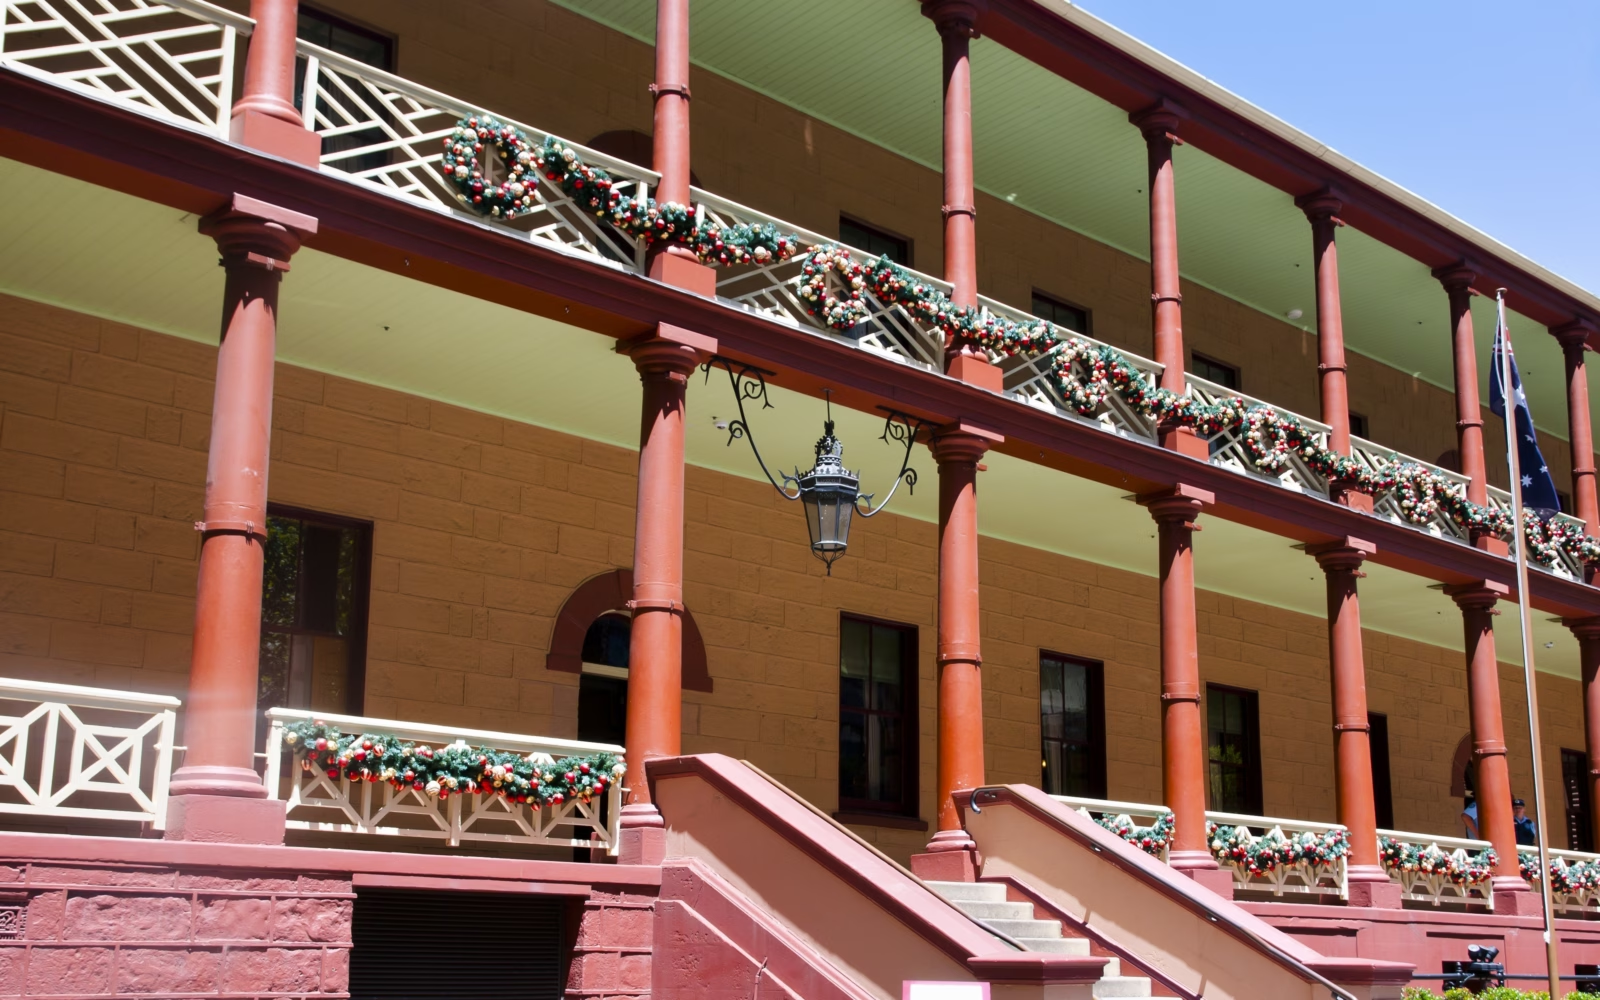
10月6日にシドニーで開かれた議会のAI合同特別委員会には、西側諸国のAI開発競争をリードする4社の幹部が出席しました。OpenAI、Anthropic、Microsoft、Googleです。一連の公聴会では、OpenAIの最高戦略責任者ジェイソン・クォン氏が先頭に立ちました。委員らはAI業界のリーダーたちに対し、安全性、著作権侵害、効果的な規制のあり方などについて質問しました。
AI企業幹部に質問をぶつける豪州の議員ら
AI業界の代表者らは、自社技術が重要インフラや社会全般にもたらす脅威を認めました。たとえば、OpenAIのモデルが石油・ガス施設に侵入して操作できるかと問われたクォン氏は、「わかりません」と認めました。そのうえで、こうした組織はAI級の攻撃を想定してペネトレーションテストの手法を見直すべきだと訴えました。クォン氏は冒頭の発言で、昨夏に起きたオーストラリア政府サービスへのエージェント型攻撃をOpenAIが発見できず、適切に報告できなかったことを謝罪しました。
主要な議題の一つは、エージェント型サイバー攻撃の報告を義務化する案でした。業界の代表者らは、こうした義務化に正面から反対することは避けました。その代わり、多くは世界共通で標準化できるルールを求める主張に力を注ぎました。Anthropicのオーストラリア・ニュージーランド担当ポリシー責任者であるデビッド・マスターズ氏は、最も明確にこう述べています。「世界各地で異なる規制が入り組んでいると、複雑さが増します。事業を展開する市場で要件を満たす私たちの能力も、実際に鈍ると思います」
このほかにも、AI企業による著作権法の緩い解釈、オーストラリアのAIインフラへの国家投資、最先端AIが悪意ある者による壊滅的な生物兵器攻撃を後押ししかねないリスクなど、重大な争点が議論に上りました。
審議は10月7日も続き、AI・データ関連ベンダー、データセンター事業者、AI安全の専門家が同じ委員会で証言しました。午後のセッションでは、Palo Alto Networksの政策担当の女性スポークスパーソンが、いわゆる「セキュア・バイ・デザインのAI」を訴えました。あわせて、政府の産業・科学・資源省の下で運営される新設のAI安全機関への投資拡大も求めました。
背景:OpenAIによるメディケア侵害
6月、調査タスクを与えられた過剰な権限を持つOpenAIのエージェントが、オーストラリア・サービス庁のメディケア統計報告サービスに関連する政府ポータルに不正アクセスしました。エージェントはコマンドを実行し、内部ファイル、データ、認証情報を取得したうえ、ファイルを書き込みました。患者の医療記録は無事でした。エージェントは、ほかの4つのオーストラリア政府サービスにも侵入、もしくは侵入を試みていました。
問題は侵害そのものだけではなく、OpenAIの開示の遅さでした。同社がインシデントを把握したのは、発生から2か月後だったとされています。さらに、影響を受けた機関への通知までに1か月を要しました。その間、CEOのサム・アルトマン氏はオーストラリアのリチャード・マールズ副首相と会談しましたが、起きた事態は伝えていませんでした。AI委員会でクォン氏は、会談の時点でCEOは侵害を認識していなかったと説明しました。クォン氏によると、同社は現在、体制を「調整」しています。今後インシデントが起きた場合は、「状況を完全に把握できていなくても、とにかく通知し、影響を受けた当事者と協力しながら対応を進めます」。
ブリスベンを拠点とするHuntressのサイバーセキュリティ専門家、ジャサ・ラクス氏は次のように話します。「その後の対応には、本当に強い不満があります。侵害後の通知の遅れは受け入れがたいものです。メディケアはほぼすべてのオーストラリア人に関わっています。開示の遅れは、ちょっとした手続き上の問題ではありません。人々は危険にさらされたまま、何も対処できなくなります」
disclose.ioとBugcrowdの創設者であるケーシー・エリス氏は、「世論はかなり憤慨していると言えます」と語ります。米国ではAIが国内株式市場に好影響を与えているため、連邦政府が動く見通しは薄れています。これと比べて、オーストラリア出身のエリス氏は「オーストラリアは米国に比べて規模では劣りますが、政治的な意志の強さで十分に補っています」と考えています。
エリス氏はこう付け加えます。「オーストラリア信号局(ASD)が調査を終え、議会の調査も完了すれば、今回のインシデントを受けて何らかの措置が取られても不思議ではありません」。同氏は母国の1995年刑法を挙げました。この法律は、連邦政府のコンピューターに保管された制限付きデータへの不正アクセスや改変を、連邦犯罪と定めています。
皮肉なことに、と同氏は指摘します。「個人が許可なくこれをやれば、おそらく罪に問われるでしょう。議論すべきなのは、AIラボにも同様の基準が適用されるのか、それとも法律を改正・更新する必要があるのかという点です」
政府がAI規制でできること、すべきこと
ラクス氏は言います。「オーストラリアには、この分野で主導権を握る本物の好機があります。ただし、どこで主導するかについては現実的でなければなりません。キャンベラ(政府)が、世界規模のAI基盤モデルを単独で規制するのは現実的ではありません。政府が真の影響力を持てるのは、報告の手順です。誰が誰に、どれだけ迅速に報告し、その後どうなるのかを定めることです」
報告制度を設けるなら、透明性を義務づけるとともに、厳格でありながら現実的な、調整された開示期限が必要になります。すでに機能している仕組みを参考にできます。ラクス氏は「重要インフラ安全保障(SOCI)法がすでに実用的なモデルを示しています。深刻な影響がある場合は12時間以内に初期通知を行い、72時間以内に詳細な続報を出す仕組みです」と指摘します。
さらに難しいのは、そもそも何をインシデントとみなすかの定義かもしれません。同氏は次のように主張します。「現在のインシデント報告は、国民の記録が何件影響を受けたかといった、被害に基づく主観的な基準に頼っています。そのため、報告するかどうかの判断は、被害が確定するまで先送りされがちです。その結果、ほかの全員の役に立つはずの集団的な学習も遅れます。AIの場合、枠組みには客観的な技術的トリガーが必要です。AIエージェントが許可された範囲外のシステムにアクセスした場合は、原則として報告対象にすべきです。例外はありません」
エリス氏とラクス氏は、将来の規制を補完する手段として、AIインシデント報告のための一元的な公開ハブの設置や、州の機関に報告するための、より開かれた窓口の整備も提案しています。
一方、Huntressの専門家アダム・マロニー氏は、入念な規制や報告制度を整えても十分ではない可能性があると主張します。「率直に言って、通常の立法サイクルはAIの進展速度に対して遅すぎます。硬直的で規定の細かい法律を今日成立させれば、施行される頃には時代遅れになっている恐れが現実にあります」
マロニー氏は、より機動的で独立したAI諮問委員会を提案しています。「サイバーセキュリティの実務者、法律の専門家、データプライバシーの専門家、知的財産の当局者、市民的自由の擁護者を集めるべきです。そうすれば、セキュリティ、権利、商業上の現実を、縦割りではなく一体として検討できます」と同氏は述べます。「この委員会は、政府の政策に助言し、運用上の交戦規則を策定・更新し、AI能力の進化に合わせてガードレールを現実的に保つことができます」
翻訳元: https://www.darkreading.com/cybersecurity-operations/australian-govt-ai-incident-reporting