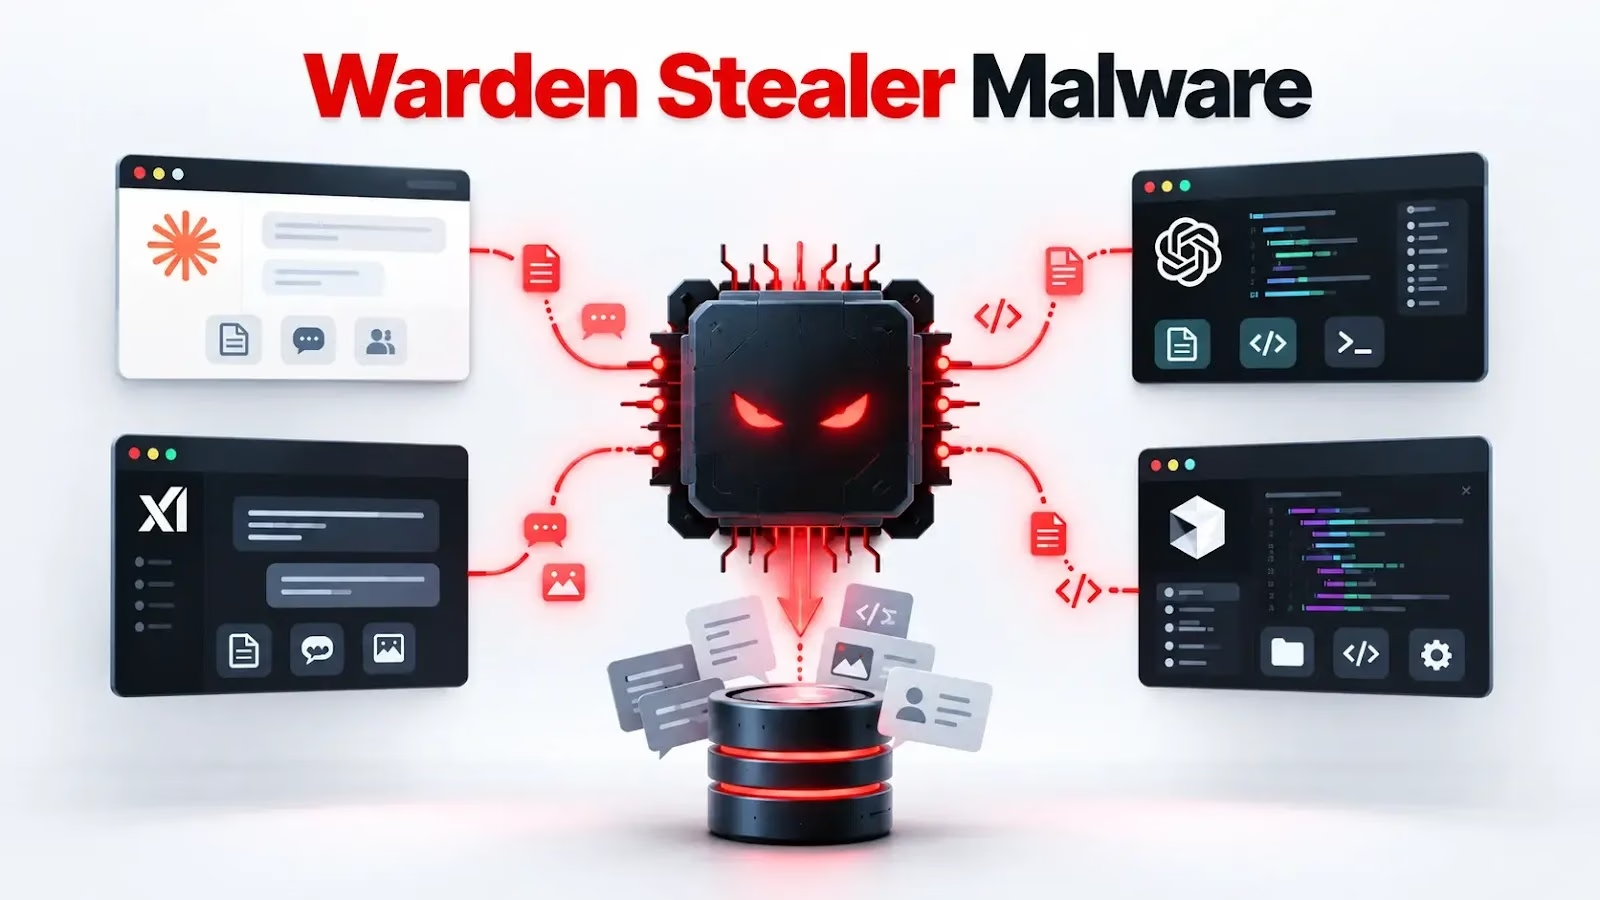
Warden Stealerは急成長中のMaaS(Malware-as-a-Service)型マルウェアで、Claude、Codex、Grok、CursorといったAIアシスタントやコーディングエージェントが保存するデータを標的にしています。
Earna CS Degree
Rustで開発されたこのインフォスティーラーは、AIエージェントの設定ファイル、ローカルトークン、プロンプト履歴、会話データベース、Model Context Protocol(MCP)の設定を組織的に収集する、初期のマルウェアファミリーの一つです。
今回の攻撃キャンペーンは、インフォスティーラーの脅威モデルが大きく拡大したことを示しています。攻撃者はブラウザのパスワード、暗号資産ウォレット、セッションCookieだけを狙うのではなく、認証情報と機微な開発コンテキストが集中するAIツールを標的にする動きを強めています。
ローカルに保存されたAIエージェントのデータからは、アクセストークンやリフレッシュトークン、APIキー、MCPの接続情報、プロジェクト名、社内ソースコードの文脈、さらに組織のシステムや進行中の業務が読み取れる過去のプロンプトが漏えいする恐れがあります。
研究者らは、Rustでの開発、極めて特徴的なコードモーフィング、専用ローダー、暗号資産クリッパーの設定が一致する点など、技術的な重複を根拠に、CallbackBeaverをWardenと関連づけました。
このマルウェアはWindows 8からWindows 11までに対応し、包括的なデータ窃取プラットフォームとして販売されています。ChromiumベースやGeckoベースのブラウザ、暗号資産ウォレットの拡張機能、パスワードマネージャー、メッセージングアプリ、2FAツール、VPNクライアントからデータを収集できます。
実際の収集範囲は、オペレーターが管理するビルド設定によって異なります。アフィリエイトは標的やファイル収集ルールを自由にカスタマイズできます。
9月29日に発表されたWardenのバージョン1.9では、AIコーディングエージェントのトークン窃取への対応が正式に宣伝されるようになりました。
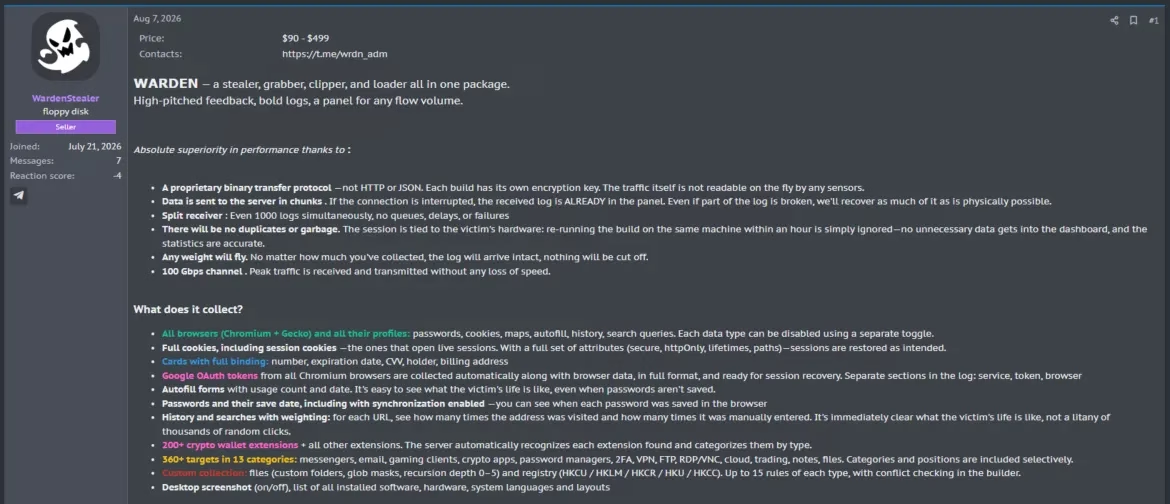
それ以前のサンプルにも、AIエージェントのデータ向けの独自収集ルールがすでに含まれていました。この機能が主要機能として打ち出される前から、オペレーターがこれらのデータを狙っていたことがうかがえます。
この動きが重要なのは、AIアシスタントが開発者の作業記憶としての役割を強めているためです。
窃取されたアーカイブは、攻撃者にアカウントへの侵入経路を与えるだけでなく、価値の高いプロジェクト、連携サービス、リポジトリ、クラウド環境、認証情報を特定するための運用上の文脈も提供しかねません。
多くのMaaS型スティーラーはペイロードの配布や検知回避をアフィリエイトに任せていますが、Wardenは独自のローダーと暗号資産クリッパーを備えています。
GBhackersに共有されたGenのレポートによると、CallbackBeaverとして知られるWarden Stealerは、2026年8月からロシア語圏のアンダーグラウンドフォーラムで宣伝されています。
Warden Stealerマルウェア
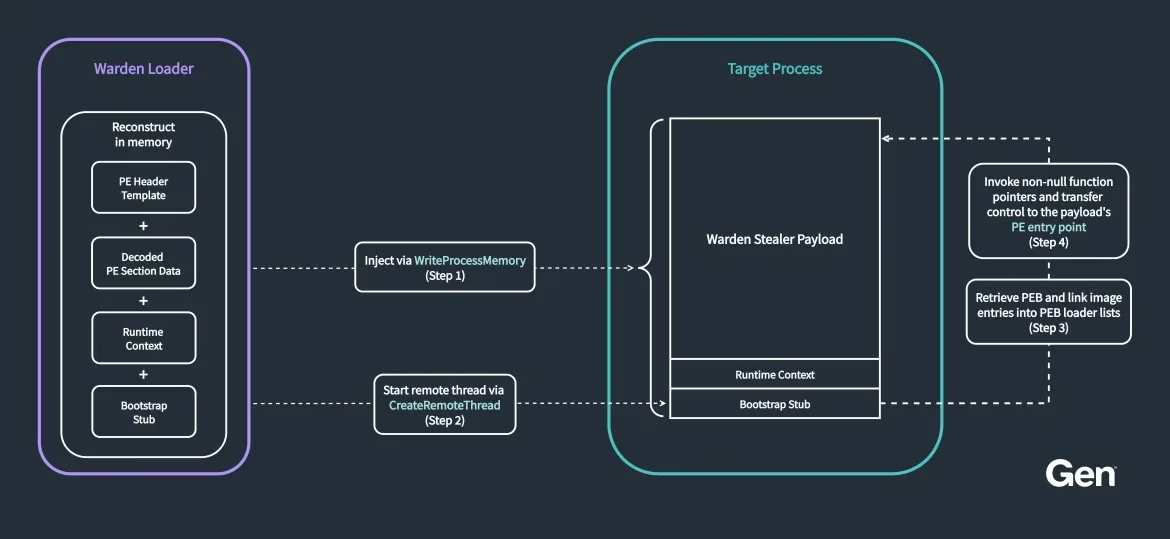
ローダーは、埋め込まれたスティーラーのペイロードをメモリ上で再構築します。多くの場合、リモートプロセスでのメモリ確保、ペイロードの書き込み、リモートスレッドの実行を経て、explorer.exeに注入します。
ビルドには、サンプルごとに異なるBase64風のエンコード用アルファベット、LZSS風の独自展開処理、遅延文字列デコード、動的なAPI解決、間接的な制御フローの難読化、不透明述語、ジャンクコード、定数マスキングが用いられています。
さらにこのマルウェアは、PEオーバーレイを肥大化させてバイナリを水増しします。スキャン、サンドボックス、自動解析を妨げることを狙った手法です。
Wardenは、SMBIOSの検査、CPUIDのベンダーチェック、VirtIOソフトウェアのレジストリ列挙、ディスプレイアダプターのチェックにより、仮想マシン検知を行います。
仮想環境を検知すると報告処理を停止します。これにより、オペレーターは研究者や自動マルウェア解析システムに見つかるリスクを抑えています。
Wardenは、アプリ バウンド暗号化(ABE:Application-Bound Encryption)で保護されたChromiumブラウザの機密情報も標的にします。
GoogleはABEを導入し、暗号化されたブラウザデータを正規のアプリケーションとマシンに紐づけました。これにより、攻撃者が権限を昇格するかChromeにインジェクションしない限り、通常のマルウェアによる復号は失敗します。
Earna CS Degree
研究者の調査では、WardenはブラウザのメモリをスキャンしてChromiumの暗号化システムに関連するv20の鍵素材を探し出し、ブラウザプロセスにシェルコードを注入してCryptUnprotectMemoryを呼び出していました。
これにより、Windowsが処理を許可するプロセスコンテキスト内で、ブラウザのv20_master_keyを復号できます。
この手法は、VidarやRemusで最近確認されたABEバイパスの手口に似ています。たとえばVidarは、暗号化されたブラウザキーをメモリから抽出し、コードインジェクションによって被害者のブラウザプロセス内で復号を実行します。
Wardenの実装は実行の細部が異なっており、コードを直接流用したのではなく、独自に開発された可能性があります。
Wardenは、クラック版ソフトウェア、ゲームチート、マルバタイジング、ClickFixキャンペーンといった、インフォスティーラーで一般的な経路で配布されています。
組織は今後、エンドポイントの資産管理、シークレット管理の見直し、インシデント対応のプレイブックに、AIアシスタントを含める必要があります。
インフォスティーラーへの感染が疑われる場合、チームはAIサービスのセッションを失効させ、APIキーやMCP連携の認証情報をローテーションし、エージェントと連携したアプリケーションを確認する必要があります。あわせて、プロンプトや会話履歴の漏えいを調査し、ブラウザセッションや開発者の認証情報が盗まれていないかを評価してください。
ローカルのエージェントファイルは、ブラウザプロファイル、パスワードストア、クラウドCLIの認証情報、ソース管理のトークンと同じ水準の機微な情報として扱うべきです。
侵害指標(IoC)
| マルウェア | ハッシュ種別 | ハッシュ |
|---|---|---|
| Warden Loader | SHA-256 | 006510ce1da2b7410376f0788c19e55616eb4bcc30072d25b7d0871dc32aa11c |
| Warden Loader | SHA-256 | 0d727a4ef1178e767afdd0080ba1ebda0f24ac52b639f0501021affd8f88d26a |
| Warden Loader | SHA-256 | 63959ef6309cd01b5d3c7262a3a41394dca2db2dc74bd030a517b7e23a2c3fef |
| Warden Loader | SHA-256 | 77c8266935bc040c992ab70abd402bd203b9c12e7548c80b84fd21308c250f0e |
| Warden Loader | SHA-256 | 77cc246272f2af21b64bbc6c6173d57affee97eb0ccf747d89492d06d4c52865 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけにしてください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
AuditSecurity
翻訳元: https://gbhackers.com/warden-stealer-malware/