脆弱性調査に特化した高度なAIが、ファイルサーバー「Rejetto HFS」に潜む根本的な設計上の欠陥を発見しました。この脆弱性を突くと、一見無害に思える複数の乱数の漏えいから、管理者権限の完全な奪取、さらにはリモートコード実行(RCE)まで可能になります。Horizon3のセキュリティ研究チームは、AnthropicのMythosモデルがHFS 3.xを標的とする完全に機能する攻撃チェーンを自律的に組み立てた過程を詳しく実証しました。
CVE-2026-61500の仕組みとMath.random()の欠陥
この深刻な脆弱性は「CVE-2026-61500」と呼ばれ、CVSS 4.0で9.3という高いスコアが付けられています。影響を受けるのは、Rejetto HFSのバージョン3.0.0から3.2.0までです。開発者は7月13日にバージョン3.2.1で修正しました。そのため、詳細な技術解説が公開された時点では、この脆弱性はすでにゼロデイではなくなっていました。
問題の根本は、セッションCookieの署名鍵を生成する仕組みにありました。HFSはこの重要な秘密情報を、標準的なJavaScriptのMath.random()関数で生成していました。この関数には、安全な処理に必要な暗号学的な強度がありません。Node.js環境ではV8 JavaScriptエンジンの乱数生成器が使われており、予測しやすいxorshift128+アルゴリズムに依存しています。さらに悪いことに、サーバーはSRPログインプロトコルの開始時に、これと同じ乱数列に由来する値を意図せずクライアントへ返していました。
Mythos AI:攻撃チェーンの組み立て
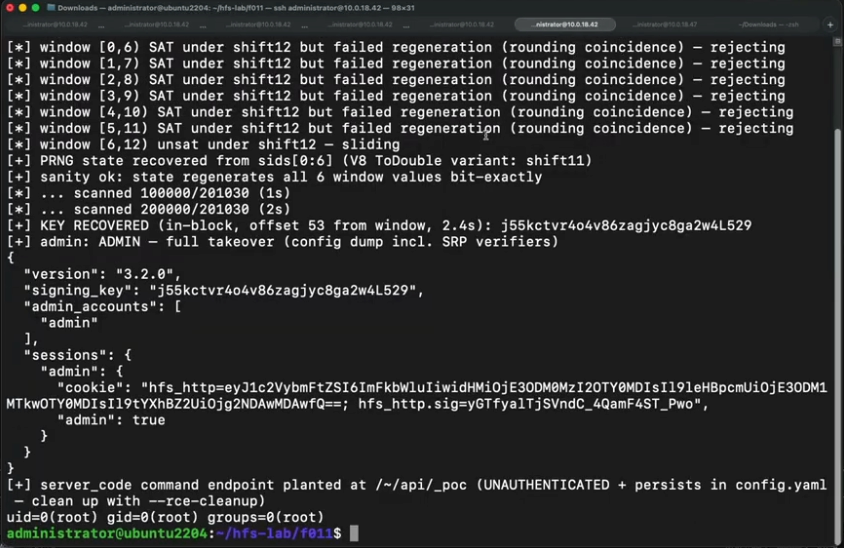
Mythos AIはこの2つの挙動を的確に結び付け、乱数生成器の内部状態を完全に復元する手法を自律的に考案しました。実証では、攻撃者に見立てた側が未認証のログイン機能と12回やり取りし、連続したMath.random()の出力を集めました。集めた値は強力な定理証明器「Z3」に入力されました。内部状態を復元できれば、生成器の状態を計算で巻き戻せます。これにより、HFSサーバーの起動時に作られた最初の暗号鍵を正確に割り出せました。
この鍵を復元すれば、攻撃者は「administrator」を名乗るセッションCookieを簡単に偽造できます。認証チェックはすべて、正規のセッションとして素通りされます。その後、HFSは管理用APIを無防備に公開してしまいます。このAPIには、サーバー側のJavaScriptを実行するためのserver_codeパラメーターが用意されています。こうして、単なる認証バイパスが、制約のないリモートコード実行へと発展します。
理論上の発見から実際の悪用へ
Anthropicは、Mythosモデルへの直接アクセスを厳しく制限しています。代わりに、審査を通過した外部のセキュリティパートナーと緊密に連携し、「Project Glasswing」を進めています。このモデルはこれまでに数百件のCVEを発見してきましたが、その発見が実際に悪用される例は比較的まれでした。しかしRejetto HFSのケースでは、このニューラルネットワークは暗号学的に脆弱な乱数生成器を見つけただけではありません。その欠陥を、実際に動作する破壊的なエクスプロイトへ発展させるための数学的な戦略まで、自律的に考え出しました。
こうした詳細な技術情報が公開されると、理論上のリスクはまたたく間に研究室の外へ広がりました。セキュリティ企業のVulnCheckは、10月1日からCVE-2026-61500を悪用する試みを検知し、この脆弱性をKEV(Known Exploited Vulnerabilities)カタログに登録しました。同社の推計では、脆弱なHFSインスタンスが現在も約100件、インターネット上に公開されたままです。古いバージョンを運用している管理者に対しては、直ちにバージョン3.2.1以降へ移行するよう強く呼びかけています。
翻訳元: https://meterpreter.org/anthropic-mythos-ai-rejetto-hfs-cve-2026-61500/