ハッカーが、Rejetto HFSの署名鍵の脆弱性「CVE-2026-61500」を狙って活発にスキャンを行っています。この脆弱性を悪用されると、セッションの偽造、アカウント乗っ取り、リモートコード実行(RCE)につながる恐れがあります。
VulnCheckのセキュリティリサーチ担当バイスプレジデントであるCaitlin Condon氏は、週末にLinkedInへ投稿し、同社のCanary Intelligenceハニーポットが、CVE-2026-61500を標的としたプローブを観測したと明らかにしました。
Condon氏によると、観測された活動は小規模な偵察とみられます。China Telecomの単一のIPアドレスから、日本と米国のデプロイ環境を探っていたということです。
Rejetto HFS(HTTP File Server)は、無料のオープンソースのファイル共有サーバーツールです。Windows、Linux、macOSで、自前運用のファイル共有に使われています。
CVE-2026-61500は2026年7月13日に初めて公開された脆弱性で、セッションCookieの署名の弱さと情報漏えいが原因です。この問題は、Rejetto HFS バージョン3.2.1で修正されています。
NIST NVDに掲載された脆弱性の説明には、次のように書かれています。「Rejetto HFS 3.0.0から3.2.0までは、セッションCookieの署名鍵を、暗号論的に安全ではないMath.random()ジェネレーターから生成しています。さらに、ログイン時に同じジェネレーターの出力を未認証のクライアントに開示しています」
「リモートの攻撃者は、少数のログイン応答を収集するだけでジェネレーターの内部状態を再構築し、署名鍵を復元できます。その結果、有効な管理者セッションCookieを偽造して完全な管理者権限を奪い、server_code設定機能を通じてリモートコード実行に至る可能性があります」
この脆弱性を発見したのは、Horizon3の研究者です。研究者らはAnthropicのMythosモデルを使い、署名鍵生成の弱さと、鍵の復元を可能にする情報漏えいの両方を特定しました。
Horizon3は2026年9月30日、この脆弱性の詳細と概念実証(PoC)エクスプロイトを解説記事として公開しました。
Horizon3は次のように説明しています。「Mythosは、安全でない疑似乱数生成器(PRNG)を単独で指摘しただけではありません。別のコードパスからMath.random()の生の出力が漏れていることも同時に見抜きました。そして、この二つの事実が連鎖すると認識し、その漏えいによって状態復元に必要な観測値がちょうど得られると判断しました」
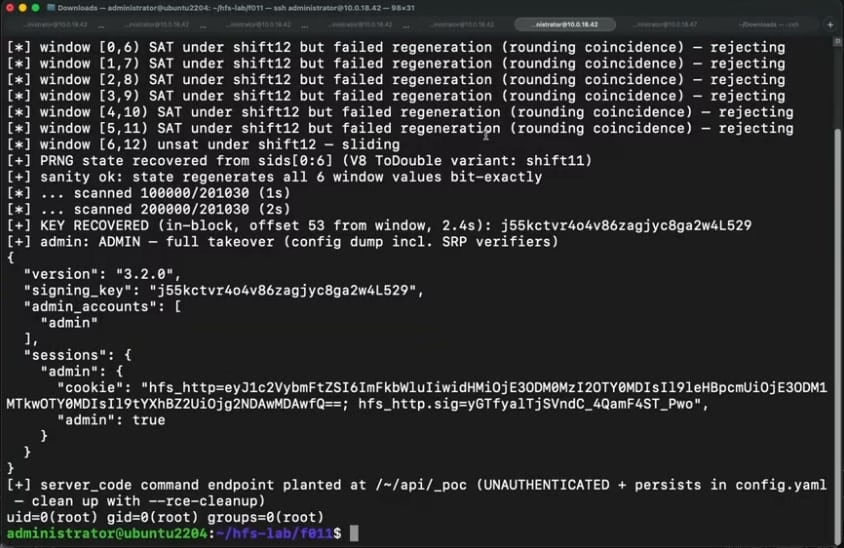
研究者らのエクスプロイトは、この連鎖を悪用する手順を示しています。HFSに組み込まれたカスタムのサーバーサイドJavaScript実行機能を悪用し、リモートコード実行を達成します。
こうした技術的詳細の公開が、CVE-2026-61500を狙うプローブのきっかけになった可能性があります。
想定される攻撃シナリオには、HFS上のファイルへのアクセス、窃取、削除があります。このほか、サーバーへのマルウェア設置や、侵害したホストを足がかりにした内部システムへのアクセスなどが考えられます。
ただしVulnCheckは、攻撃の成功や、侵入後の活動に関する詳細は公表していません。
Rejetto HFSのユーザーは、できるだけ早くバージョン3.2.1にアップグレードしてください。可能であれば、最新の安定版である3.3.4への更新が望ましいです。