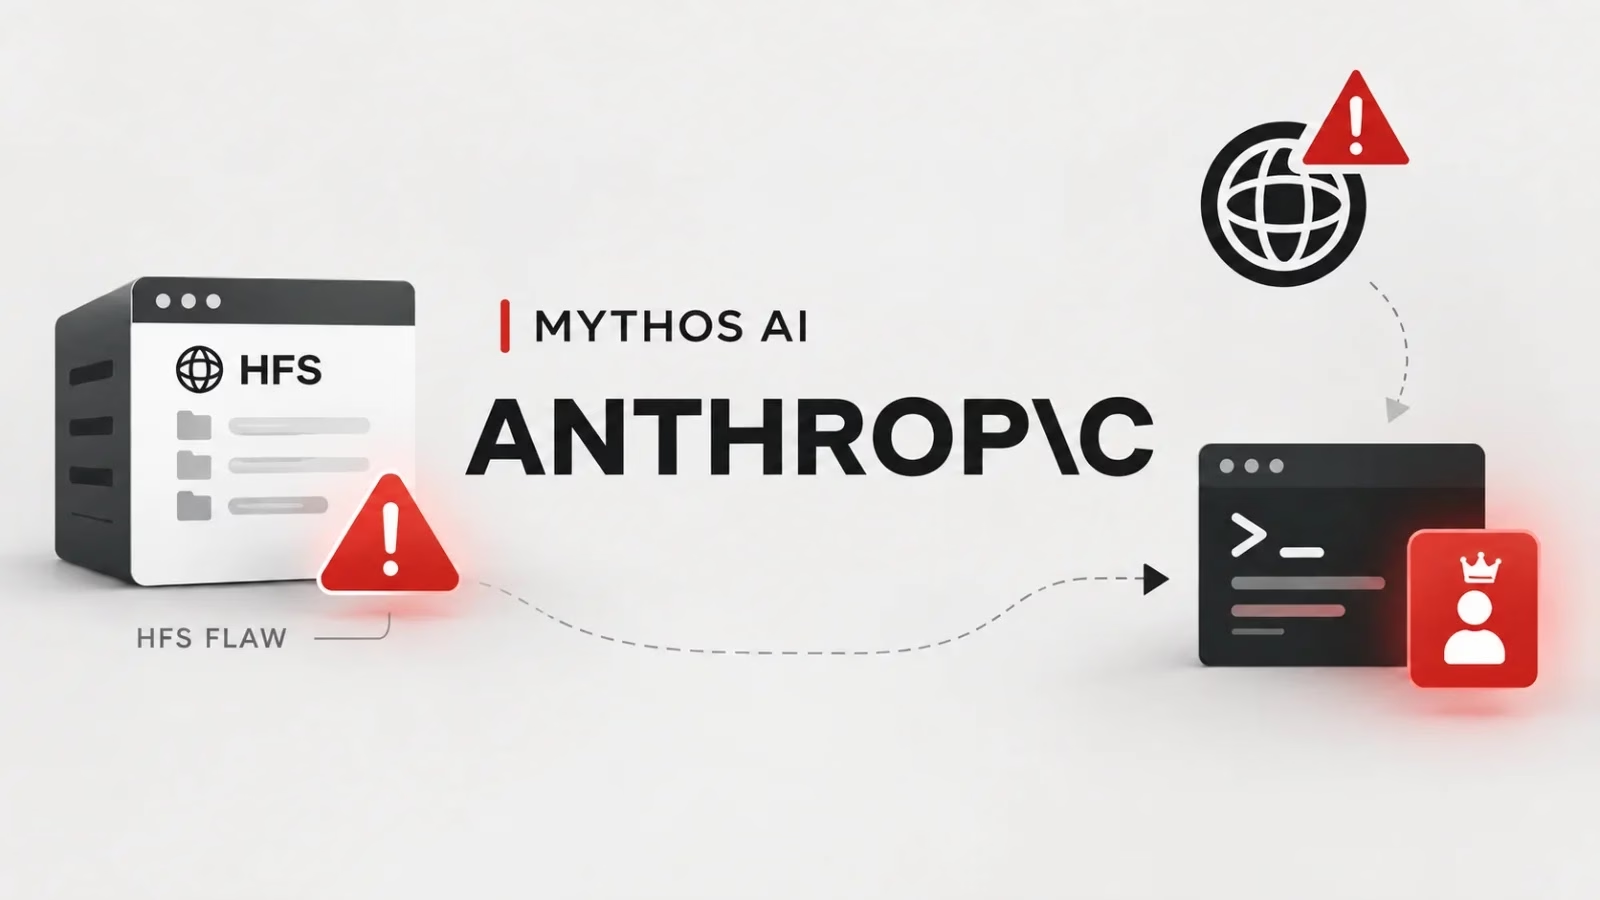
Anthropic は、世界で最も重要なソフトウェアを守る取り組み「Project Glasswing」を立ち上げました。Horizon3 は2026年7月に参加し、脆弱性調査のパイプラインで Mythos を活用しています。今回の対象となった Rejetto HFS は、オープンソースのファイル共有ツールです。
HFS は以前、テンプレートインジェクションの脆弱性 CVE-2024-23692 により、CISA の Known Exploited Vulnerabilities(既知の悪用された脆弱性)カタログに登録されました。この脆弱性はリモートコード実行につながるものでした。HFS 3.x は TypeScript で書き直されており、Horizon3 はこのバージョンをカスタムハーネスで解析しました。
このアルゴリズムは暗号論的に安全ではなく、出力を逆算できます。十分な数の出力を観測した攻撃者は、内部状態を復元し、過去の値までさかのぼって割り出せます。
そのため、クライアントは52ビットの double 値を正確に読み取れます。この段階に到達するために必要なのは、ログインが有効な正規のユーザー名だけで、パスワードは不要です。
検証エージェントはこの発見を確認しました。コード内のコメント「randomness at start gives some extra security」は、このキーが安全であることを意図して設計されていたことを示していると指摘しています。
Mythos はさらに、HFS の管理用 API が任意の JavaScript を実行できるカスタムエンドポイントに対応している点にも気づきました。これにより、認証バイパスがコード実行へと発展します。
Horizon3 によると、Mythos は脆弱な PRNG(擬似乱数生成器)と情報漏えいが連鎖することを見抜きました。その後、Z3 ソルバーを使って動作する概念実証(PoC)コードを作成し、任意のコマンド実行を実証しました。追加の指示は一切ありませんでした。
研究者らは、これまでにも同様の暗号関連のバグを見つけながら、数学の専門知識が不足していたことや、コストに見合わないことから調査を断念してきたと述べています。また、SMT ソルバーを実際のアプリケーションに対してこのように使う例は見たことがないとも語っています。
Horizon3 は、自動化のコストが下がれば、攻撃者が大規模に悪用するバグの種類が変わると警告しています。メモリ安全性のバグのような、複雑で信頼性の低い脆弱性も、現実的な攻撃対象になる可能性があります。同社は、最新のモデルと既製のハーネスを組み合わせれば、セキュリティレビューを一度も受けていないプロジェクトでも脆弱性を発見できると付け加えました。
Horizon3 は、提供された資料の中で、修正済みバージョンや修正の時期を明らかにしていません。修正が確認できるまでは、次の対策を講じてください。Rejetto HFS の GitHub リポジトリとセキュリティアドバイザリで修正版のリリースを確認します。HFS の管理インターフェースへのアクセスをネットワーク単位で制限します。HFS をインターネットに直接公開しないようにします。繰り返される loginSrp1 リクエストや、想定外の管理者セッションを監視します。カスタムエンドポイントとサーバーログを調べ、不正な変更がないかを確認します。
Horizon3 は、Mythos が発見した他の脆弱性についても、修正が完了次第、詳細を公表する予定です。
翻訳元: https://cyberpress.org/anthropic-mythos-ai-rejetto-hfs-flaw/