
Anthropic「Mythos」AIがRejetto HFSの重大な欠陥を発見
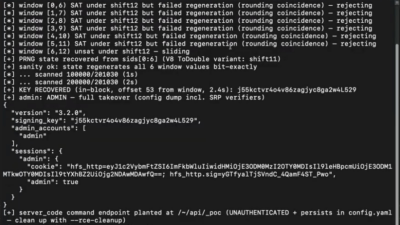
脆弱性調査に特化した高度なAIが、ファイルサーバー「Rejetto HFS」に潜む根本的な設計上の欠陥を発見しました。この脆弱性を突くと、一見無害に思える複数の乱数の漏えいから、管理者権限の完全な奪取、さらにはリモートコード実行(RCE)まで可能になります。Horizon3のセキュリティ研究チーム
脆弱性調査に特化した高度なAIが、ファイルサーバー「Rejetto HFS」に潜む根本的な設計上の欠陥を発見しました。この脆弱性を突くと、一見無害に思える複数の乱数の漏えいから、管理者権限の完全な奪取、さらにはリモートコード実行(RCE)まで可能になります。Horizon3のセキュリティ研究チーム
ハッカーが、Rejetto HFSの署名鍵の脆弱性「CVE-2026-61500」を狙って活発にスキャンを行っています。この脆弱性を悪用されると、セッションの偽造、アカウント乗っ取り、リモートコード実行(RCE)につながる恐れがあります。 VulnCheckのセキュリティリサーチ担当バイスプレジデントであるCaitl
Anthropic は、世界で最も重要なソフトウェアを守る取り組み「Project Glasswing」を立ち上げました。Horizon3 は2026年7月に参加し、脆弱性調査のパイプラインで Mythos を活用しています。今回の対象となった Rejetto HFS は、オープンソースのファイル共有ツールです。 H
security

Fal.Con 2026では、セキュリティ責任者たちが拡大する課題に直面しました。AIが脆弱性の発見を加速させる中、攻撃者が実際に悪用可能なエクスポージャーを見極めることが重要になっています。 Fal.Con 2026ではAIが議論の中心となりましたが、最も重要な教訓は単にAIがサイバー防
脅威アクターが、エンタープライズ向けVoIP電話管理ソリューションSangoma Switchvoxに存在する深刻度クリティカルの脆弱性を悪用していると、Horizon3とCISAが警告しています。 CVE-2026-9586として追跡されるこの脆弱性はCVSSスコア9.3で、認証不要のSQLインジェクションの問題と
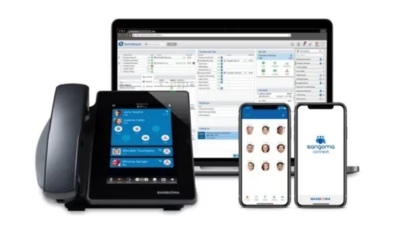
攻撃者はすでに、Sangoma製Switchvoxの重大な脆弱性の悪用を試みています。この脆弱性は、認証やユーザー操作を必要とせずにコマンド実行を可能にするものです。 セキュリティ研究者らは、SangomaのビジネスフォンシステムSwitchvox SMBに存在するSQLインジェクションの重大な脆弱性CVE-2
10年か20年前、取締役会の役員たちは「なぜサイバーセキュリティを気にする必要があるのか」と尋ねていました。5年前になると、「ソフトウェアの脆弱性にパッチを当てているか」と質問するようになりました。そして今、彼らはこう問い始めています。「私たちは本当に安全なのか」。最初は単純な「はい」か「いいえ」を求めている
攻撃者は現在、SangomaのVoIPプラットフォーム「Switchvox」に存在する未認証SQLインジェクション脆弱性CVE-2026-9586を積極的に悪用しており、この脆弱性はリモートコード実行につながる恐れがあります。 セキュリティ企業Horizon3の研究者によると、インターネットに公開されているSwitc
脅威アクターが、最近パッチが提供されたSQLインジェクションの脆弱性(CVE-2026-9586)を悪用し、インターネットに公開されたSangoma Switchvoxのインスタンスを積極的に狙っています。同製品を運用している組織は、直ちに侵害の兆候がないか確認する必要があります。 CVE-2026
すべての記事を読み込みました