
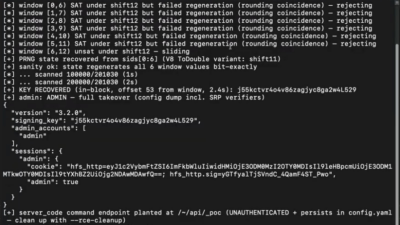
Anthropic「Mythos」AIがRejetto HFSの重大な欠陥を発見
脆弱性調査に特化した高度なAIが、ファイルサーバー「Rejetto HFS」に潜む根本的な設計上の欠陥を発見しました。この脆弱性を突くと、一見無害に思える複数の乱数の漏えいから、管理者権限の完全な奪取、さらにはリモートコード実行(RCE)まで可能になります。Horizon3のセキュリティ研究チーム
脆弱性調査に特化した高度なAIが、ファイルサーバー「Rejetto HFS」に潜む根本的な設計上の欠陥を発見しました。この脆弱性を突くと、一見無害に思える複数の乱数の漏えいから、管理者権限の完全な奪取、さらにはリモートコード実行(RCE)まで可能になります。Horizon3のセキュリティ研究チーム
ハッカーが、Rejetto HFSの署名鍵の脆弱性「CVE-2026-61500」を狙って活発にスキャンを行っています。この脆弱性を悪用されると、セッションの偽造、アカウント乗っ取り、リモートコード実行(RCE)につながる恐れがあります。 VulnCheckのセキュリティリサーチ担当バイスプレジデントであるCaitl
VulnCheckは、攻撃者がRejetto HTTP File Server(HFS)の重大な脆弱性を悪用し、認証を回避してリモートコード実行(RCE)に至っていると警告しています。 この脆弱性は「CVE-2026-61500」(CVSSスコア9.3)として追跡されています。オープンソースのファイルサーバであるHF
複数のベンチマークにより、少なくとも1つのフロンティアモデルがエンドツーエンドの侵害を自律的に実行できることが確認されました。これを受けサイバーセキュリティの専門家たちは、企業がアタックサーフェスの防御を強化し、AIの速度に対応した防御策を採用するペースを上げる必要があると警鐘を鳴らしています。コンサルティング企業のB

2026年7月14日、ホワイトハウスはGold Eagleを立ち上げました。これは、政府機関と重要インフラ全体においてソフトウェアの脆弱性を攻撃者より先に特定・優先順位付け・是正調整するために、フロンティアAIを活用する連邦政府の情報集約拠点です。財務省、国土安全保障省(DHS)、国防総省(DoD)、オープンソースソ

2026年の脆弱性開示件数は、年初の予想を大きく上回るペースで増加し続けています。最初の数カ月間の累計はすでに当初の見通しを大幅に超えており、インシデント対応・セキュリティチームフォーラム(FIRST)は今年の年間CVE件数が66,000件近くに達すると予測しています。 その主な原因は一つの動向にあ

Califの研究者はAnthropicのMythosプレビューを使用して、2つのバグと技術をチェーンして、Apple M5上のmacOSカーネルエクスプロイトを作成しましたこのエクスプロイトはAppleの新しいメモリ完全性強制機能をバイパスし、Appleの長年の投資にもかかわらず、5日間でルートシェルを達

OpenAIの新しいサイバーセキュリティプラットフォームは、脆弱性検出、パッチ検証、および企業と政府向けの安全なソフトウェア開発を自動化することを目指しています。 OpenAIは、AI駆動型の最先端サイバー防御プラットフォームの市場

この動きは、強力なAIモデルが実際のソフトウェアセキュリティ業務に進出していることを明確に示しています。 マイクロソフトはAnthropicのMythos AIモデルをセキュリティ開発ライフサイクルに統合する計画を立てており、これは

Anthropic Mythos、Project Glasswing、およびCSAの「AI脆弱性ストーム」ブリーフィングの台頭の中でCISOが検討すべき5つのこと。攻撃者は公式にサイバー犯罪のルビコン川を渡った。多くのことはまだ不明だが、新しいAIモデルは既に脅威行為者が作戦を実施できるペースを大幅に加速させ、私たち皆
すべての記事を読み込みました