Google Threat Intelligence Group(GTIG)の新たなレポートによると、2026年は月間の脆弱性公開件数が倍増し、実際に悪用された脆弱性の月間平均もほぼ倍増しました。
GTIGは2025年1月から2026年8月までの公開状況を分析しました。月間の公開件数は、2026年1月の5,045件から7月には10,477件に増え、8月には10,740件でピークに達しました。
GTIGは「AIは脆弱性の発見と悪用のペースだけでなく、発見される脆弱性の種類や典型的なリスクの特性も明らかに変えつつあります」と指摘しています。
ただし研究者らは、件数だけを見ると誤解を招く恐れがあると注意を促しています。オープンソースのエコシステムではCVEが自動で割り当てられるため、数字が膨らむ場合があるためです。説明文にLinuxカーネルが含まれる脆弱性だけで、1月から8月にかけて約5,000件のCVEが発行されましたが、ゼロデイ攻撃としての悪用は確認されていません。
CVSSではなくGTIG独自の評価に基づく高リスクの脆弱性は、1月の131件から8月には350件へと167%増加しました。また、2026年の最初の8カ月間にGTIGが確認した悪用された脆弱性は141件(重複を除く)で、2025年通年の127件を上回りました。月平均では、昨年の10.5件から18件に増えた計算です。
それでも、今年公開された脆弱性のうち悪用が確認されたのは0.23%、約431件に1件にとどまります。
ゼロデイ攻撃の増加は小幅でした。月平均は2025年の8件から2026年は11件になりましたが、8月には22件に跳ね上がりました。1月から8月に悪用された脆弱性のうち、ゼロデイは62%を占めました。
GTIGは、悪用が増えた主因はnデイ脆弱性(すでに公開済みの脆弱性)にあるとみています。高リスクの脆弱性の悪用も、2025年の28件から2026年の最初の8カ月間で75件へと2倍以上に増えました。
レポートは次のように述べています。「攻撃者は、新たなゼロデイを発見するよりも、LLMやAIツールで製品バージョン間の差分、パッチ、脆弱性の公開情報、概念実証(PoC)コードを自動的に分析するほうが、手軽で効率的だと考えている可能性があります。そうすることで、nデイを素早く武器化できるからです」
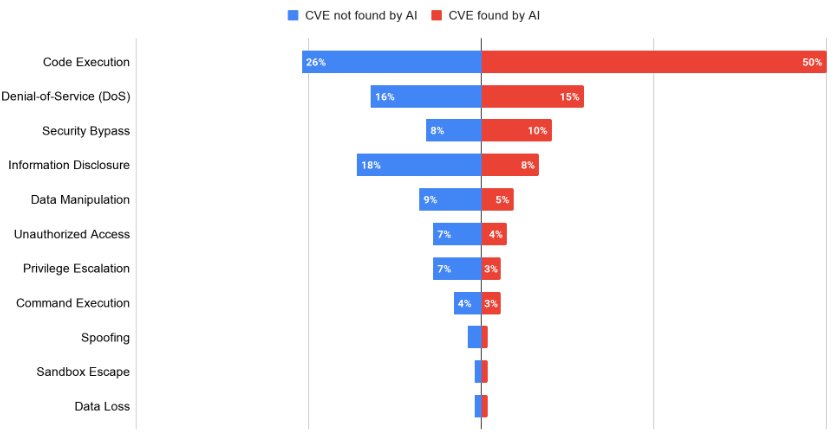
1月から8月にGTIGがAIによって発見された可能性が高いと判断した脆弱性は、リスクの特性が異なります。リスク評価は、低リスクが39%、中リスクが58%でした。AIによらない脆弱性では、それぞれ69%と28%です。
GTIGは、研究プログラムがAIエージェントに重要インフラや機微な権限境界の監査を任せ、影響の大きい発見に重点を置いていることが背景にあるとみています。
AIが発見した脆弱性の半数はリモートコード実行につながります。AIによらない脆弱性では26%です。GTIGによると、従来の静的解析ツールが見逃すメモリ破壊やロジックの欠陥を、AIモデルが見つけられることが要因とみられます。
GTIGは、AIが発見した脆弱性が実際に悪用されたことも確認しています。ただし、確立した傾向ではなく、初期の兆候にすぎないとしています。
その一例が、BeyondTrustのPrivileged Remote AccessおよびRemote Supportに存在する、認証不要のOSコマンドインジェクションの脆弱性CVE-2026-1731です。AI研究エージェントのHacktronが自律的に発見しました。この脆弱性は、公開から4日以内にある攻撃クラスターに悪用され、7日以内にさらに5つのクラスターが続きました。
AIシステム自体の脆弱性の公開も増えています。GTIGは2025年1月から2026年8月までに2,076件のAI関連CVEを追跡しました。今年だけで1,500件超に上り、その約半数はAIオーケストレーションフレームワークに影響します。
2,076件のうち、実際に悪用が確認されたのはごくわずかで、LiteLLMやLangflowの脆弱性などが含まれます。AIインフラに対するゼロデイ攻撃は、GTIGではまだ確認されていません。
レポートは、「GTIGは、脆弱性の発見と悪用のペースが、短期から中期にわたって上昇し続ける可能性が高いとみています」と結んでいます。
翻訳元: https://www.securityweek.com/google-ai-is-changing-the-pace-and-profile-of-vulnerability-discovery/