執筆者: Robin Grunewald、Supriya Mazumdar、Kelli Vanderlee
はじめに
Google Threat Intelligence Group(GTIG)は、脆弱性の開示件数と悪用件数の統計を分析し、人工知能(AI)が脆弱性をめぐる脅威の状況に与える影響を評価しました。その結果、AIは脆弱性の発見と悪用のペースだけでなく、発見される脆弱性の種類や典型的なリスクの特性も、はっきりと変えつつあることがわかりました。
主な調査結果は次のとおりです。
-
脆弱性の開示件数が倍増: 月間の開示件数は、2026年1月の5,045件から7月には10,477件へと倍増しました。8月も増え続け、10,740件に達しています。
-
脆弱性の悪用件数がほぼ倍増: 悪用された脆弱性は、2025年の月平均10.5件から、2026年1月~8月には月平均18件に増加しました。
-
ゼロデイ悪用は微増: ゼロデイ脆弱性の悪用は、2025年の月平均8件から、2026年1月~8月には月平均11件に増えました。
-
AIはより影響の大きい脆弱性を発見: AIを活用した発見では、低リスクの脆弱性の割合が小さく、中リスクの脆弱性とリモートコード実行(RCE)につながる脆弱性の割合が大きくなりました。
GTIGは、脆弱性の発見と悪用は短期から中期にかけて増え続けると予測しています。脆弱性が急速に発見・悪用されるリスクの高まりに対抗するには、組織は優先順位を付けない一律のパッチ適用から、脅威インテリジェンスに基づくトリアージへ移行する必要があります。そのうえで、標的を絞ったエッジ防御と、エージェント型の自動修復を組み合わせることが求められます。
対象範囲と調査手法
GTIGの今回の分析は、2025年1月1日から2026年8月31日までに開示された脆弱性の動向を対象としています。データセットでは、脆弱性ごとに悪用の影響やGTIG脆弱性リスク評価、実環境での悪用(in-the-wild exploitation)といった重要な運用上の観点を追跡しています。本記事でリスク評価と述べる場合は、CVSSの深刻度ではなく、GTIG脆弱性リスク評価を指します。
ベースラインの監視は20か月の全期間(2025年1月~2026年8月)にわたっていますが、本レポートでは特に、増加のスピードと新たな脅威ベクトルに焦点を当てます。
本調査は、共通脆弱性識別子(CVE)の開示率と悪用率の両面から、サイバーセキュリティ全体に対するAIの影響を評価することを目的としています。あわせて、AI/大規模言語モデル(LLM)の運用スタックを狙う脆弱性も調べました。
2026年にCVE開示件数が倍増
脆弱性の開示件数は、2026年1月の5,045件から7月には10,477件へと倍増し、8月には10,740件でピークに達しました(図1)。
脅威リスクとCVE件数の水増しを切り分ける
ただし、2026年を通した開示件数の生データは、脅威インテリジェンスの文脈がなければ誤解を招くおそれがあります。オープンソースのエコシステムでは、CVE採番機関(CNA)による自動割り当てのポリシーが基準値を押し上げることがあります。たとえば、説明文に「Linux Kernel」を含む脆弱性だけで、2026年1月から8月の間に約5,000件のCVEが生まれましたが、実環境で悪用されたゼロデイは1件も確認されていません。

図1: 開示された脆弱性の件数(2025年1月~2026年8月)(出典: GTIG)
リスク評価別に見ると、最も注目すべき増加は高リスクの脆弱性です。開示件数は2026年1月の131件から2026年8月には350件へと、167%増加しました(図2)。それでも、高リスクの脆弱性は開示された脆弱性全体のごく一部にとどまります(2026年8月時点で3%)。
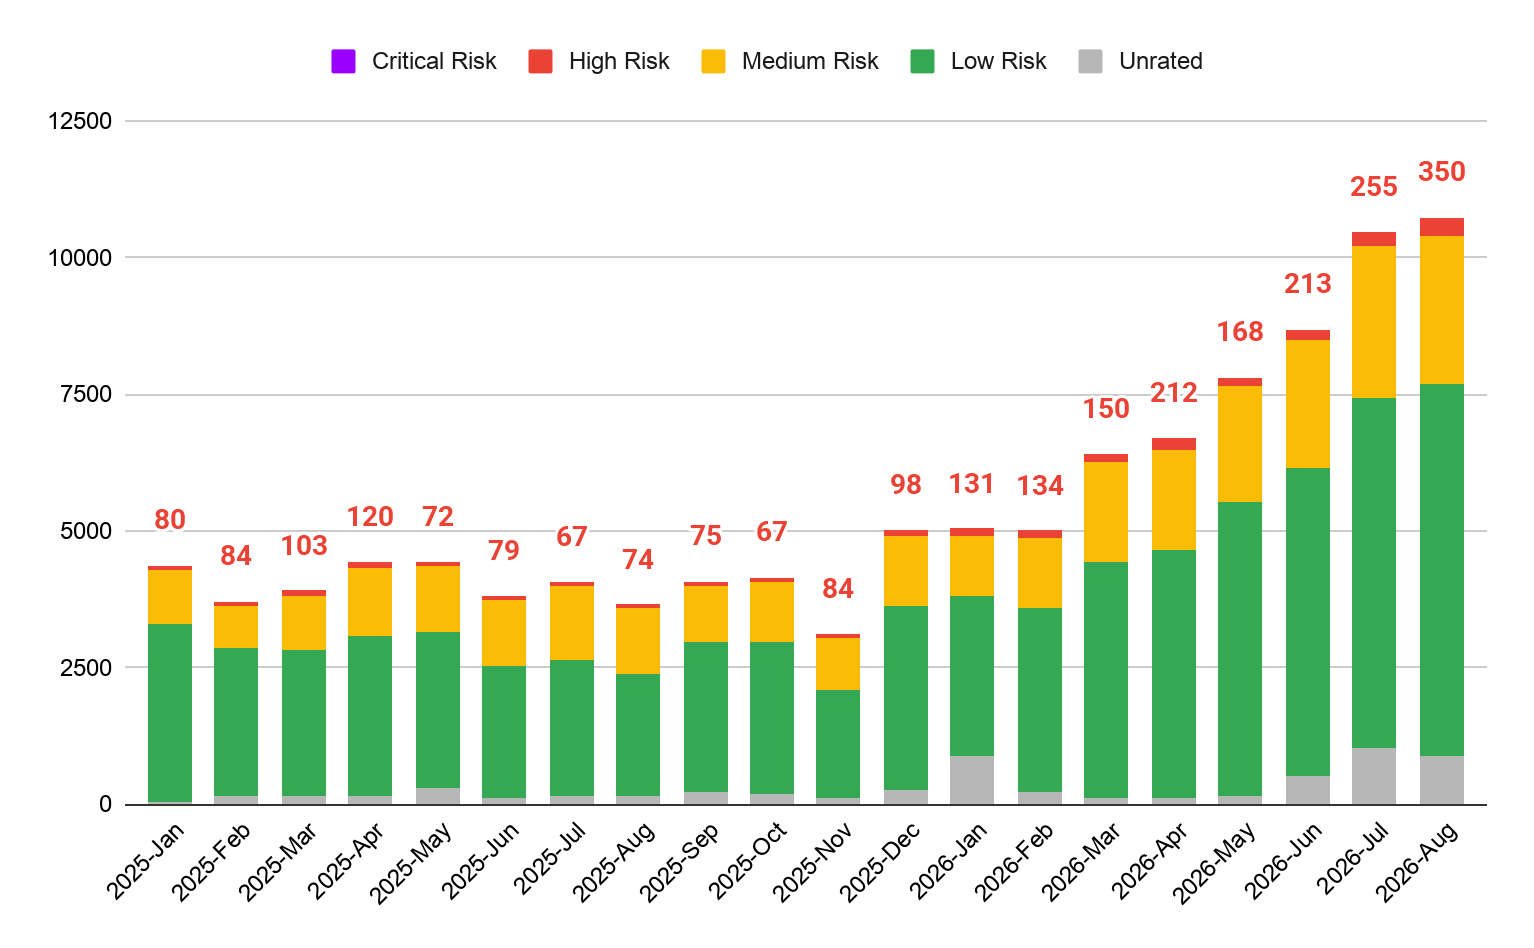
図2: GTIG脆弱性リスク評価別の開示件数(2025年1月~2026年8月)(出典: GTIG)
2026年を通じた高リスク脆弱性の増加には、2つの要因が重なっています。影響を受けるベンダーの裾野が広がったことと、特定ベンダーの開示が特定の時期に集中したことです。ソフトウェアのエコシステム全体では、高リスクの開示件数のベースラインが過去1年で2倍以上に増えました。2025年半ばの月約65件から、2026年半ばには月約135件になっています(図3)。この高い基準値に加え、図3では2つの期間に特定のベンダーが極めて多数のCVEを報告し、月間件数を過去最高に押し上げたことがわかります。
-
TOTOLINK: 4月と5月には、コンシューマー向けルーターのファームウェアに対する大量の研究成果が開示され、高リスクの欠陥が75件加わりました。これが年央のコマンド実行型脆弱性の急増を招きました。
-
OracleとLinux: 6月、7月、8月には、WebLogicやCoherenceなどのミドルウェアを対象としたOracleの四半期ごとの重要パッチ更新(CPU)と、Linuxカーネルのネットワークドライバに関する勧告が重なりました。その結果、8月だけで128件の高リスク脆弱性が加わっています(高リスク開示全体の約37%)。これがリモートコード実行の脆弱性の増加に直結しました。
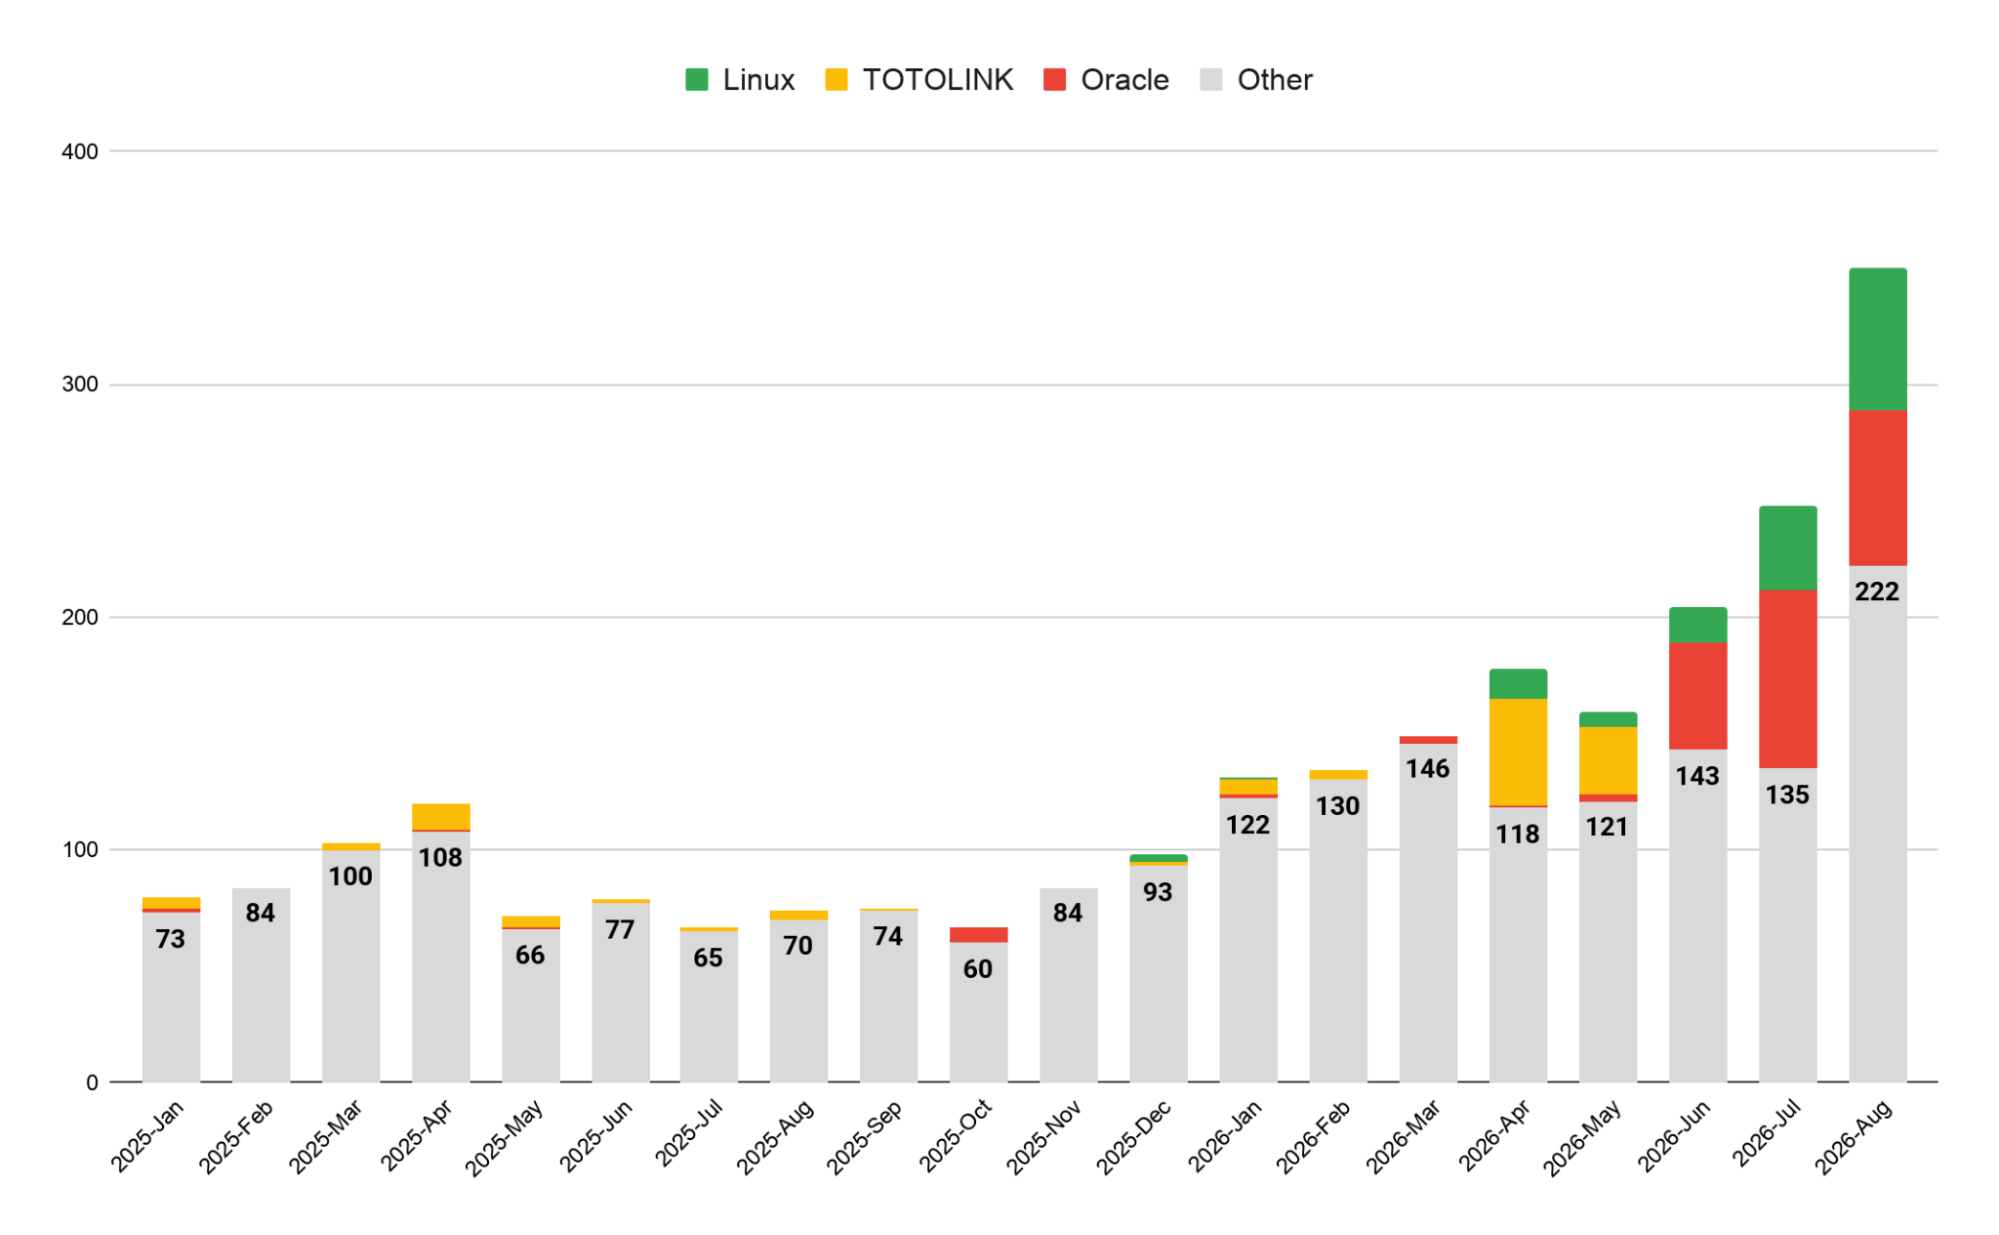
図3: ベンダー別の高リスク脆弱性の開示件数(2025年1月~2026年8月)(出典: GTIG)
実環境での悪用
GTIGは、2026年1月から2026年8月までに、開示され悪用された脆弱性を141件確認しました。これは2025年通年で悪用された脆弱性の総数(127件)を上回ります。実環境での悪用は、2025年の月平均10.5件から2026年には月平均18件に増えました。ただし、開示された脆弱性に対する悪用された脆弱性の割合は、依然としてごくわずかである点には注意が必要です。2026年に開示された脆弱性のうち、実際に悪用が確認されたのは0.23%(約431件に1件)にすぎません。月あたりで見れば、開示は数千件、悪用は数十件という規模です。このため、月ごとの悪用件数は、ベンダーの開示サイクルや攻撃者のキャンペーンの急増といった他の要因に左右されやすくなります。2026年5月以降は変化が現れています。CVE悪用の拡大(指数化した増加率で+127%)が開示の増加(同+128%)とほぼ同じ動きを見せており、脆弱性の状況全体と歩調をそろえて拡大しています。悪用が開示を上回るペースで増えているわけではありません。
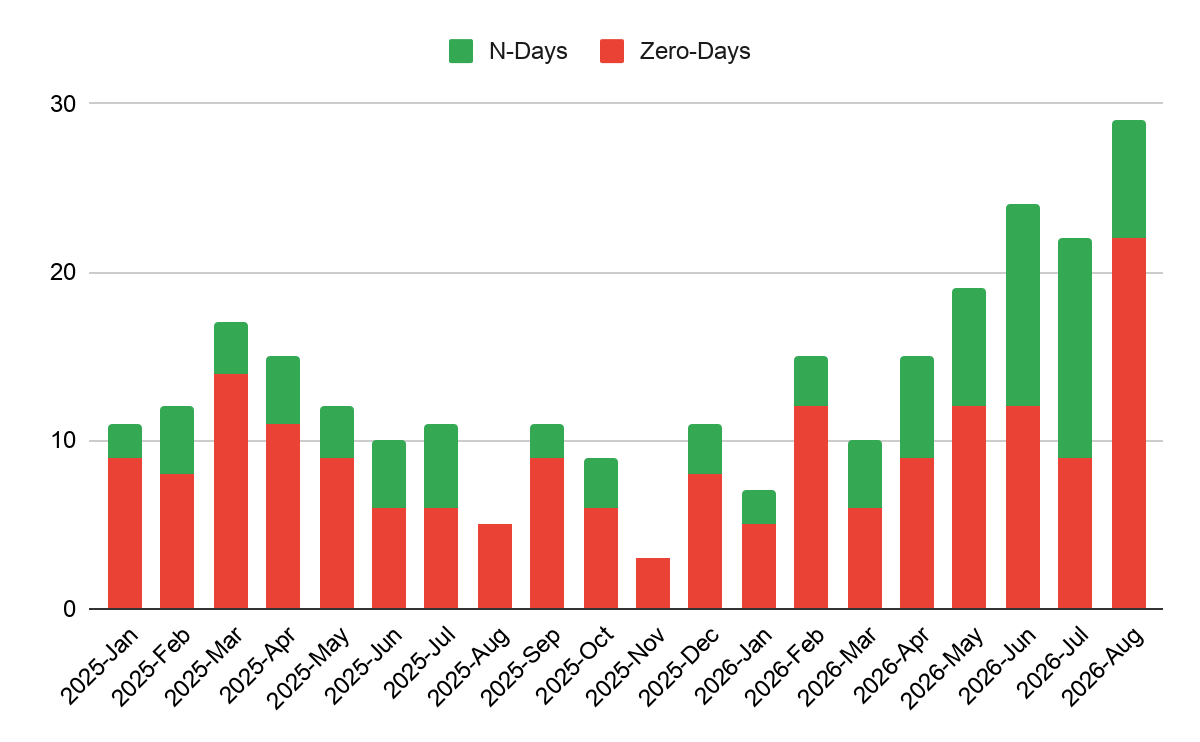
図4: nデイとゼロデイ別の悪用された脆弱性の総数(2025年1月~2026年8月)(出典: GTIG)
ゼロデイ悪用は安定的に推移
悪用されたゼロデイの件数は、2025年の月平均8件から2026年には月平均11件へと、わずかに増えました。月ごとに確認されたゼロデイの件数は、2026年半ばまでベースライン付近(8~12件)で推移していましたが、8月には22件に跳ね上がりました(図4)。ゼロデイの悪用は、開示された脆弱性全体に占める割合ではごくわずかです。それでも、2026年1月から8月に確認された悪用済み脆弱性全体の過半数(62%)を占めています。
攻撃者はnデイの悪用でより成果を上げているのか
攻撃者は、新たなゼロデイを発見するよりも、LLMやAIツールを使ったほうが手軽で効率的だと考えている可能性があります。製品バージョン間の差分、パッチ、脆弱性の開示情報、概念実証(PoC)コードの分析を自動化し、nデイを素早く武器化できるからです。
CVEの悪用はより高リスクな脆弱性へ
ゼロデイの悪用率はわずかにしか増えていません。このことから、2026年1月から8月にかけての脆弱性悪用の増加は、主にnデイの迅速な武器化によるものだと考えられます。注目すべきは、高リスク脆弱性の悪用が2倍以上に増えたことです。2025年の28件に対し、2026年1月~8月には75件に達しました。
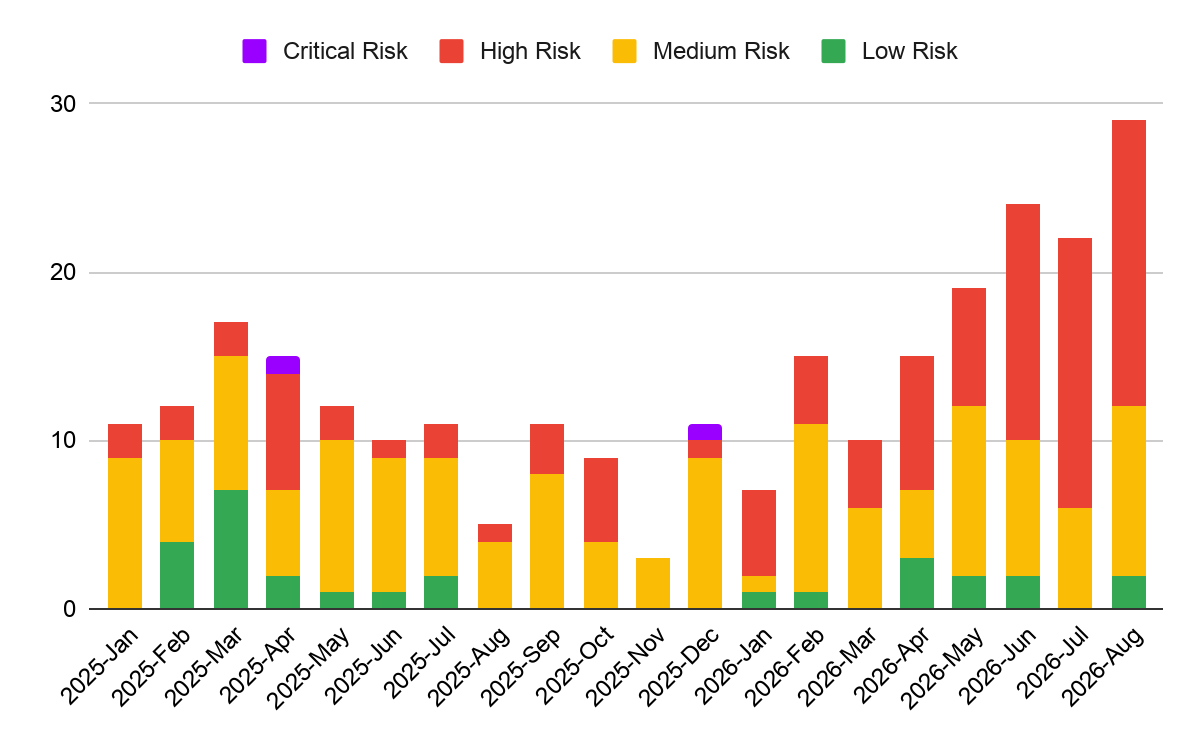
図5: GTIG脆弱性リスク評価別の実環境で悪用された脆弱性の件数(2025年1月~2026年8月)(出典: GTIG)
攻撃対象領域別の悪用状況
2026年1月から8月に悪用された脆弱性のうち、エッジ機器およびセキュリティ機器に影響するものは14%を占めました。エンタープライズ向けのディレクトリ/コラボレーション基盤に影響するものは11%です。エッジゲートウェイは、初期アクセスの主要な侵入経路になっています。2026年1月から8月に悪用されたエッジ機器の欠陥のうち、65%超が高/緊急の脅威リスク評価に該当しました。攻撃者は、認証なしで公開されている管理インターフェースを積極的に狙い、企業のEDRエージェントが見通せない死角を突いています。
CVEの発見件数を示す指標は急増していますが、攻撃者による悪用の中心は、境界に置かれた機器と、外部に公開されたエンタープライズサービスにとどまっています。
カテゴリ別の増加率の比較
月ごとの生データをそのままグラフにすると、相対的な勢いが見えなくなります。たとえば8月は、ゼロデイの発見が1桁である一方、開示された脆弱性は1万件を超えており、両者の差が極めて大きいためです。脆弱性の階層ごとの増加率を直接比較できるよう、図7では4つの指標を2025年1月の基準値0に指数化し、3か月移動平均の増加率の推移線を示しています。
-
CVE開示件数全体(128%): 前述のとおり、CVE開示件数の生データは2026年1月から2026年8月にかけて倍増しました。3か月移動平均の増加率からは、2026年にCVEの開示が着実に加速してきたことがうかがえます。
-
開示された高リスク脆弱性(241%): データセット全体で最も急な伸びを示し、2026年8月までに当初のベースラインの約3.5倍(+241%)に達しました。Linux、Oracle、Totolinkを除くと、2025年1月から2026年8月の増加率は128%にとどまります。
-
実環境でのCVE悪用(127%): 2026年1月から8月にかけて、CVEの悪用はCVE開示全体とほぼ同じ率で増えました。ただし3か月移動平均の推移線を見ると、悪用の増加が勢いを増したのは2026年第2四半期になってからです。
-
悪用されたゼロデイ(59%): 2026年半ばまではベースライン付近(月8~12件)で推移していましたが、8月には22件に達しました。この増加は3か月移動平均の増加率にも表れており、2026年夏に上昇傾向が見え始めました。
この明確な乖離は、2026年の脆弱性悪用の緩やかな増加が、新たなゼロデイの大量発生によるものではないことを示しています。原因は、実環境で悪用される高リスクな脆弱性のエクスプロイトが、迅速かつ標的を絞って武器化されていることです。
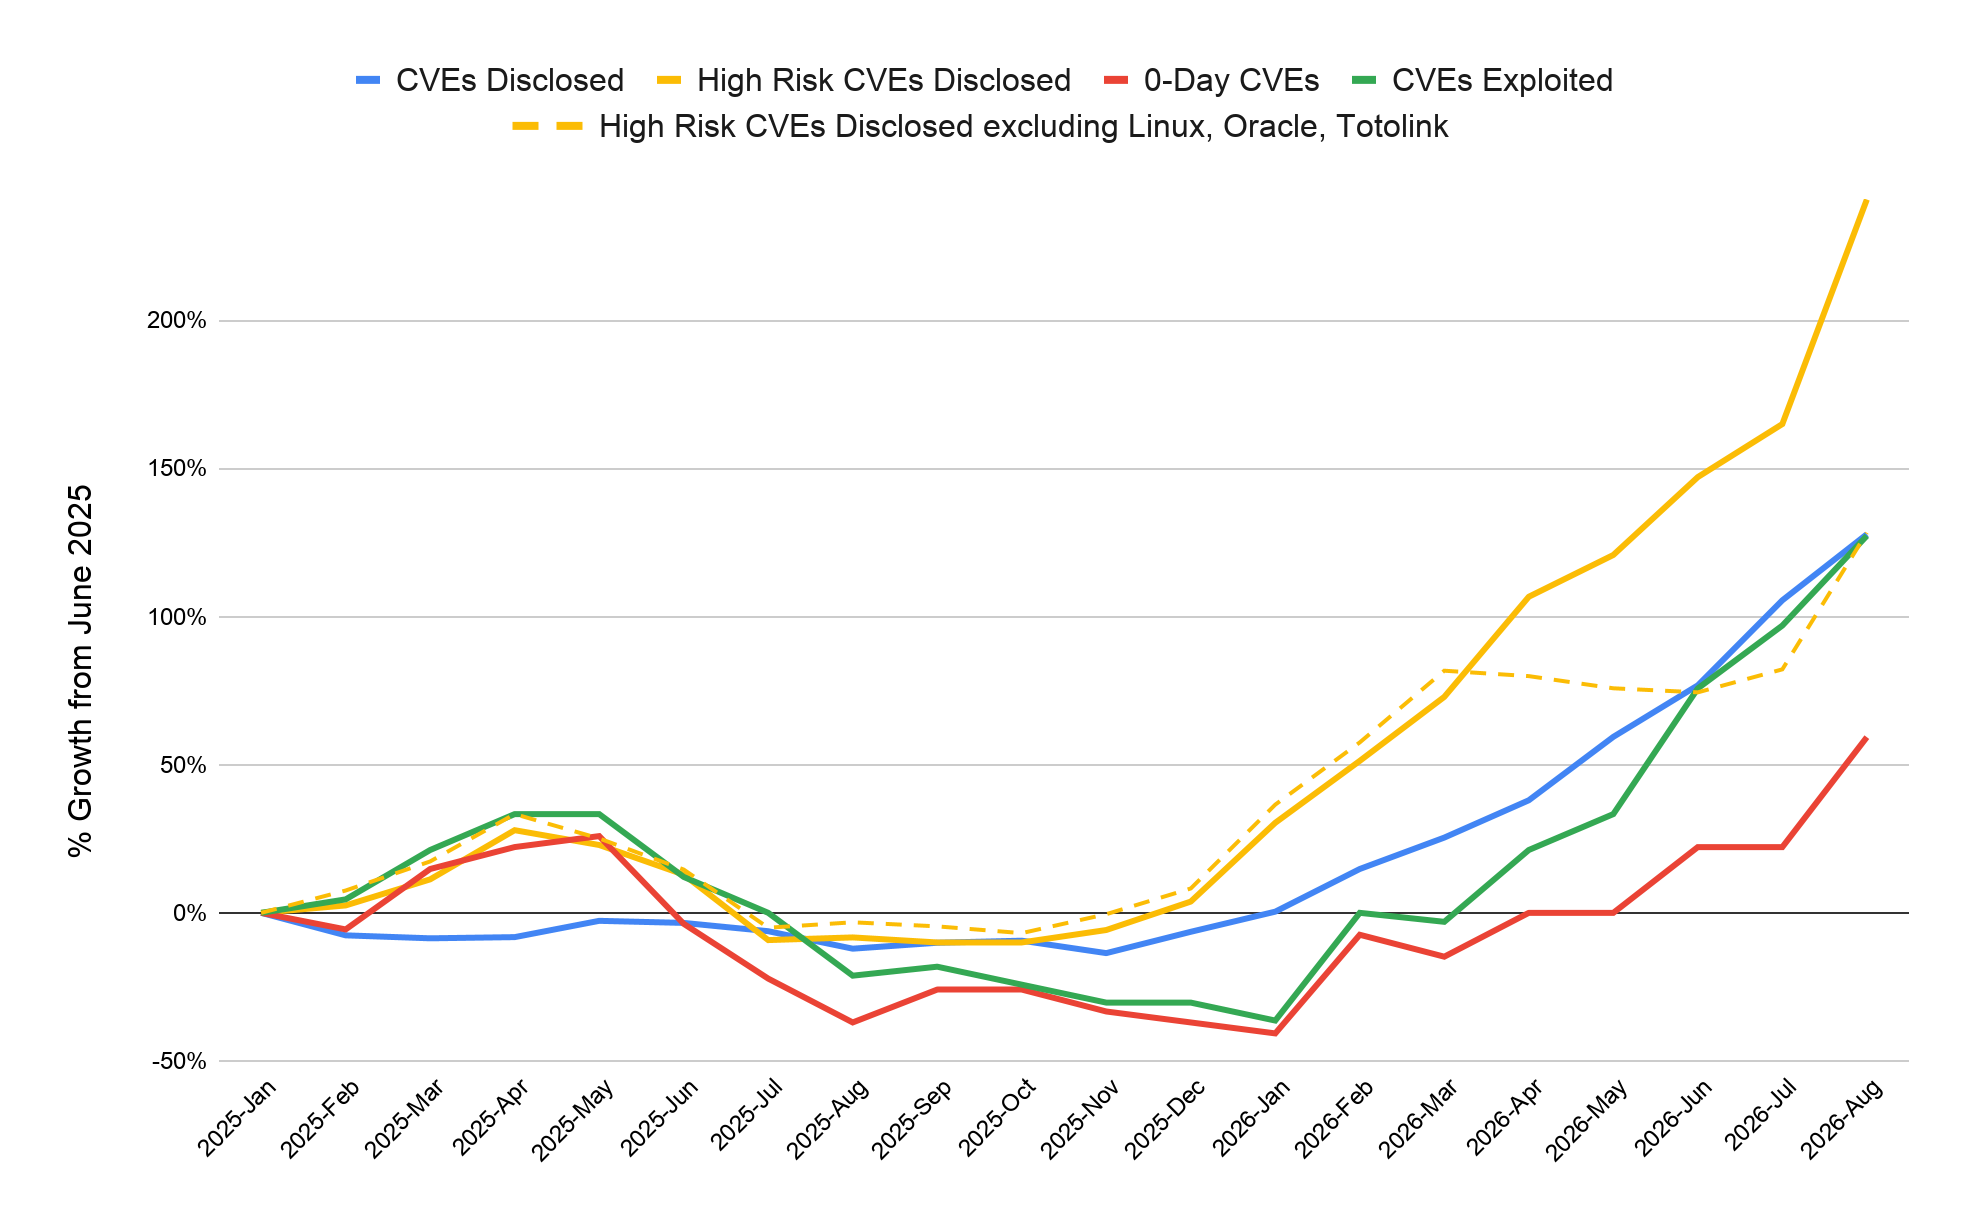
図6: 増加率(%)の3か月移動平均(2025年1月を0%として指数化)(出典: GTIG)
狩人としてのAI: AIによる脆弱性発見
検出手法と帰属の現実
現在の公開データでは、AIが発見した脆弱性は大幅に過小評価されています。背景には2つの構造的な要因があります。
-
標準化されたメタデータの欠如: 公開CVEリポジトリには、AIによる発見を示す統一的なメタデータタグがまだありません。そのため、手作業によるヒューリスティックな追跡が必要になります。
-
ファーストパーティ/クラウドでの非公開パッチ適用: 大手のクラウド事業者やSaaS事業者は、AIが見つけた脆弱性を、正式なCVE IDを申請せずに本番環境で直接修正するのが通例です。CVEの割り当ては、顧客側でパッチ適用の調整が必要なオンプレミス製品やサードパーティ製ソフトウェアに限られるのが一般的だからです。また、多くの発見は、協調的脆弱性開示(CVD)の期間中、一定期間は非公開(エンバーゴ)のままになっています。
それでも、自律型エージェントが発見した可能性が高い脆弱性は、多段階の検証プロセスで特定できます。
-
検証済みのラボ/ベンダーの記録: フロンティアAIの研究プログラムから、確認済みの開示情報を直接取り込みます。
-
勧告とリリース情報の解析: 米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)の勧告、MITREのレコード、ベンダーのセキュリティ情報を、プログラムで監視します。根本原因の発見やPoCの作成が自律型AIエージェント(Hacktron AI、AISLEなど)によるものだと明記した記述を探します。
リスク特性の違い: AIによる発見と従来の発見
AIによって発見された可能性が高いと特定できた開示済みの脆弱性を分析すると、人間やスキャナーによる従来の発見とは、構造的な違いがあることがわかります。AIエージェントが見つけた脆弱性は、低リスクの割合が小さく、中リスクと高リスクの割合が大きくなっています。
|
GTIG CVEリスク評価 |
AIが発見していないCVE |
AIが発見したCVE |
|
低 |
69% |
39% |
|
中 |
28% |
58% |
|
高 |
3% |
4% |
表1: リスク評価別の脆弱性の割合 – AIによる発見と非AIによる発見の比較(2026年1月~8月)(出典: GTIG)
従来のCVE開示は、深刻度の低い発見が大半を占めています(低脅威リスクが69%、中が28%)。これに対し、AIが発見した脆弱性では分布が逆転しています。58%が中脅威リスクに該当し(ベースラインの2倍超)、低リスクの発見は39%に減ります。
この分布は、研究プログラムがこれらのシステムをどのような範囲で運用しているかを、おおむね反映していると考えられます。研究者は、見た目の問題やコンプライアンス上の警告を探す広範な自動スキャンを走らせているわけではありません。重要インフラや機微な権限境界の監査を自律型エージェントに意図的に指示し、影響の大きい発見に焦点を当てています。Mandiantも、クライアントのコードベースを特定時点で評価する際に、専用のエージェント型脆弱性発見ハーネス(AVDH)を使い、同様の結果を得たと説明しています。
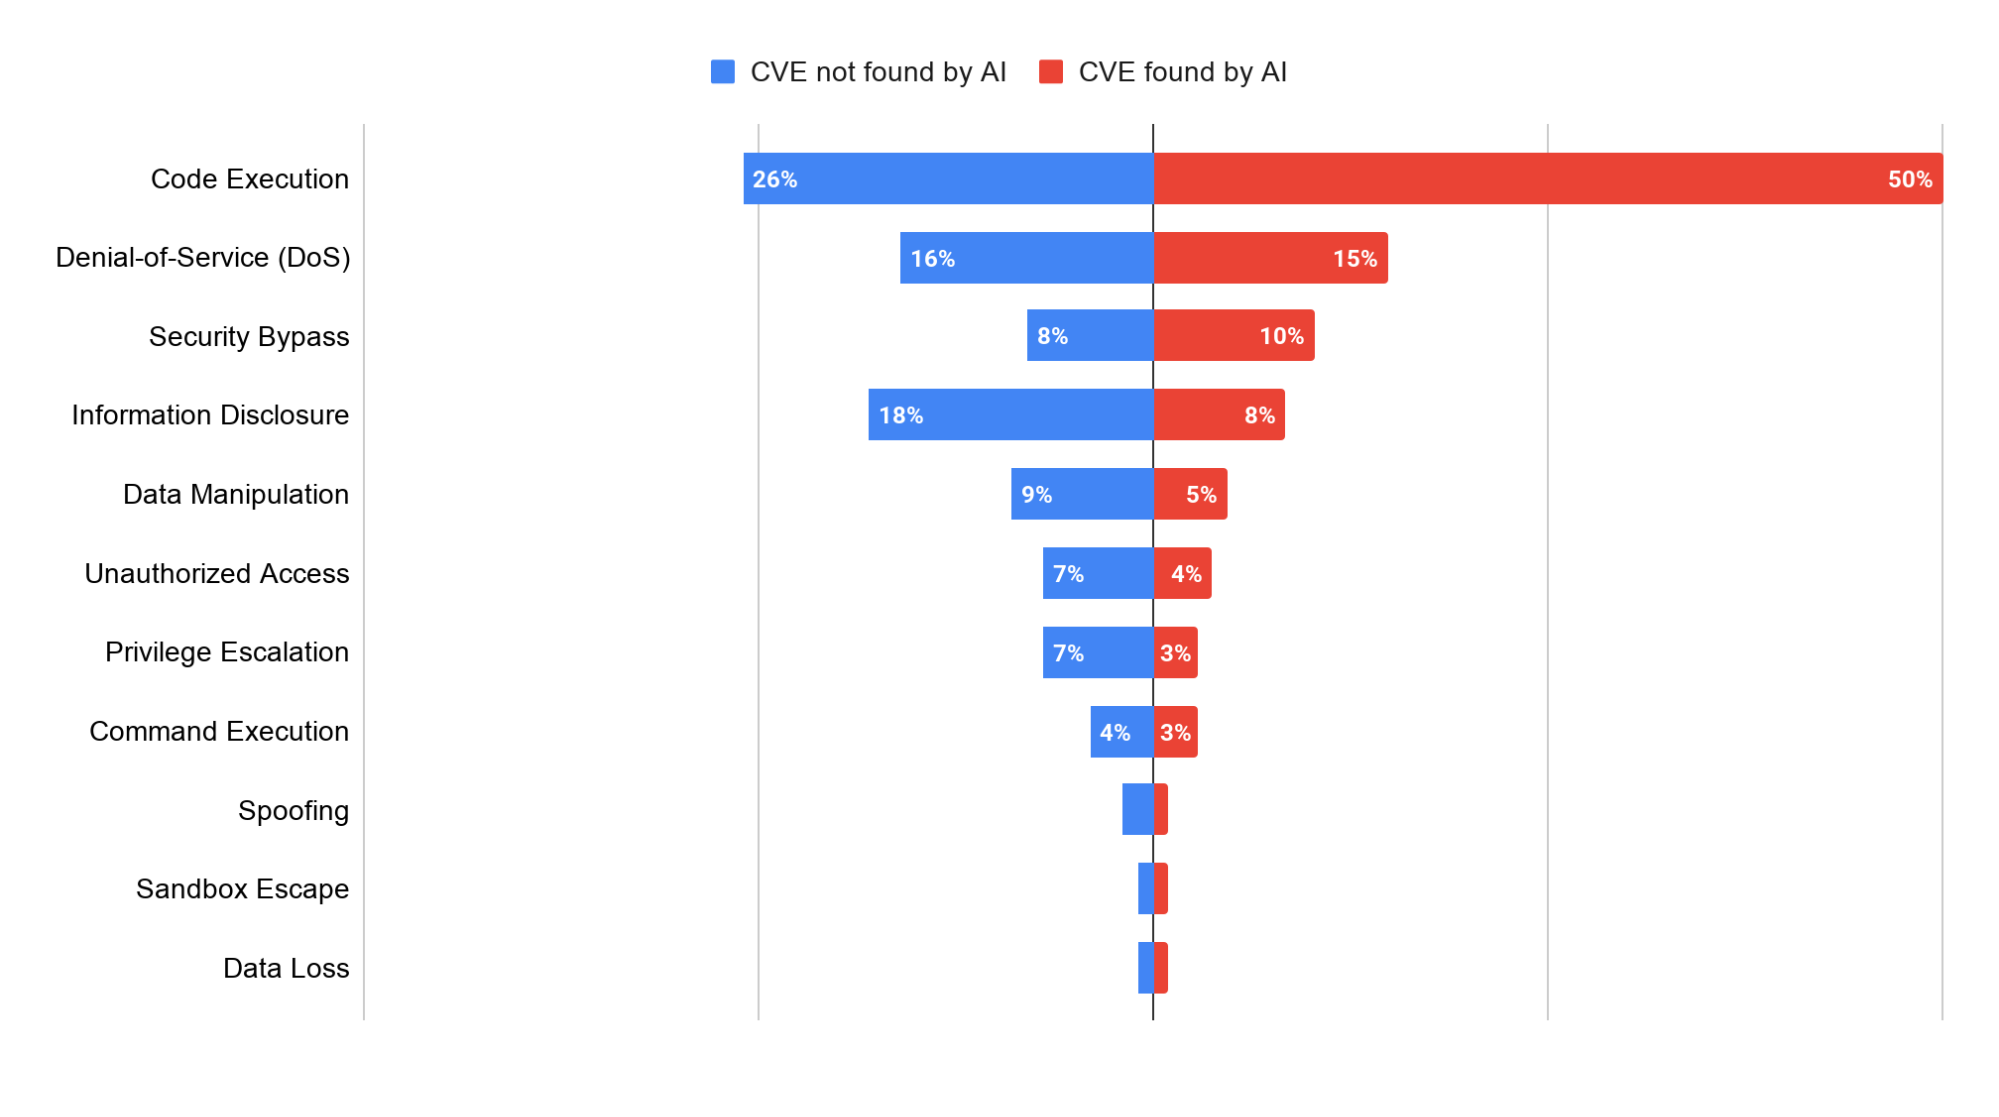
図7: 悪用による影響別の脆弱性の割合 – AIによる発見と非AIによる発見の比較(出典: GTIG)
AIが発見した脆弱性と、AIが発見していない脆弱性の違いは、悪用による影響にも表れています。AIが発見した脆弱性のちょうど50%がリモートコード実行(RCE)につながります。CVEのエコシステム全体では26%です。一方、AIエージェントは影響の小さいカテゴリでは割合が低くなっています。情報漏えい(8%対18%)とデータ改ざん(5%対9%)は、AIが発見したと確認されていない脆弱性の半分未満です。
コード実行への集中は、フロンティア級のエージェントの動作特性に由来すると考えられます。自律型システムは、C/C++のコアライブラリ、ランタイム、ハイパーバイザーにまたがる、複雑で多段階のセマンティックなコード経路をたどるように設計されています。ファジングハーネスを合成し、メモリ状態をモデル化し、あまり知られていないエッジケースのロジックを連鎖させることで、AIモデルはメモリ破壊(バッファオーバーフロー、use-after-free)やロジックのバイパスを見つけるのが得意です。こうした欠陥は、従来の静的解析ツールでは見逃され続けてきたものです。
現時点では確立した傾向ではなく、初期の兆候にとどまります。それでも、AIが発見した脆弱性の悪用が確認されたことは、AIが見つけた欠陥によるリスクの高まりが、単なる理論上の話ではないことを示しています。
注目すべき事例が、CVE-2026-1731です。BeyondTrustのPrivileged Remote Access(PRA)とRemote Supportに存在する、認証不要のOSコマンドインジェクションの脆弱性で、サードパーティの研究用エージェント(Hacktron AI)が自律的に発見しました。GTIGは、公開後に攻撃者がこの脆弱性を武器化し、企業の境界を突破する標的型の初期アクセスキャンペーンに使うのを確認しています。具体的には、公開から4日以内に1つの脅威クラスターが悪用し、7日以内にさらに5つの脅威クラスターが続きました。GTIGは、これらの攻撃者が全体として、権限昇格、データ窃取、SNOWLIGHT、SPARKRAT、暗号資産マイナーなどの二次ペイロードの設置といった、さまざまな侵入後の活動を行うのを確認しています。この事例は、防御側のAIエージェントが発見した影響の大きい脆弱性を、攻撃者が積極的に悪用しようとしていることを示しています。
狩られる側のAI: AI/LLMの運用スタックを狙う脆弱性
AIスタックの脆弱性のアーキテクチャ別内訳
企業による生成AIの導入が加速するなか、セキュリティ研究者や攻撃者の関心は、その基盤となるAI運用スタックの脆弱性にも向かっています。2025年1月から2026年8月の監視期間中に、GTIGはAI関連のCVE開示を累計2,076件追跡しました。うち2026年1月から8月だけで1,500件超が、次の8つの中核的なアーキテクチャ層にわたって確認されています。
|
層/アーキテクチャ上のカテゴリ |
主な技術・フレームワーク |
主な脆弱性ベクトル |
2026年 |
|
AIオーケストレーション/エージェントフレームワーク |
Flowise, Langflow, LangChain, Dify, LlamaIndex, AutoGen, CrewAI, Semantic Kernel, Letta, MCP, Pydantic-AI |
信頼できないワークフローのシリアライズ、安全でないPythonツール呼び出し、サーバーサイドテンプレートインジェクション(SSTI)による任意コード実行(RCE)とコマンドインジェクション。 |
782 |
|
AI Webアプリ/ポータル |
Open-WebUI, AnythingLLM, FastGPT, LibreChat, RAGFlow, Gradio, Streamlit, LobeChat, Chainlit, GPT4All |
チャットのプロキシ処理によるサーバーサイドリクエストフォージェリ(SSRF)、Markdownレンダリングにおける格納型XSS、文書アップロードハンドラー経由のローカルファイルインクルージョン(LFI)。 |
230 |
|
推論/サービング基盤 |
vLLM, Ollama, LiteLLM, Llama.cpp, Triton (NVIDIA), Ray, TGI, SGLang, TensorRT-LLM, BentoML, LocalAI |
認証なしの管理API、モデルチェックポイントのデシリアライズ、テンソルバックエンドのメモリ破壊、マルチテナント環境でのリソース枯渇。 |
212 |
|
モデルのセキュリティ勧告 |
基盤モデルの重み、システムプロンプト、ガードレール、評価ツール(Garak, Lakera, Promptfoo) |
直接/間接プロンプトインジェクション、システムプロンプトの持ち出し、ガードレールのバイパス、学習データの汚染、エージェントの過剰な自律性。 |
106 |
|
MLフレームワーク/ハブ |
PyTorch, Hugging Face (Hub/Datasets), Transformers, ONNX Runtime, TensorFlow, Diffusers, DeepSpeed, Safetensors, Keras |
メモリ安全性の違反(C++のテンソル演算子におけるヒープオーバーフロー、境界外読み取り)、悪意あるモデル/データセットのアーカイブ展開による任意ファイルの上書き。 |
99 |
|
フロンティアモデル |
Anthropic, Gemini, OpenAI |
未検証のCLIシェル展開や信頼できないワークスペース設定の暗黙的な実行による任意コード実行(RCE)とコマンドインジェクション、Gitワークツリーのディレクトリ混同やメモリツールのシンボリックリンク走査によるサンドボックス脱出、間接プロンプトインジェクションによるMarkdown画像レンダリングや緩いネットワーク取得許可リストを介した秘匿的なデータ持ち出し。 |
97 |
|
MLOps/実験管理 |
MLflow, ClearML, Weights & Biases (W&B), Kubeflow, Langfuse, Langsmith, Arize, Phoenix, Helicone |
任意ファイルの上書き(LFI/RFI)、認証なしのリモートトラッキングサーバー乗っ取り、共有実験レジストリ内のアーティファクト削除。 |
39 |
|
ベクトルデータベース/検索 |
Milvus, Qdrant, ChromaDB, Weaviate, Pinecone, FAISS, LanceDB, PGVector, Marqo, Vespa |
認証なしのコレクション操作、クラスタリング/インデックス作成プラグインによるリモートコード実行、メタデータに対するSQL/JSONクエリインジェクション。 |
19 |
表2: AIシステムを狙う脆弱性の内訳(出典: GTIG)
新たな主戦場: オーケストレーションと推論
2026年1月から8月にかけて、AIアプリケーションの脆弱性の開示は、次の3つの中核領域に大きく集中しました。エージェントのオーケストレーションフレームワーク、バックエンドのサービング基盤、企業向けAIゲートウェイです。
-
最大の要衝となるエージェントオーケストレーション: オーケストレーションのミドルウェアは、AI関連の欠陥全体の50%を占め、2026年の開示件数は347%急増しました。ビジュアルなワークフロービルダー(FlowiseやLangflowなど)や自律型フレームワークは、環境との連携を容易にするため、動的なコード実行ノードを配置することが少なくありません。攻撃者はプロンプトインジェクションや細工したワークフローJSONでこれらのノードを悪用し、実行ループを乗っ取ります。自然言語のプロンプトが、認証なしのリモートコード実行に変わってしまいます。
-
集約型AIゲートウェイとクラウド内の横展開: 企業向けAIゲートウェイは、壊滅的な二重の脅威ベクトルです。アプリケーション層では、侵害されたゲートウェイからサードパーティのアプリケーションプログラミングインターフェース(API)キーや、個人を特定できる情報(PII)や独自ソースコードを含む非公開のプロンプトストリームが漏えいします。インフラ層では、攻撃者がデータベースの認証情報を収集し、内部のクラウド環境へ横展開するための足がかりになります。
-
新たな境界となる推論ゲートウェイ: バックエンドのサービング基盤(vLLM、Triton、LiteLLM、Ollamaなど)の開示は、2026年に212件に達しました。これらの欠陥のうち4分の1近く(24%)は、認証なしのAPIエンドポイントやサーバーサイドリクエストフォージェリ(SSRF)に直接起因します。リモートの攻撃者は、境界のファイアウォールを回避し、高価なGPUの計算資源を使い果たし、独自のモデルチェックポイントを持ち出すための入口を直接得られます。
AIミドルウェアに対する実環境での悪用
AIインフラのゼロデイ悪用はまだ確認されていませんが、攻撃者は、公開状態のミドルウェアで新たに開示された脆弱性を積極的に武器化しています。ただし、累計2,076件の開示のうち、実環境での悪用が確認されたのはごく一部です。その中には、GTIGが高脅威リスクと評価したものがいくつかあります。これらは、認証なしのRCE、コマンドインジェクション、任意ファイル書き込みが可能です。
-
CVE-2026-42271(BerriAI LiteLLM): Model Context Protocol(MCP)サーバーのプレビュー用エンドポイント(
POST /mcp-rest/test/connection)におけるコマンドインジェクションです。ホストの乗っ取りとAPI認証情報の窃取につながります。 -
CVE-2026-5027(Langflow):
POST /api/v2/filesのアップロードハンドラーにおけるパストラバーサルによるファイル書き込みです。リモートの攻撃者が、cronジョブやSecure Shell(SSH)鍵などの不正なファイルをホストに置けるようになります。 -
CVE-2025-3248(Langflow):
/api/v1/validate/codeのexec()を介した、認証なしのPythonコードインジェクションです。即座にRCEが可能になります。
今後の見通し
GTIGは、脆弱性の発見と悪用の割合が、短期から中期にかけて引き続き上昇する可能性が高いとみています。GTIGの5月のAI Threat Trackerなどの調査では、生成AIで開発されたゼロデイのエクスプロイトスクリプトを攻撃者が保有していたケースを、初めて確認したと報告しました。このスクリプトは、実環境で実行される前の運用計画の段階で阻止されましたが、エクスプロイトの構造上の痕跡を分析すると、LLMによる生成を示す確度の高い特徴が見つかりました。9月のAI Threat Trackerでは、攻撃者がリソースを共有し、エージェント型の脆弱性発見ツールのプロトタイプを作成していることにも触れました。
AIによる脆弱性発見と、AIインフラや関連技術を狙う脆弱性のどちらについても、公開データはまだ黎明期にあります。とはいえ、AIが脆弱性の発見に貢献していることを示す兆候は見え始めています。自律型の研究エージェントは、重要な攻撃対象領域に向けられると、深刻度の高い欠陥を見つけ出す高い能力を発揮します。複雑なセマンティックなコード経路を推論し、動的な検証用ハーネスを合成することで、エージェント型のワークフローは、コアライブラリやランタイムに潜むメモリ破壊やロジックのバイパスを見つけるのが得意です。高度な攻撃者が悪用を狙う種類の欠陥を、まさに浮かび上がらせているのです。
攻撃者が実環境でAIシステムの脆弱性を悪用し始めた今、組織はAIセキュリティを後回しにしてはいられません。この状況で身を守るには、封じ込め策を直ちに講じ、自律型エージェントのワークロードをサンドボックス化し、リスクベースの脆弱性管理を導入して新たな境界を守る必要があります。
現時点では、攻撃者がゼロデイとnデイの悪用を拡大する前に、サイバーセキュリティコミュニティが2つの面で防御を強化できる好機にあります。第1に、組織は、開示された脆弱性のトリアージと修正の進め方を近代化する必要があります。別のブログ記事で、Mandiantは、AI支援型の脆弱性管理を導入するための設計図を示しました。攻撃者のタイムラインが短くなるなか、防御側が対抗するのを助けるものです。第2に、他の企業や消費者にソフトウェアやサービスを提供する組織は、AIを活用したコードレビューを社内で積極的に実施すべきです。本番環境に出荷され、悪用可能な脆弱性になる前に、欠陥を見つけて修正するためです。Google AI Threat Defenseに統合されたCodeMenderのようなエージェント型の防御機能を活用し、開発者のワークフロー全体でコードを継続的に監査し、パッチを適用することが欠かせません。リリース前のAIコードレビューが標準的なベストプラクティスになれば、公開される脆弱性の開示件数の増加ペースは、いずれ鈍化する可能性があります。