Cisco Nexusに見つかった5件の重大な脆弱性を悪用されると、認証されていない攻撃者が、影響を受けるスイッチ上でroot権限によりコードを実行できる恐れがあります。企業のデータセンター運用にとって脅威となります。
Ciscoは2026年10月7日、3件のNX-OSセキュリティアドバイザリでこれらの脆弱性を公表しました。5件はいずれもCVSSスコアが9.8です。影響を受けるのは、脆弱なソフトウェアを実行し、特定の機能を有効にしているNexus 3000シリーズおよび9000シリーズのスイッチです。
悪用に成功すると、リモートコード実行、プロセスのクラッシュ、スイッチの再起動を引き起こす可能性があります。Ciscoのセキュリティ対応チームは、これらの脆弱性が悪用された事例や、公に言及された事例は把握していないとしています。一方、9月に公表されたCisco Secure Email Gatewayのゼロデイ脆弱性は、すでに実際の攻撃で悪用されています。
影響の有無は、導入しているNX-OSのリリース、動作モード、有効にしている機能によって決まります。管理者は、対策の優先順位を決める前に、これらの条件を確認する必要があります。
5件の脆弱性は特定のNexus構成に影響
脆弱性が関係するのは、NX-OSの3つの機能、Next Generation Operation, Administration, and Maintenance(NGOAM)、MPLS OAM、NX-APIです。
CiscoのNGOAMアドバイザリでは、次の3件の脆弱性が示されています。
- CVE-2026-76485: NGOAMが有効である必要があります。
- CVE-2026-76486: NGOAMに加え、Segment Routing over IPv6(SRv6)、または条件を満たすNV Overlay構成が必要です。
- CVE-2026-76501: NGOAMとSRv6が必要です。
MPLS OAMの脆弱性であるCVE-2026-76465は、MPLS OAMが有効な場合に影響します。NX-APIの脆弱性であるCVE-2026-76471では、NX-APIが有効な場合、細工したHTTPリクエストによってコードを実行される恐れがあります。
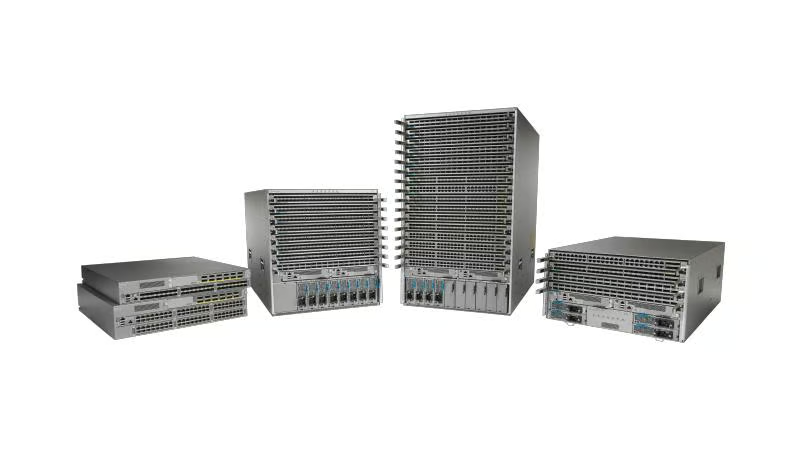
これらの脆弱性は、Nexus 3000と、スタンドアロンNX-OSモードのNexus 9000スイッチに影響します。Nexus 7000と、ACIモードのNexus 9000は影響を受けません。なお、Nexus 3000スイッチはSRv6をサポートしておらず、Silicon One ASICを搭載したNexus 9000モデルではMPLS OAMを有効にできません。
CVE-2026-76471は、UCS 6300シリーズFabric Interconnectにも影響します。ただし、悪用には権限の低い有効な認証情報が必要で、このプラットフォームでの深刻度は「High」と評価されています。
Ciscoのほかのインフラ製品の脆弱性では、すでに悪用が確認されたものがあります。9月には、攻撃者が別のCisco Firewall Management Centerの脆弱性を悪用して認証情報を盗み、内部ネットワークにアクセスしました。今回公表されたNexusの脆弱性については、同様の悪用は報告されていないとCiscoは説明しています。
影響の確認方法と対策の優先事項
管理者は、次のコマンドで該当するNX-OSの機能を確認できます。
| 機能 | コマンド |
|---|---|
| NGOAM | show feature | include ngoam |
| MPLS OAM | show feature | include mpls_oam |
| NX-API | show feature | include nxapi |
| SRv6 | show feature | include srv6 |
| NV Overlay | show feature | include nve |
CVE-2026-76486は、NV Overlayを経由する攻撃経路では、特定のVXLAN EVPN VNIマッピングと、学習済みのトンネルエンドポイントピアも必要です。機能が有効というだけでは影響を受けると断定できず、ソフトウェアのリリースも確認する必要があります。
Ciscoは、修正済みソフトウェアへのアップグレードを推奨しています。組織は次の対応を取るべきです。
- 影響を確認してパッチを適用する: CiscoのSoftware Checkerを使い、影響を受けるリリースと適切な修正版を特定します。
- 不要な機能を無効にする: 運用上問題がなければ、
no feature ngoamやno feature mpls oamを適用します。 - 一時的な保護を導入する: 修正済みソフトウェアを導入するまで、CiscoがサポートするLive Protectのシールドを使用します。これらの一時的な保護策は、Ciscoのセキュリティアドバイザリに記載されています。
- アクセスを制限する: 管理インターフェースを分離し、最小権限を徹底したうえで、影響を受けるインターフェースへのトラフィックを制限します。
- 監視と耐障害性を強化する: ログを確認し、バックアップを維持して、冗長性を検証します。以前のCisco ASAおよびFTDの脆弱性では、リモートからの再起動がネットワークの可用性を損なう事態が示されました。
- インシデント対応計画を検証する: スイッチの隔離、侵害の調査、設定の復元、サービスの復旧を訓練します。
機能の変更には運用面の評価が必要です。一時的な緩和策は、ソフトウェアの更新に代わるものではありません。修正版が該当するすべてのCVEに対応していることを確認し、アップグレード後にはネットワークの機能が正常に動作するかを検証してください。
関連記事: 実際に悪用されているCheck Pointの管理機能の脆弱性は、特権を持つネットワークインフラを保護し、侵害の有無を確認することの重要性を示しています。
翻訳元: https://www.esecurityplanet.com/news/news-critical-cisco-nexus-vulnerabilities/