
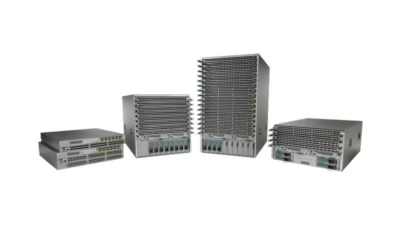
Cisco Nexusに重大な脆弱性5件、root権限を奪われる恐れ:確認すべきポイント
Cisco Nexusに見つかった5件の重大な脆弱性を悪用されると、認証されていない攻撃者が、影響を受けるスイッチ上でroot権限によりコードを実行できる恐れがあります。企業のデータセンター運用にとって脅威となります。Ciscoは2026年10月7日、3件のNX-OSセキュリティアドバイザリでこれらの脆弱性を公
Cisco Nexusに見つかった5件の重大な脆弱性を悪用されると、認証されていない攻撃者が、影響を受けるスイッチ上でroot権限によりコードを実行できる恐れがあります。企業のデータセンター運用にとって脅威となります。Ciscoは2026年10月7日、3件のNX-OSセキュリティアドバイザリでこれらの脆弱性を公
シスコは水曜日、自社製品に存在する35件の脆弱性に対するパッチを公開しました。このうち12件を超える脆弱性は、深刻度が「クリティカル」と評価されています。 Meraki向けの新しいセキュリティ強化リリースでは、複数のバグが修正されました。これらは根本的な脆弱性の種類ごとに分類され、7件のCVEにまとめられています。最
Cisco(シスコ)は、データセンター向けネットワークOS「NX-OS」に存在する5件の重大な脆弱性についてセキュリティアドバイザリを公開しました。これらを悪用されると、Nexusスイッチ上でroot権限により任意のコードを実行される恐れがあります。 リモートコード実行に至らない場合でも、攻撃者は脆弱性を突いてプロセ
Ciscoは、同社のNexus 3000シリーズおよびNexus 9000シリーズのスイッチに、3件の重大な脆弱性が存在することを公表しました。認証されていないリモートの攻撃者が、root権限で任意のコードを実行できるおそれがあります。 攻撃が成功すると、プロセスのクラッシュやデバイスの再起動、サービス拒否(DoS)
Cisco Nexus 9000に存在する重大な脆弱性により、リモートの攻撃者が認証情報もユーザー操作も必要とせず、影響を受けるスイッチ上でroot権限のコードを実行できる可能性があることが分かりました。 Ciscoは9月2日にCVE-2026-20212を公表しました。CVSSスコアは9.8です。この脆弱性は
Ciscoは、Silicon One ASICを搭載したNexus 9000シリーズスイッチに、未認証の攻撃者がroot権限で任意のコードを実行できる重大なリモートコード実行の脆弱性が存在することを公表しました。 CVE-2026-20212として追跡されているこの脆弱性は、CVSS v3.1スコアが10点満点中9.