
Atlassian、Jira・Confluence・Bitbucketなどに影響する318件のセキュリティ脆弱性を修正
Atlassianは2026年11月17日付のセキュリティ速報で、Jira、Confluence、Bitbucket、Bambooなど、自社が提供するセルフマネージド型ソフトウェア全般で318件のセキュリティ問題を修正したと報告しました。 内訳は、重大度「高」の問題が266件、重大度「クリティカル」のサードパーティ製
Atlassianは2026年11月17日付のセキュリティ速報で、Jira、Confluence、Bitbucket、Bambooなど、自社が提供するセルフマネージド型ソフトウェア全般で318件のセキュリティ問題を修正したと報告しました。 内訳は、重大度「高」の問題が266件、重大度「クリティカル」のサードパーティ製
Atlassianは11月17日、2026年11月分のセキュリティ情報(Security Bulletin)を公開しました。対象はJira Software、Jira Service Management、Confluence、Bitbucket、Bamboo、Crowd、Fisheye、Crucibleで、あわせて
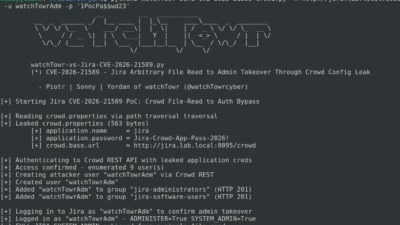
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Atlassianは、ConfluenceやJira、Bitbucketなど、セルフホスト型のData Center製品の複数で任意のファイルアクセスに悪用されるおそれがある重大な脆弱性「CVE-2026-21589」について、利用者に警告しています。 この脆弱性を突かれると、認証されていない攻撃者が、影響を受けるア

BreachForumsフォーラム上で、大規模なデータアーカイブを販売する広告が...

欧州宇宙機関(ESA)は、最近、同機関の企業ネットワーク外にあるサーバーが攻撃者...

DevOpsはイノベーションを促進し、コラボレーションを簡素化しますが、同時に独...