security
ユーザーに「対応が必要」と通知。ただし、その対応をJiraのチケットで行うのはやめたほうがよさそうです。このバグの影響を受けるためです
Atlassianは、攻撃者によるファイルへのアクセスを防ぐため、データセンター製品を直ちにパッチ適用するようユーザーに呼びかけました。
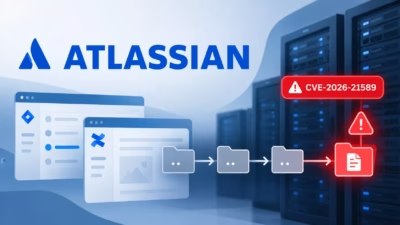
オーストラリアのコラボレーションツール企業である同社は月曜日、「Action required(対応が必要)」という文言で始まるメールをユーザーに送付しました。メールはセキュリティ情報を案内しており、そこでCVE-2026-21589について説明しています。この任意ファイルアクセスの脆弱性はCVSSスコア9.3と評価されており、Bitbucket、Confluence、Jira Service Management、Jira Software、Bamboo、Crowd、Crucible、Fisheyeの各データセンター版に存在します。
Atlassianによると、この脆弱性により「認証されていない攻撃者が、影響を受けるバージョンのウェブアプリケーションのルートディレクトリ内にある特定のファイルにアクセスできる」とのことです。
Atlassianは「構成によっては機密ファイルが存在する場合があり、リスクが高まる」と警告しており、懸念される状況です。
一方で、明るい材料もあります。攻撃者がこの脆弱性を悪用するには、正確なファイル名とパスを知っている必要があります。また、この脆弱性ではディレクトリの内容を一覧表示することはできません。もう一つの朗報は、Atlassianがすでに製品を更新している点です。ユーザーは、メンテナンスの時間枠を確保して安全なバージョンにアップグレードするだけで済みます。
Atlassianは、すぐにパッチを適用できないユーザーに対し、可能であればインスタンスをインターネットから切り離すよう勧めています。同社は「ユーザー認証を設けている場合も含め、公開インターネットからアクセスできるインスタンスは、対応が完了するまで外部ネットワークからのアクセスを制限すべきです」と警告しました。アドバイザリーには、緩和策のほか、自社のインスタンスに修正が必要かどうかを判断する方法も記載されています。
データセンター製品からAtlassianのクラウドへ移行したユーザーは、何もする必要がありません。Atlassianが自社のSaaS側で脆弱性を修正済みだからです。この状況は、Atlassianが2020年に下位のサーバー製品の開発を終了し、ユーザーにクラウドへの移行を求めた判断を、むしろ裏付けるものといえます。さらに昨年には、その続編としてデータセンター向けソフトウェアも終了することを決めました。
Atlassianは、移行が容易ではなかったことも認めています。どういうわけか、以前のバージョンよりも性能の劣るリフト&シフト用ツールをリリースしてしまったためです。
2026年3月、Atlassianは従業員の10%を削減しました。当時、同社の株価は1年にわたって下落が続いていました。アナリストらは、AIが業務ソフトウェアに取って代わるという「SaaSPocalypse(SaaS終末論)」の犠牲になる可能性を指摘していました。その後、Atlassianの株価は3倍に上昇しました。投資家は、AIでワークフローを強化するという同社の戦略が、LLMには越えられない「堀」になると、より強く確信しているようです。®