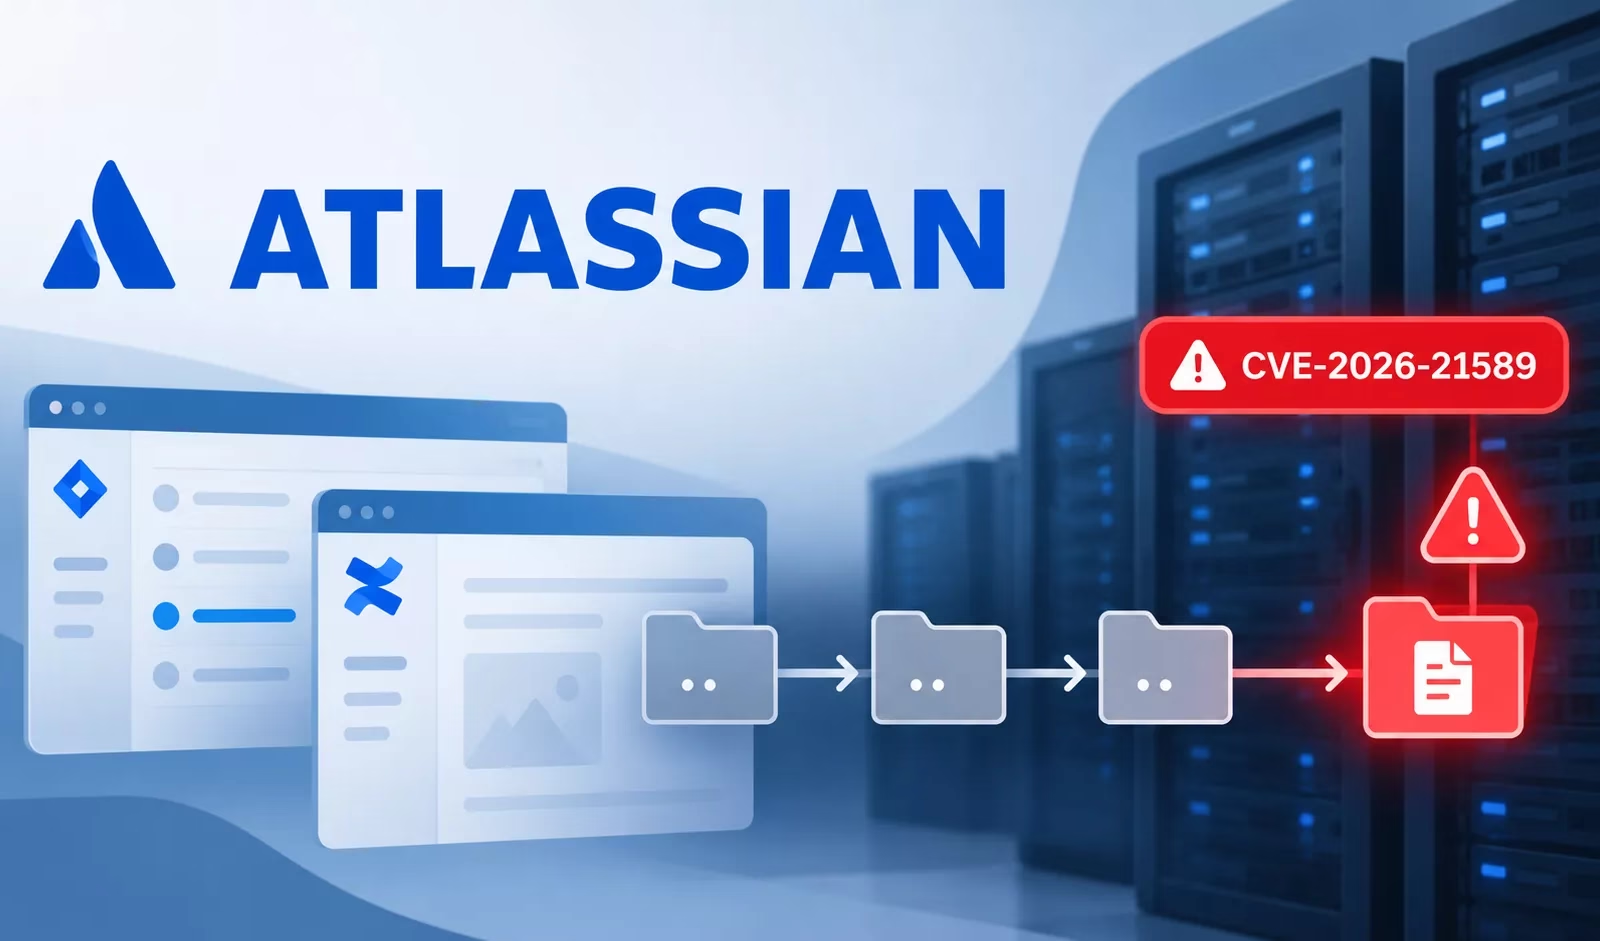
Atlassianは、Jira Data CenterおよびConfluence Data Centerの未パッチの全バージョンに影響する、任意ファイルアクセスの重大な脆弱性を公表しました。
この脆弱性はCVE-2026-21589として追跡されており、CVSSスコアは9.3です。認証されていない攻撃者が、影響を受けるアプリケーションのWebルート内にある特定のファイルにアクセスできます。
同社が公開したアドバイザリは、この問題について早急な対応が必要だとして、修正版へのアップグレードを推奨しています。Atlassianによると、影響を受けるクラウド製品にはすでにパッチを適用済みで、悪用の形跡も確認されていないということです。
この脆弱性により、認証なしでWebアプリケーションのルートディレクトリ内のファイルにアクセスできます。ただし、悪用するには、攻撃者があらかじめ正確なファイル名とパスを把握している必要があります。この脆弱性では、ディレクトリの一覧表示や列挙はできません。
この条件により、場当たり的な発見は難しくなりますが、リスクがなくなるわけではありません。Atlassianは、構成によってはアクセス可能なディレクトリ内に機密ファイルが置かれている場合があり、攻撃が成功した際の影響が大きくなりかねないと警告しています。
Confluenceのアドバイザリは、この問題を「パストラバーサル(任意の読み取り/書き込み)」に分類しています。ただし、公表されている説明が具体的に記しているのは任意ファイルへのアクセスです。リモートコード実行や、ファイルシステムへの無制限のアクセス、ファイル改ざんが可能であることは示されていません。
2件のアドバイザリはいずれも、記載された修正版より前の全バージョンが影響を受けるとしています。サポート対象外のインストール環境も脆弱な可能性があります。Atlassianの現行サポート期間外のリリースを運用している組織も、アップグレードが必要です。
Jira Data Centerでは、修正済みバージョンとして9.12.40、10.3.26、11.3.12が挙げられています。Confluence Data Centerの管理者は、バージョン9.2.26または10.2.19にアップグレードしてください。
古いリリースを運用している組織は、サポート対象外のブランチは影響を受けないと決めつけず、修正済みのLong Term Support(長期サポート)版以降に移行する必要があります。
管理者は、外部に公開しているデプロイメントを優先し、Data Centerクラスター内のすべてのノードで対策を足並みをそろえて進めてください。
すぐにパッチを適用できない場合、Atlassianは、影響を受けるインスタンスを公開インターネットから切り離すか、外部からのネットワークアクセスを制限するよう推奨しています。
この指針は、ユーザー認証で保護された外部公開のインストール環境にも当てはまります。悪用に認証済みアカウントは必要ないためです。
一時的な対策の一つが、Atlassianが提供する正規表現をWebアプリケーションファイアウォール(WAF)またはリバースプロキシに適用する方法です。
このルールは、スラッシュ、バックスラッシュ、ダブルコロンに隣接する二重ドットのトラバーサルパターンを検出対象としており、URLエンコードされた変種も含みます。管理者は、指定されたパターンに対してフィルタリングが機能することをテストする必要があります。
もう一つの方法として、TomcatのRewriteValveを有効にし、アドバイザリに記載された製品別のrewrite.configファイルを導入することもできます。
この方法では、設定ファイルのバックアップを取り、各ノードを停止したうえで、server.xml内のアプリケーションのContext要素を変更します。続いて、WEB-INF内にルールを配置または追記し、ノードを再起動します。
Atlassianは、これらの対策はあくまで限定的な防御策であり、アップグレードの代わりにはならないと強調しています。管理者は修正版をできるだけ早く適用してください。一時的なフィルタリングを、影響を受ける本番環境における恒久的な対策とみなすのは避けるべきです。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/critical-atlassian-path-traversal-flaw/