
ChatGPT の GitHub コネクターに欠陥か、攻撃者がプライベートリポジトリからシークレットを窃取する恐れ
新たに公開された脆弱性の報告によると、ChatGPT の GitHub コネクターに、間接的なプロンプトインジェクションを通じてリポジトリのシークレットを盗み出せる問題があるとされています。 2026年10月15日に公開されたこの報告では、研究者が算出した CVSS 4.0 スコアは 9.3 で、深刻度は「Crit
新たに公開された脆弱性の報告によると、ChatGPT の GitHub コネクターに、間接的なプロンプトインジェクションを通じてリポジトリのシークレットを盗み出せる問題があるとされています。 2026年10月15日に公開されたこの報告では、研究者が算出した CVSS 4.0 スコアは 9.3 で、深刻度は「Crit
Atlassianは、保存場所を知っている攻撃者がログインなしでAtlassian Data Center環境のファイルを読み取れるとして、注意を呼びかけています。 CVE-2026-21589の概要 CVE-2026-21589は、CVSSスコア9.3の重大な任意ファイルアクセスの脆弱性です。Bi
Atlassianは、任意のファイルアクセスに関わる深刻な脆弱性を公表しました。この脆弱性はJira Software Data CenterとConfluence Data Centerに影響します。 「CVE-2026-21589」として追跡されているこの脆弱性は、CVSSスコアが9.3です。認証されていない攻撃
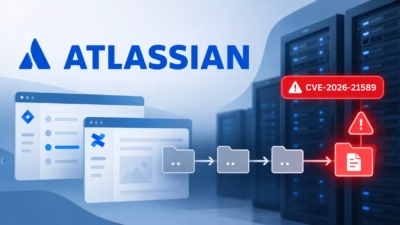
Atlassianは、Jira Data CenterおよびConfluence Data Centerの未パッチの全バージョンに影響する、任意ファイルアクセスの重大な脆弱性を公表しました。 この脆弱性はCVE-2026-21589として追跡されており、CVSSスコアは9.3です。認証されていない攻撃者が、影響を受け

CVE-2026-5140として追跡されている重大な権限昇格脆弱性チェーンがPardus Linuxの更新メカニズムで発見されました。これにより、ローカルユーザーは認証なしで完全なルートアクセスを取得することが可能になります。 CVSS 9.3(重大)と評価されたこの問題は、pardus-updateパッケージに影響

世界で最も広く導入されているAIフレームワークの一つであるLangChainに存...