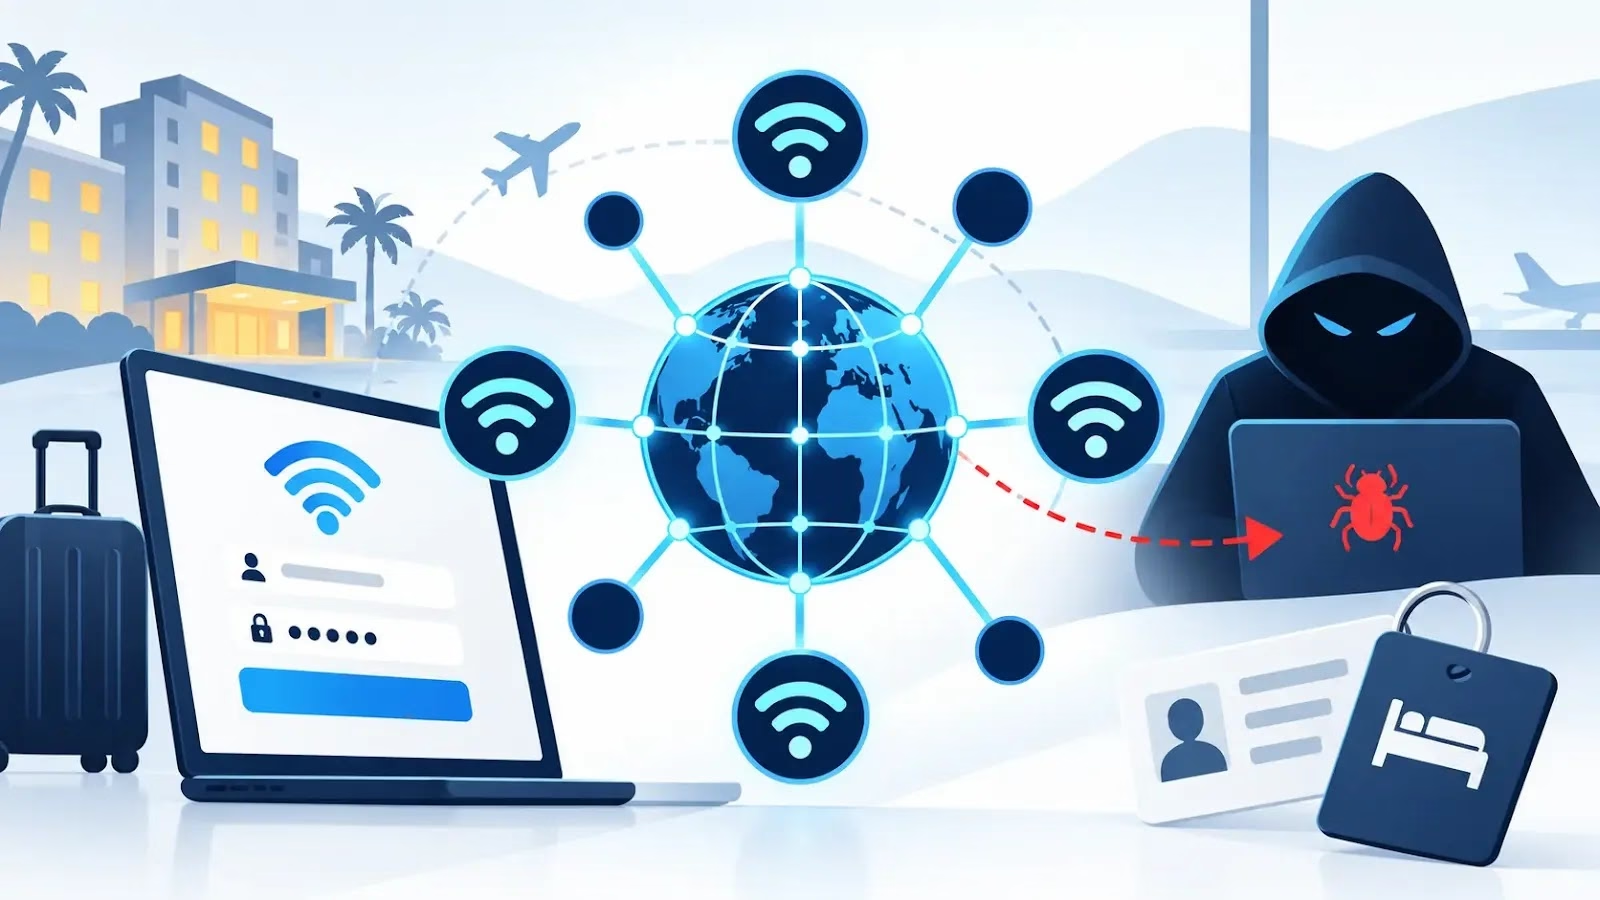
Midnight Blizzardのサブクラスター「Storm-2945」が、スパイ活動「CaptiveCrunch」を再開しました。ホスピタリティ業界のWi-Fiネットワークを悪用して旅行者を感染させ、企業アカウントを侵害する攻撃です。
2026年10月5日の更新情報によると、9月29日に活動の再開が確認されました。この活動では、情報窃取型マルウェア「CornFlake」のRust版が展開されています。その特徴は、AI対応マルウェアの開発が継続していることと一致します。
今回の再燃は、個々のホテルが単発で侵害されたというより、上流のホスピタリティ向けマネージドサービスプロバイダー(MSP)への持続的なアクセスを背景にしている可能性が高いとみられます。
Microsoftの分析は、Black Lotus Labsの調査結果と一致します。Black Lotus Labsは、攻撃者が複数のプロバイダーを侵害したうえで、下流の顧客との関係を悪用したと中程度の確度で評価しています。
この調査では、北米の3つのプロバイダーに関連する約70件の影響を受けたIPアドレスが特定されました。これらのプロバイダーは、米国の大手ホテルチェーン上位10社のうち7社にサービスを提供しています。
CaptiveCrunchは、キャプティブポータルを使用するネットワーク上でDNSとHTTPのトラフィックを操作します。そして、標的とした旅行者を攻撃者が管理するインフラへリダイレクトします。
Microsoftは2026年5月初旬からこの活動を追跡しています。ただし、最初の侵害経路は現在も調査中です。
影響を受けた施設間で機器や管理システムが共有されていることから、より広範なキャプティブポータルのエコシステム内でアクセスを得ている可能性があります。
攻撃者は、ブラウザーによる自動接続チェックを悪用します。これにより、偽のブラウザー更新、オペレーティングシステムの更新、ネットワーク修復を促す画面を表示します。
続いて、ClickFix型の指示によって、被害者を悪意あるペイロードのダウンロードや実行へ誘導します。一部のランディングページでは、Androidユーザーに対してAPKファイルのインストールも指示しています。モバイル端末も標的にしている可能性がありますが、Android端末への展開が確認されたわけではありません。
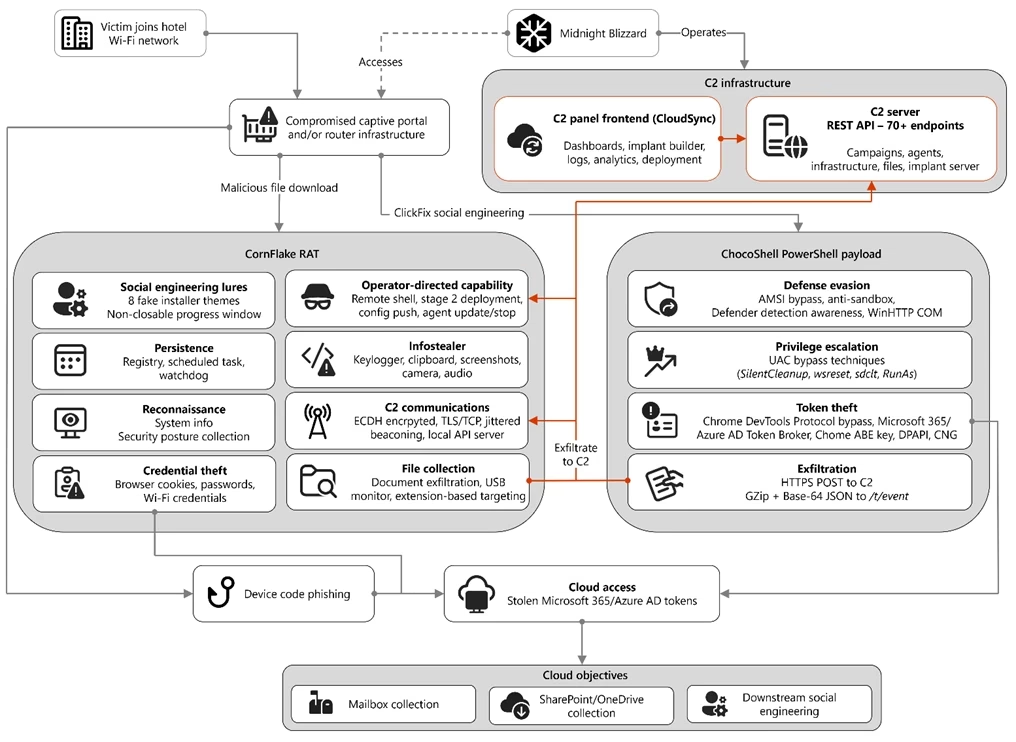
MicrosoftはStorm-2945をMidnight Blizzardに帰属させています。根拠は、デバイスコードフィッシング、Microsoft Graphによるメール収集、類似した被害者の選定といった、技術面と運用面の重複です。
米国と英国の当局は、Midnight Blizzardをロシア対外情報庁(SVR)によるものと断定しています。
Midnight Blizzardのサブクラスター
先に報告されたGo言語製のCornFlakeインプラントは、偽のインストールウィンドウを表示しながら、自身を%APPDATA%\svchost32\svchost32.exeにコピーします。
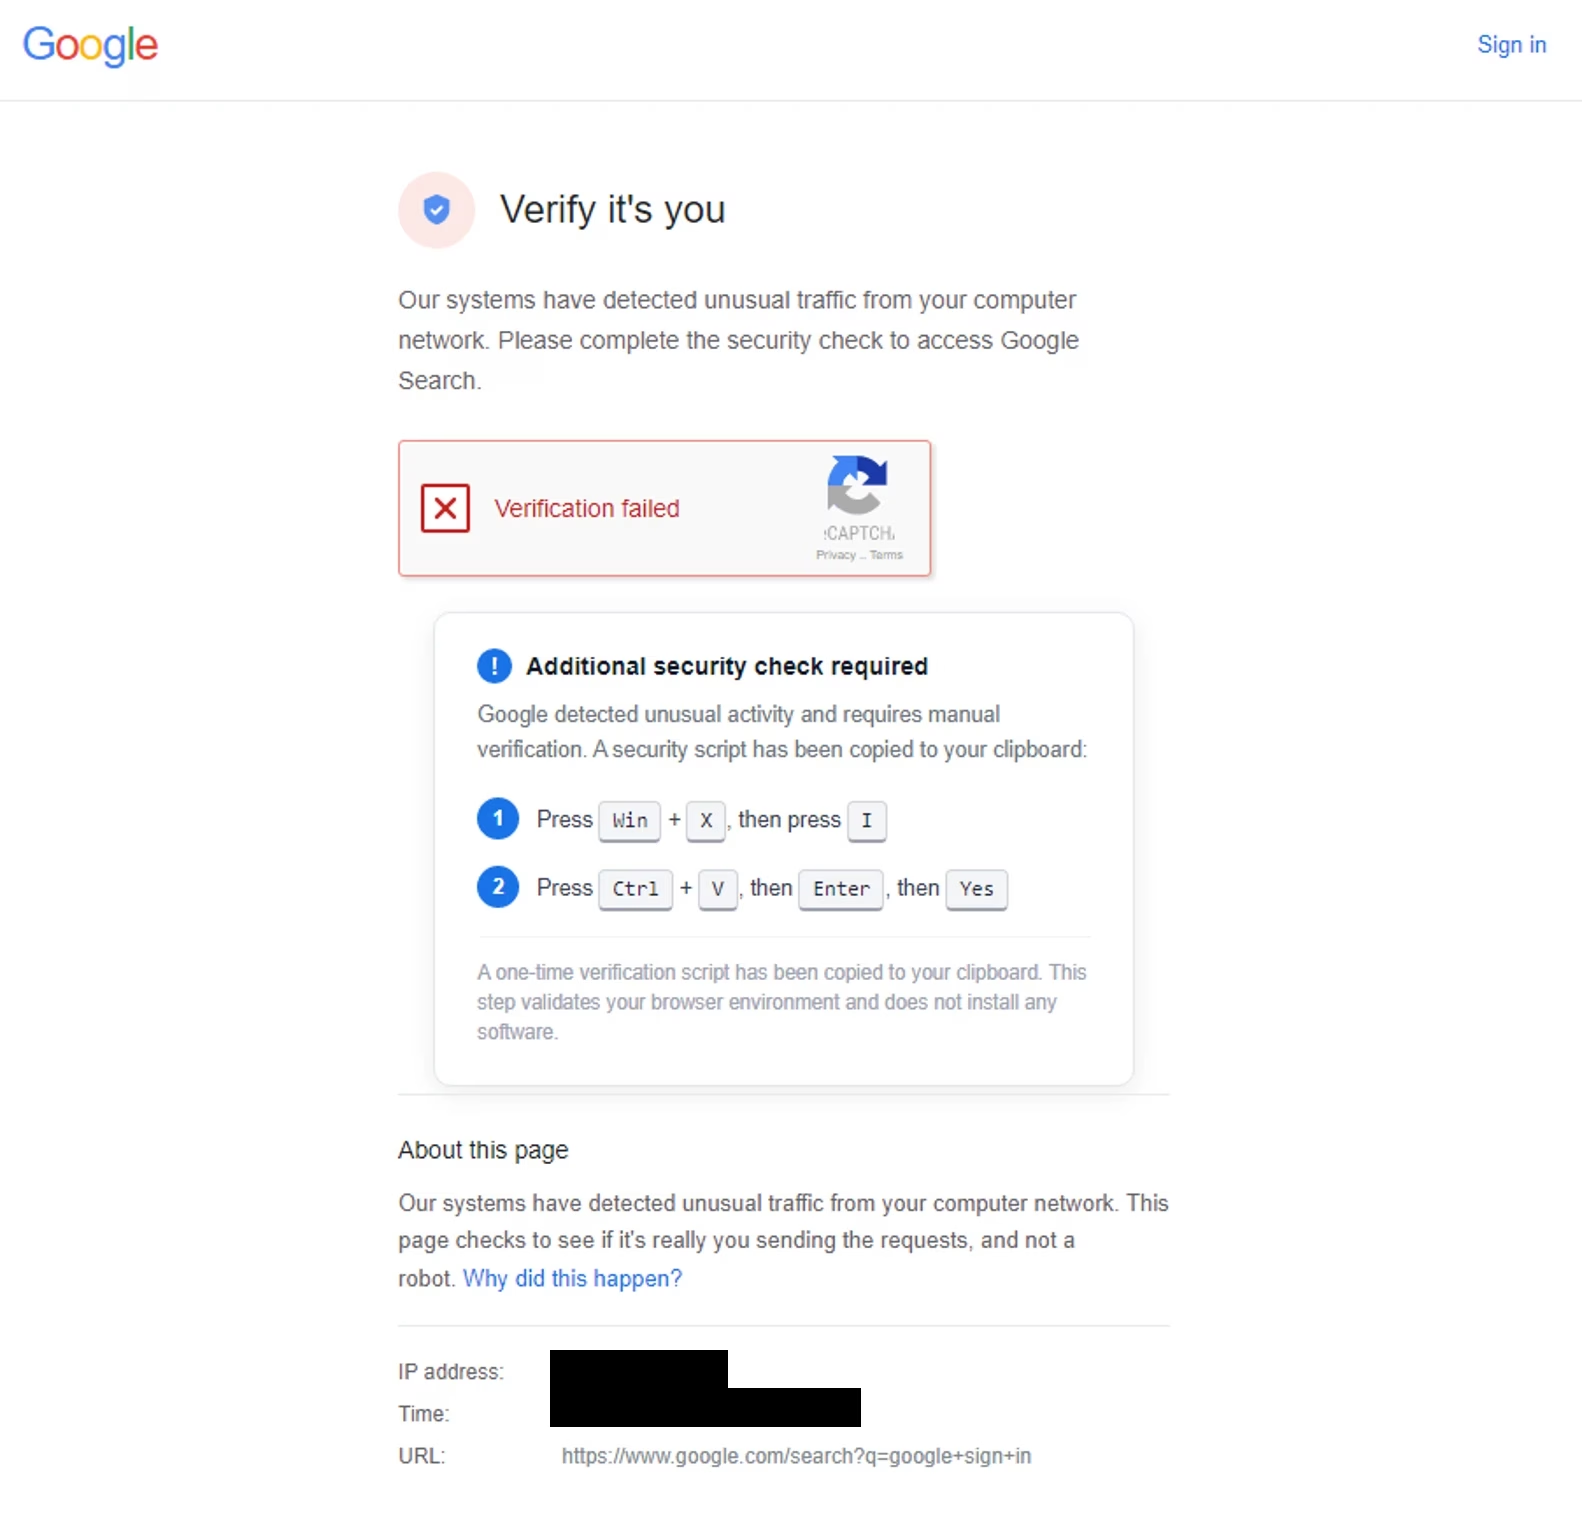
このインプラントは「Cloud Sync Service」を装い、サービス登録、レジストリのRunキー、スケジュールタスクによって永続化を図ります。さらに、削除された仕組みを復元するウォッチドッグも備えています。
コマンド&コントロール(C2)通信では、一時的なECDH P-256鍵交換とSHA-256によるセッション鍵の導出を使用します。
実行時の設定ファイルsync.datにより、再展開しなくても接続先サーバー、収集対象、TLS設定を変更できます。
収集機能は、キーロギング、クリップボード監視、スクリーンショット、マイク録音、Webカメラ撮影、ブラウザーの認証情報窃取、ファイルの外部送信、リモートでのコマンド実行など多岐にわたります。
併用されるPowerShell製の情報窃取マルウェア「ChocoShell」は、メモリ上で動作します。ブラウザーのCookie、保存されたパスワード、Microsoft 365のトークン、Wi-Fiの認証情報を収集します。
ChocoShellは、AMSIの改ざん、権限昇格の手法、ブラウザーのデバッグインターフェース、トークンの偽装を組み合わせ、保護されたデータにアクセスします。
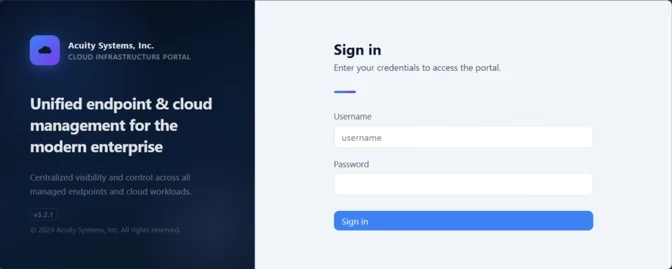
この攻撃キャンペーンのオペレーターコンソール「FruitStone」は、インプラントの管理、ペイロードのビルド、収集タスクの指示、インフラのローテーションを一元的に担います。
別のCaptiveCrunchランディングページでは、Microsoft Entraのデバイスコード認証を悪用します。被害者は、攻撃者が生成したコードを正規のMicrosoftサインインページに入力します。その結果、自分自身ではなく攻撃者のセッションを承認してしまいます。
これは、MicrosoftによるStorm-2372の調査で報告された手法を発展させたものです。
Microsoftが更新したハンティングガイダンスは、最近のインフラとしてcdn-gstat[.]com、sslcdnhost[.]com、network-privacy[.]com、154.29.75[.]245、149.3.170[.]186を挙げています。
防御側は、ネットワーク接続の記録を、不審なダウンロード、永続化に関する変更、異常なデバイスコード認証と突き合わせる必要があります。
Microsoftは、可能な範囲でのプライベート接続の利用、ポータル経由で配信されるソフトウェア更新の拒否、明確な必要がない限りデバイスコードフローをブロックすることを推奨しています。
同社のハンティングクエリは、接続チェックから2分以内に実行ファイルやアーカイブが作成された事象も突き合わせます。ただし、一致した結果は検証が必要です。一致しただけでは侵害は確定せず、活動がStorm-2945によるものだとも特定できません。
侵害指標(IoC)
| 指標 | 種別 | 説明 | 初観測 |
| cdn-gstat[.]com | ドメイン | CaptiveCrunchのリダイレクト | 2026-09-30 |
| Sslcdnhost[.]com | ドメイン | CaptiveCrunchのリダイレクト | 2026-09-30 |
| 154.29.75[.]245 | IPアドレス | CaptiveCrunchのインフラ | 2026-09-29 |
| network-privacy[.]com | ドメイン | CaptiveCrunchのリダイレクト | 2026-10-01 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/midnight-blizzard-subcluster/