Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置しており、これは最もよく観測される手法に割り当てられる位置です。
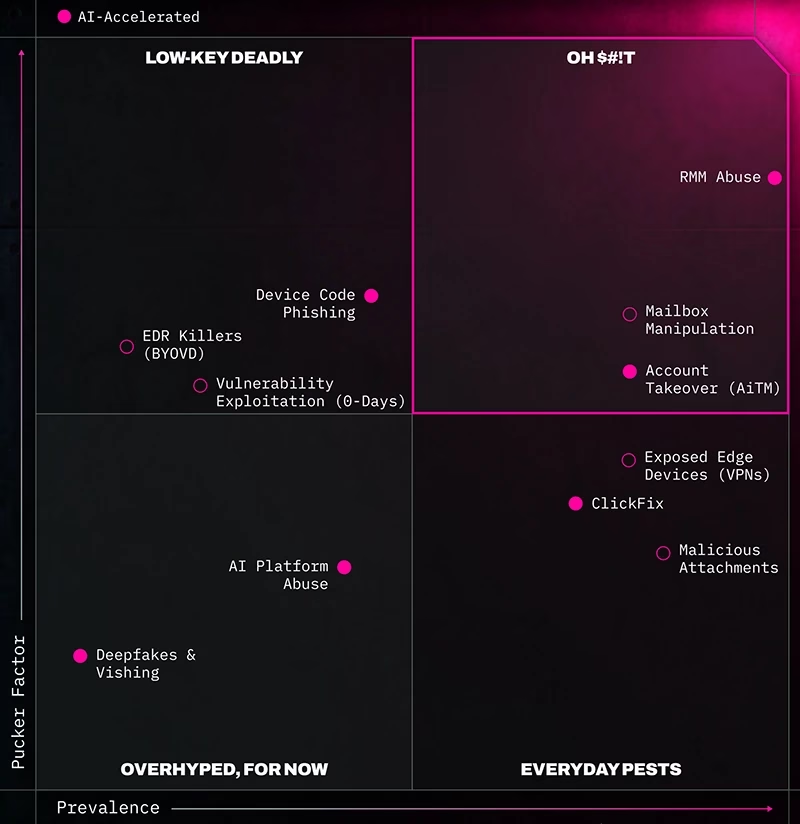
IT部門はRMMツールを使い、場所を問わずコンピューターを管理しています。そのため攻撃者がRMMツールをインストールすると、持続的なアクセスとリモートでのコマンド実行が可能になり、その挙動は通常の管理者業務と見分けがつきません。Huntressは、このカテゴリーをランサムウェアやデータ窃取の一歩手前の手法と位置づけ、2025年には前年比で277%増加したと述べています。悪意のあるRMMと承認済みのRMMは、同じように動作することがあります。
1回のクリックで4つのツール
あるケースでは、偽のサービス契約書によってTifluxというRMMツールがインストールされました。その後、侵入者は同じ端末にUltraVNC、Splashtop、ScreenConnectを重ねて導入しました。1回のフィッシングのクリックで、攻撃者は再侵入の経路を複数手に入れたことになります。研究者らは、攻撃者がすでにAIを使って、偽の文書共有や偽のサービス契約書といった誘い文句を作成していると指摘しています。
「棚から取ってくるだけで使える正規のツールがあるのに、なぜわざわざ時間をかけてゼロから開発するのでしょうか」と語るのは、Huntressで敵対者戦術担当シニアディレクターを務めるJamie Levy氏です。
研究者らは簡単な確認を勧めています。承認済みのRMMツールはどれか、未承認のツールが現れたときに何をきっかけに気づけるのかを、セキュリティチームに尋ねてみるというものです。
隠れた受信トレイルールと盗まれたセッショントークン
Huntressは、メールボックスの操作とアカウント乗っ取りも、同じ右上の領域に位置づけています。メールボックス操作では、攻撃者が受信トレイに侵入し、取引先からの返信を「アーカイブ」などのフォルダーに振り分けるルールを作成します。返信は見落とされやすくなります。そのうえで、支払先を書き換えた請求書にすり替えます。アドバーサリー・イン・ザ・ミドル(AiTM)による乗っ取りでは、攻撃者が被害者と本物のMicrosoft 365ログインページの間に入り込み、セッショントークンをコピーします。セッショントークンは、ユーザーのサインイン状態を維持する認証情報です。このセッションが有効な間は、攻撃者はパスワードを必要とせず、MFAのプロンプトも発生しません。
メールボックス操作は、2025年のID基盤型の脅威の19%、2026年のこれまでのIDに関する脅威シグナルの24.6%を占めました。AiTMは、2025年のID基盤型の脅威の18.9%でした。これらの数字は、エンドポイント関連インシデントを対象とするRMMの45%とは集計対象が異なります。したがって、両者を比較して順位付けすることはできません。研究者らは、セッションがどのくらいの期間有効なままなのか、新しいデバイスや場所からのアクセスで再ログインが求められるのかをIT部門に確認するよう勧めています。
偽のコード、偽のCAPTCHA、偽のClaudeダウンロード
デバイスコードフィッシングは「静かに致命的」な領域に位置しています。Huntressはこの領域を、観測頻度は低いものの被害が大きい手法のために設けています。偽のワークフローのプロンプトによって、被害者はMicrosoftの本物のデバイスコードログインへ誘導されます。被害者がコードを入力すると、攻撃者はパスワードをリセットされても生き残りうるアクセストークンを手に入れます。研究者らは前年比1,380%の増加を報告しています。ただし、比較している期間は2025年7月から12月までと2026年1月から4月までで、基準となる件数は示されていません。この数字から読み取れるのは傾向であり、基準値がないため規模まではわかりません。フィッシングキットのEvilTokensは、16日間で5カ国の344組織に被害を与えました。
ClickFixは、2025年のマルウェアローダー活動の53.2%を占めました。Huntressは、AIプラットフォームの悪用とディープフェイクを「今のところ過大評価されている」に分類しています。AIプラットフォームに関する事例の一つが、FakeAgentが、正規のclaude.aiドメイン上にホストされた悪意あるClaude Artifactを使い、Claude Desktopを探していた人々をSectopRATへ誘導した攻撃です。この攻撃は2日間で29組織に被害を与えました。11種類の手法のうち6種類には、AIによる加速を示すHuntress独自のマークが付いており、上記の2つの事例もその中に含まれます。
翻訳元: https://www.helpnetsecurity.com/2026/10/05/remote-monitoring-and-management-rmm-abuse/