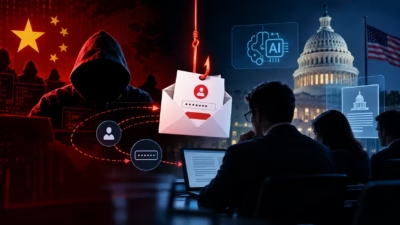
中国のハッカーが、米国の政策担当者になりすまし、アドバーサリー・イン・ザ・ミドル(AiTM)型のフィッシングキャンペーンを展開しました。標的は、米国のシンクタンク、大学、法律関連組織に所属する人工知能(AI)専門家で、認証情報の窃取が狙いです。
このキャンペーンは7月に発生し、Proofpointの研究者が発見しました。同社は、中国寄りの脅威アクターTA419の仕業だとしています。これは、先週公開されたブログ記事で明らかになりました。この活動は、米国のAI政策の立案や計画に関する情報を収集しようとする、より広範な中国のサイバースパイ活動の一環とみられています。
ProofpointのサイバーThreatインテリジェンスアナリストであるMark Kelly氏とProofpoint Threat Research Teamは、ブログ記事で次のように述べています。「Proofpointは、少なくとも2025年4月以降、TA419が米国と日本のシンクタンク、防衛関連企業、大学、法律事務所に勤務する個人を狙い、標的型の認証情報フィッシングキャンペーンを定期的に実施していることを確認しています」
TA419はこのキャンペーンで複数の人物になりすましました。その中には、ホワイトハウス科学技術政策局の幹部チームの元メンバーも含まれます。攻撃者は一連のメールを通じて被害者とやり取りを重ねました。Proofpointによると、7月のキャンペーンに先立つ2月にも、同じ脅威アクターがAnthropicの従業員を装い、米国のシンクタンクに所属するAI政策の専門家を狙う攻撃を行っていました。
研究者らは次のように記しています。「この活動は、米国のAI政策や規制をめぐる最新の動向を把握したいという、中国の広範な情報収集目的を後押しする可能性が高いものです。背景には、米中間の激しい戦略的競争があり、モデル蒸留(distillation)をめぐる非難や輸出規制も絡んでいます」
フィッシングの前に仕掛けるソーシャルエンジニアリング
この攻撃は、ソーシャルエンジニアリングと大規模なフィッシングインフラを組み合わせたものですが、技術的な攻撃が始まるのは後の段階です。TA419は、明らかに悪意のあるメールや添付ファイルから始めるのではなく、まず標的との間に信頼関係を築こうとします。
同グループは、米国のシンクタンク、大学、法律事務所に所属するAI政策の専門家にとって、正当な連絡相手と思われる人物になりすましました。関係が成立した段階で、攻撃者はフィッシングの要素を持ち込んでいます。
たとえば7月8日には、ホワイトハウス科学技術政策局の元首席副局長であるLynne Edwards Parker氏になりすましました。その後は、著名な経済学者で外交政策の専門家でもあるHeidi Crebo-Rediker氏を装っています。
研究者らは次のように説明しています。「どちらのケースでも、同グループは無害な接触から始めました。架空の『AI政策諮問委員会』への参加や、AIの輸出規制とサプライチェーンに関する上院外交委員会の報告書への寄稿を、標的に持ちかけたのです」
この手口により、攻撃者はAI政策、輸出規制、技術規制など、標的にとって特に関心の高い話題から会話を始められました。注目すべきは、攻撃者が単に被害者をフィッシングリンクをクリックさせようとしたわけではない点です。彼らはまず、最終的に送るリンクが、続いてきた職業上のやり取りの正当な一部であるかのように見せかけようとしました。
リンクから始まる技術的な攻撃
そうして信頼を得た後に、技術的な攻撃が始まります。起点となるのは、MicrosoftやOneDriveの正規のドキュメントまたはコラボレーション環境に見えるリンクでした。
研究者らは次のように述べています。「標的が返信すると、TA419は追加情報を共有するとして短縮URLを送ってきました。このリンクは最終的に、標的のクラウドアカウントへのアクセスを狙った偽のOneDrive AiTM認証情報フィッシングページにつながっていました」
このURLは多段階のリダイレクトチェーンを経由し、最終的に被害者をAiTM型の認証情報フィッシングページへ誘導します。Proofpointによると、このインフラには、オープンソースのブラウザ・イン・ザ・ブラウザ(BitB)型フィッシングツール「Frameless BitB」をカスタマイズしたものが使われていました。
AiTM攻撃は、単にユーザー名とパスワードを集めるだけではありません。攻撃者は被害者と正規の認証サービスの間に入り込みます。Proofpointによると、これにより攻撃者は認証情報に加えて、認証済みのセッションも奪取できます。しかも、被害者は多要素認証(MFA)を完了でき、ログインは正当なものだと信じたままです。盗まれたセッションは、攻撃者が改めてMFAを突破しなくても、アカウントへのアクセスに再利用できる可能性があります。
セキュリティ企業Suzu Labsのマネージングディレクターを務めるSteven Swift氏は、次のように指摘します。「この手法は、あらゆるメール侵害攻撃で特によく使われるものだという点に留意すべきです。多くの組織は、MFAが守ってくれると信じていますが、この攻撃に対しては脆弱です」
しかしMFAでは防げません。Swift氏はDark Readingに対し、次のように語っています。「この攻撃の狙いは、ユーザー自身にリンクをクリックさせ、そのリンク先に対するMFAも承認させることにあります。ユーザーが自ら操作を始めるため、ユーザーの目には、すべてが普段どおりに映ります」
この種の攻撃は「MFAバイパス攻撃によく似ています」が、技術的にはMFAは実行されている、と同氏は説明します。「ただ、それが役に立たない段階で行われるだけです」
不審な関係構築を見抜く
Proofpointは、TA419の活動が広く知られるようになるにつれ、同様のなりすましとフィッシングの手法を使った攻撃が今後も続くと予想しています。実際、中国は、米国の防衛・エネルギー産業や外交政策の担当者に対してサイバースパイ攻撃を仕掛けてきたことで知られている、とSwift氏は指摘します。AI政策の担当者を狙うことは「既存の行動の論理的な延長にすぎない」とみています。
Swift氏は次のように述べています。「AI政策の担当者まで標的に加わったのは、業界の現状を映しているにすぎません。AIセキュリティは国家安全保障と大きく重なっており、国家が支援するグループが活動範囲にAIを含めるのは当然の流れです。AIの統合と成熟がさらに進むにつれ、こうした活動は、激化とまではいかなくても、続くと考えておくべきです」
今回のキャンペーンは、標的型のサイバースパイ活動への防御には、フィッシングページや不審なメールの見分け方を従業員に教えるだけでは足りないことも示しています。今回のケースでは、攻撃者がまず時間をかけて、一見正当に見える職業上の関係を築いたうえで、フィッシングを仕掛けていました。
Proofpointの研究者らは次のように記しています。「TA419の活動で標的となりうる個人は、専門分野に関する一方的な接触を、口実づくりの段階である可能性があるものとして扱うべきです。そのうえで、予期しない連絡の正当性を、別の独立した手段で確認するようにしてください」
Proofpointはまた、組織はパスキーのような、フィッシングに耐性があり、オリジンに紐づく認証方式の導入を検討すべきだと推奨しています。防御側への教訓は、フィッシングリンクは攻撃の最終段階にすぎない可能性があるということです。一見正当に見える職業上の関係そのものが、認証情報窃取の口実として使われていると見抜くことこそ、より難しい課題かもしれません。