Jira、Confluence、Bitbucketなど、Atlassianの複数の製品ファミリーに影響する重大な脆弱性「CVE-2026-21589」を悪用した攻撃が確認されています。この攻撃に認証は必要ありません。
セキュリティ企業のPrevidianは本日、自社のハニーポットネットワークでこの攻撃活動を検知しました。詳細な技術レポートが公開されてからわずか数時間後のことです。
認証されていない攻撃者は、ファイルの正確な名前とパスを知っていれば、CVE-2026-21589を悪用してアプリケーションのWebルートディレクトリ内の特定のファイルにアクセスできます。
この問題は任意ファイルアクセスの脆弱性で、月曜日に公表されました。影響を受けるのは、セルフホスト型の以下8製品です。
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
Atlassianは月曜日のセキュリティアドバイザリで、セルフホスト型インスタンスを管理するシステム管理者に対し、できるだけ早くセキュリティアップデートを適用するよう警告しました。同社は、個々の顧客のインスタンスが侵害されたかどうかを把握できないとしています。
このアドバイザリを受けて、攻撃的セキュリティ企業のwatchTowrが技術レポートを公開しました。レポートでは、Crowdと連携した特定の環境で、CVE-2026-21589を悪用してJira、Confluence、Bitbucketの管理者権限を奪取できる手法が示されています。
Atlassian Crowdは、連携するData Centerアプリに対して、一元的なID管理、シングルサインオン(SSO)、認証、認可、アクセス管理を提供する製品です。
研究者らは、脆弱性の根本原因を突きました。共有Webリソースライブラリが二重コロン「::」をスラッシュ「/」に変換してしまう点です。研究者らはこれを利用し、プラグインのリソースエンドポイント経由でディレクトリトラバーサルのリクエストを組み立て、保護されたアプリケーションファイルを認証なしで取得しました。
watchTowrの研究者らは、Jira、Confluence、Bitbucketでファイルの読み取りを確認しました。ただし、この手法ではTomcatのアプリケーションコンテキストの外には到達できませんでした。
Crowdと連携したJira環境では、攻撃者がWEB-INF/classes/crowd.propertiesから平文のアプリケーション認証情報を読み取れます。さらに、その認証情報を使ってCrowdのAPI経由でJiraの管理者アカウントを作成できます。
この手法が成立するのは、Crowdに到達可能で、アプリケーションに十分な権限がある場合です。一方で研究者らは、許可するIPアドレスのリストを指定すれば、悪用は大幅に難しくなると指摘しています。
「(攻撃者は)任意のマシンを踏み台にするか、Jira、Confluence、Bitbucketが持つSSRF的な機能を利用しなければ、Crowdに直接到達できません」と研究者らは述べています。
crowd.propertiesから漏えいした認証情報があれば、ID管理システムCrowdの管理者権限を取得できます。これにより攻撃者は、新規ユーザーの作成や権限の変更が可能になります。
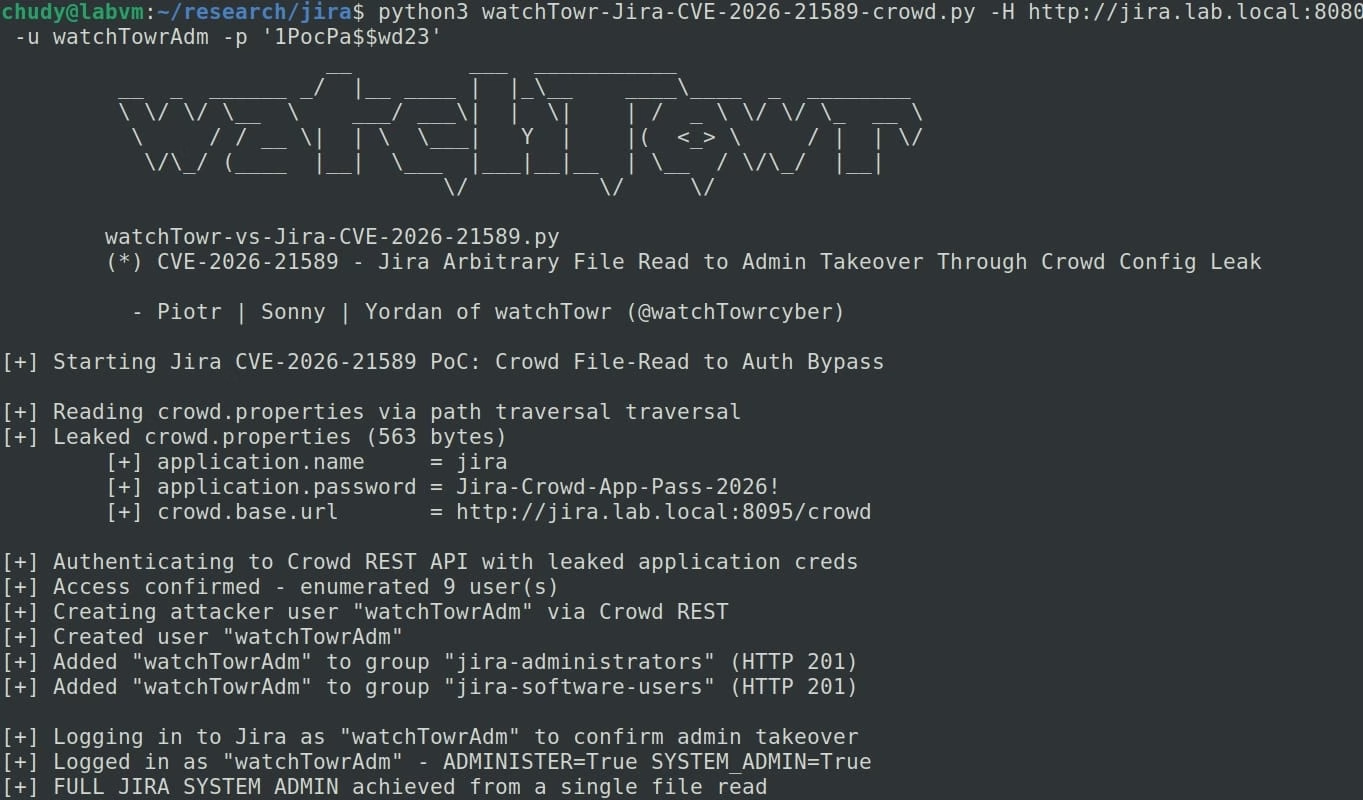
Previdianによると、公開された技術的な詳細だけで、攻撃者は脆弱なインスタンスを探すスキャンや探査を行うのに十分だったといいます。
PrevidianのRyan Dewhurst氏はBleepingComputerに対し、次のように語りました。「watchTowrがCVE-2026-21589の技術調査とPoCを公開してから2時間以内に、Previdianのハニーポットネットワークでこの脆弱性を狙った悪用の試みが観測され始めました」
「Nucleiテンプレートも公開されたため、脆弱なシステムのスキャンを自動化することが格段に容易になっています」
同社はこれまでに、38.60.157[.]86、146.70.187[.]234、159.26.119[.]225の3つのIPアドレスからの攻撃を確認しており、これらのブロックを推奨しています。
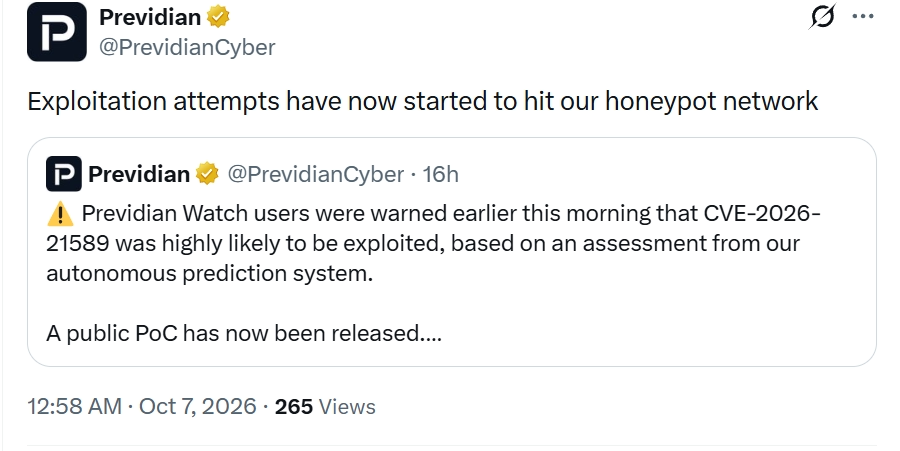
Dewhurst氏は、今後数日から数週間で悪用が大幅に増えると予測しています。公開PoCの登場後すぐに攻撃の試みが現れたこと、自動スキャン用テンプレートが利用できること、影響を受けるAtlassian製品が幅広いことが理由です。
システム管理者は、提供されているセキュリティアップデートをできるだけ早く適用するか、推奨される緩和策を実施してください。
緩和策には、外部ネットワークからのアクセス制限があります。加えて、影響を受けるすべての製品で、指定されたトラバーサルパターンをブロックするWebアプリケーションファイアウォール(WAF)やプロキシのルールを追加する方法があります。Confluence、JSM、Jira、Bamboo、CrowdではTomcat RewriteValveのルール、BitbucketではURL書き換えルールを使用します。
修正バージョンや緩和手順の詳細は、Atlassianのセキュリティ情報で確認できます。
watchTowrは、管理者が自社のインスタンスがCVE-2026-21589に対して脆弱かどうかを確認できるよう、無料のスキャナーツールも公開しています。