英国のオンラインファッション小売大手ASOSの株価が火曜日、10%超下落しました。顧客から、同社アプリを通じて「ハッキングされた」とするプッシュ通知を受信したとの報告が相次いだためです。
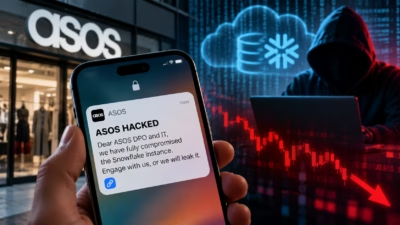
SNSで共有されたスクリーンショットには、「ASOS HACKED」と題した通知が写っていました。本文は「ASOSのDPOおよびIT部門へ。当方はSnowflakeインスタンスを完全に掌握した。我々と交渉しなければ、データを流出させる」という内容です。
通知には、「Xuanye Group」を名乗るTelegramチャンネルへのリンクが記載されていました。サイバー恐喝グループを追跡する専門家も、これまで目にしたことのない名称です。この種のグループは通常、盗んだデータを公開したり侵害を公に主張したりする前に、まず企業へ非公開で接触します。
メッセージの送信者は、ASOSのクラウドデータ環境であるSnowflakeを侵害した証拠を示していません。
セキュリティ企業Check Pointの幹部シャーロット・ウィルソン氏は、次のように述べています。「事実であれば、極めて深刻な攻撃です。ハッカーはASOS自身のアプリを身代金要求の手段に変えるという、特に大胆な行動に出たとみられます」
ウィルソン氏は、通知の送信後にASOSの株価が急落した点について、「同社が何が起きたかを公式に確認する前から、投資家はすでに起こり得る影響を織り込み始めていた」ことの表れだと指摘しました。
ロンドン証券取引所に上場するASOSは、コメントの求めに応じていません。
Telegramチャンネルの冒頭の投稿は、同チャンネルをXuanye Groupの公式な発信窓口と説明しています。なりすましへの注意を呼びかけ、メインチャンネルが削除された場合は別の「ゲートウェイ」チャンネルが移行先を案内するとも記していました。
その後の投稿には、「ASOSについて、決済情報は影響を受けていません」とありました。
グループはこの主張の根拠を示さず、仮に情報を入手したとしても、その内容には触れていません。Telegramチャンネルには、顧客データのサンプルなど、主張を裏付ける独立した資料も掲載されていませんでした。
ハッキングを示す唯一の証拠は、メッセージがASOSアプリの通知として表示されたことです。事実と確認されれば、送信者は少なくとも同社の顧客向けメッセージング基盤の一部にアクセスできたことになります。
Snowflakeは、企業が大量のデータを保存・分析するために使うサービスです。他の業務システムと連携させることは可能ですが、ASOSがSnowflakeをプッシュ通知の送信に使っている、あるいは火曜日の通知がASOSのSnowflake環境から発信されたことを示す公的な証拠はありません。
翻訳元: https://therecord.media/asos-push-notification-apparently-sent-by-hackers