
FBI、「FortiBleed」攻撃は依然継続中と警告 FortiGate 8万6,000台超が被害
FortiBleed攻撃は引き続きFortinet製FortiGateを標的にしています。SOCRadarによると、被害は194カ国で8万6,644台以上のデバイスに及んでいます。SecureNetworks FBIと米シークレットサービスは、2026年10月6日に公表した共同勧告(PDF)で、インターネットに公開さ
FortiBleed攻撃は引き続きFortinet製FortiGateを標的にしています。SOCRadarによると、被害は194カ国で8万6,644台以上のデバイスに及んでいます。SecureNetworks FBIと米シークレットサービスは、2026年10月6日に公表した共同勧告(PDF)で、インターネットに公開さ
米国のサイバーセキュリティ当局は、FortiBleedキャンペーンが現在も継続していることを明らかにし、Fortinet製ファイアウォールおよびゲートウェイの管理者に対して、デバイスの堅牢化を促しました。 FBIと米シークレットサービスは10月6日に注意喚起を公表しました。この中で、SOCRadarの数値を引用
FBIと米シークレットサービス(USSS)は2026年10月6日、FortiBleedが、インターネットに公開されたFortiGateファイアウォールとSSL VPNゲートウェイを狙う、世界規模の認証情報侵害キャンペーンであると警告しました。現在も活動が続いています。 SOCRadarは、194カ国で86,644台を
FBIとシークレットサービス(米国特殊機関)によると、「FortiBleed」として追跡されている攻撃キャンペーンにより、インターネットに公開されたFortinetのFortiGateファイアウォールおよび仮想プライベートネットワーク(VPN)ゲートウェイ8万6,000台以上が侵害されました。現在も攻撃は続いています
FBIと米シークレットサービスは共同でサイバーセキュリティ勧告を発表しました。勧告によると、「FortiBleed」の運用者は、インターネットに公開されたFortinet製FortiGateファイアウォールやSSL VPNゲートウェイを引き続き標的にしています。目的は認証情報の窃取や不正アクセスの維持で、ランサムウェ
セキュリティ
FBI(米連邦捜査局)とUSSS(米シークレットサービス)の共同アドバイザリによると、FortiBleedキャンペーンの被害を受けた組織の一部で、自社のFortinet製ファイアウォールから締め出される事態が発生しています。 FortiBleedは、インターネットに公開されたFortinet製ファイ
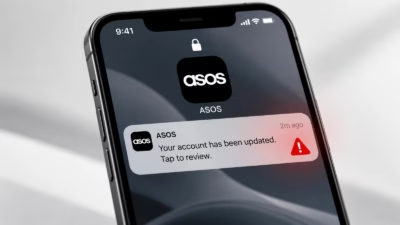
ASOSは、顧客のもとに「ASOS HACKED」と題した不正なアプリ通知が届いたサイバーインシデントについて調査を進めています。通知は、攻撃者が同社のSnowflakeデータ環境を侵害したと主張する内容でした。 同社は、顧客とのコミュニケーションに使うサードパーティのプラットフォームで不審な動きがあったことを確認し
ドミノ・ピザの顧客から、「アカウントが第三者にアクセスされた」という内容のメールを受け取ったとの声が寄せられています。ドミノ・ピザは、社内システムが侵害されたわけではないと説明しています。顧客が別のオンラインアカウントで使っていたパスワードとメールアドレスの組み合わせが盗まれ、それを使って個々のアカウントに
韓国の李在明(イ・ジェミョン)大統領は、大手銀行などの金融機関で相次いだデータ漏えいについて、徹底的な調査を指示しました。攻撃者がAIを活用した攻撃的セキュリティツールを使った可能性が指摘されています。Datagovernance consulting 一連のインシデントを受け、規制当局は緊急対応に乗り出しました。金
すべての記事を読み込みました