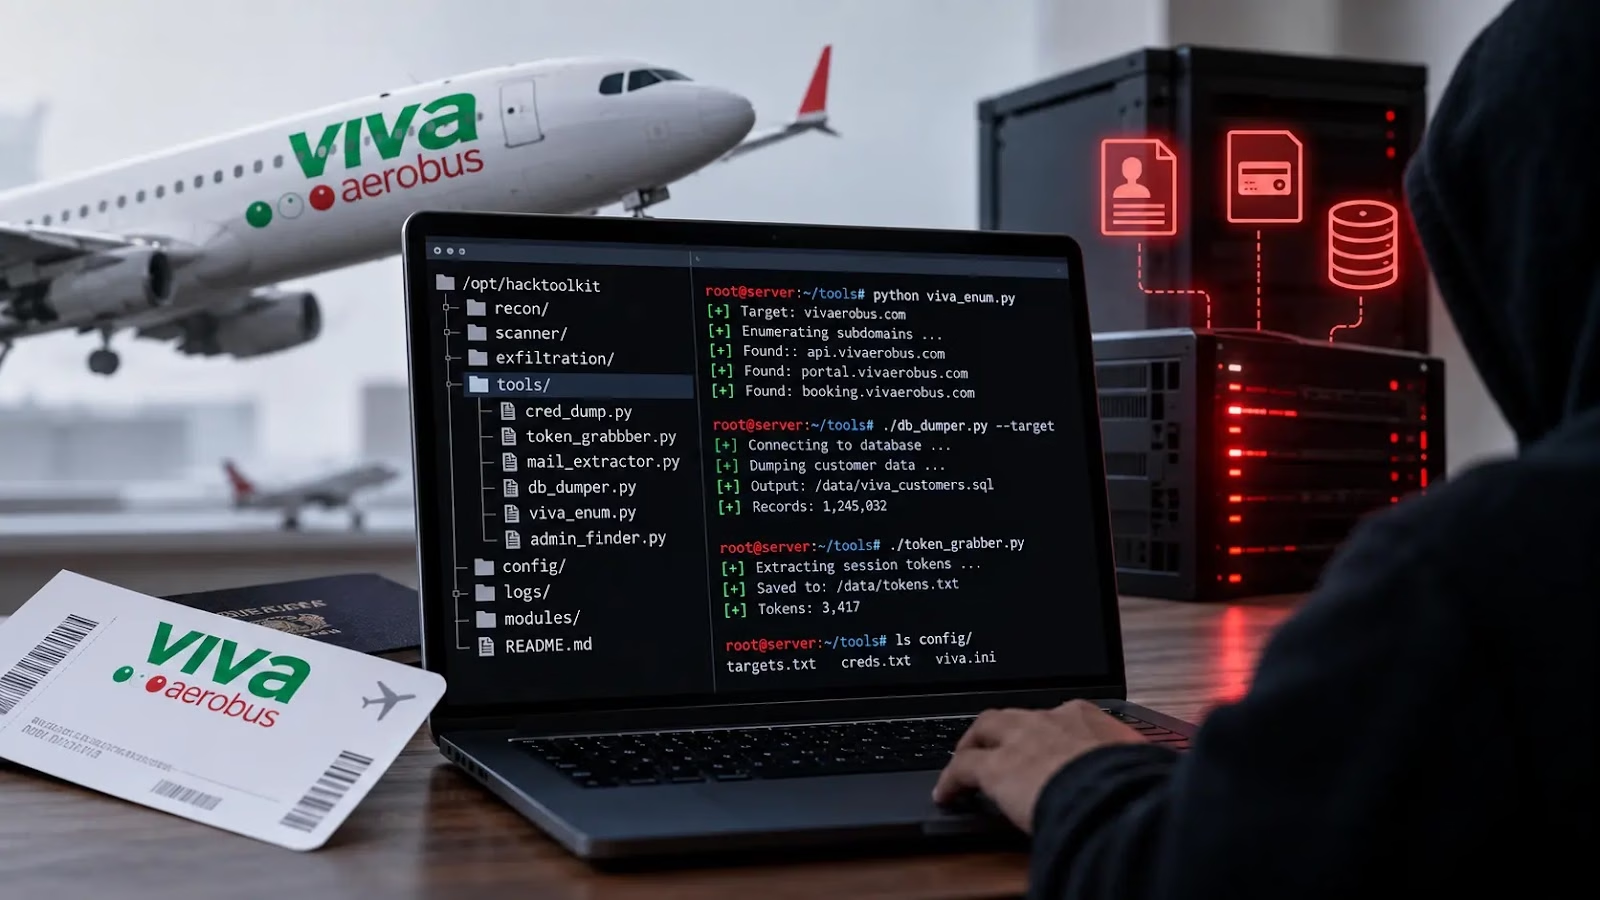
公開状態で放置された攻撃者のステージングサーバーから、Viva Aerobus側の環境に関連するMicrosoft SQL Server狙いの侵入について、めったにないほど詳細な実態が明らかになりました。
151.243.232.123でホストされていたこのサーバーは、ツールの配布拠点と窃取データの保管場所を兼ねていました。
認証なしでアクセスできる状態だったため、被害側のMicrosoft SQL Serverが同じインフラからペイロードをダウンロードした直後に、無関係なインターネット上のホストがディレクトリを列挙し、攻撃用ツールを入手できる状況でした。
ThreatMonは日常のスレットハンティング中にこの活動を特定し、攻撃の流れを再構築しました。その中心は、MSSQLでのコマンド実行、認証情報へのアクセス、データのステージング、そして他のSQLサーバーやSMBターゲットへの認証情報の使い回しに向けた準備です。
BrowseReference
攻撃者は、xp_cmdshellを通じてMicrosoft SQL Serverを実行基盤として利用したとみられます。
この拡張ストアドプロシージャは、有効化されている場合、SQL Serverのセッションからオペレーティングシステムのコマンドを実行できます。
9月25日の16時20分、被害側のMSSQLサーバーが攻撃者の管理下にあるホストからペイロードを取得しました。
回収されたスクリプトによると、攻撃者はxp_cmdshellを使ってWindowsコマンドやBase64エンコードされたPowerShellペイロードを実行していました。おそらくSQL Serverのサービスアカウントの権限で動作していたとみられます。
この手法は、データベースサーバーが特権的な認証情報を保持していたり、接続文字列を含んでいたり、社内のファイル共有にアクセスできたりする環境では、とりわけ危険です。
さらに攻撃者は、従来型のマルウェアインプラントを設置したり、別個のコマンド&コントロール(C2)チャネルを用意したりする必要が減ります。
回収されたツールは、ファイルを読み取ってBase64エンコードされたチャンクに分割し、その内容をMSSQLのクエリ出力として返すことができました。
この方法では、新たな外向きのネットワーク接続を必要とせず、既存のSQL実行経路を使ってデータを転送できます。
組織は、xp_cmdshellの異常な動作、特にcmd.exeやpowershell.exeの実行を、優先度の高い検知およびインシデント対応のトリガーとして扱うべきです。
流出したサーバーには、名前の付いた17種類の侵入後活動用ツールと関連アーティファクトが含まれていました。
ファイルにはchrome_dump.ps1、cred_dump.ps1、cred_enum.ps1などがあり、ブラウザーのストア、Windowsの資格情報ストア、その他ローカルで入手可能な情報源から認証情報を抽出するよう設計されていました。
sqlspray.ps1やmssqltest.ps1など、ほかの回収済みツールは、SQL Serverのターゲットに対して認証情報を試すためのものでした。
exfil.pyとupload.pyはファイル転送を担い、vault.cmdとvtest.ps1はWindows資格情報マネージャーまたはVaultへのアクセスに関連していた可能性があります。
このインフラでは、loot/とloot2/のディレクトリに加え、cred_dec.txt、mdump.txt、httpd.logなどのアーティファクトも公開されていました。
ThreatMonの研究者らは、2026年9月25日に認証なしのサーバーを発見したと説明しています。サーバーでは、侵入後活動用ツール、認証情報ダンプの出力、SQL Server Management Studio(SSMS)のアーティファクト、そして作戦中に収集されたとみられるファイルが公開されていました。
Viva Aerobusへの侵入
ThreatMonは、exfil.py、upload.py、sqlspray.ps1のSHA-256ハッシュを侵害指標(IoC)として公開しました。これにより防御側は、変更されている可能性のあるファイル名だけに頼らず、ファイルの直接一致で探索できます。
認証情報の取得には、Mimikatz、PowerShell、ブラウザーの認証情報窃取、Windows資格情報マネージャーの標的化、そしてデータ保護API(DPAPI)で保護された情報の復元の試みが使われました。
BrowseReference
とりわけ重要なのが、SSMSのユーザー設定が収集されていた点です。過去のSQL Server接続、データベースのユーザー名、保護された保存済みパスワードのデータが明らかになる可能性があるためです。
こうしたアーティファクトがあれば、攻撃者は社内データベースや特権アカウントの実用的なマップを手に入れ、のちの認証情報使い回しの試行に役立てられます。
ThreatMonは、被害側のホスト名、ユーザー名、DPAPIで保護されたコンテンツについて、公開レポートでは伏せています。
研究者らは、攻撃者がソースコードや設定資料を収集していた証拠も確認しました。これらにはSQL、OAuth、メール、SFTP、決済、レポート機能の連携に関する記述が含まれていました。
ThreatMonは機密性の高い値を公開していません。しかし、この活動からは、埋め込まれたシークレット、サービス認証情報、連携経路を探し出し、アクセスの拡大につなげようとする意図がうかがえます。
回収されたスクリプトは、SQL認証情報のテスト、実効ログインIDとSQL Serverのロールメンバーシップの列挙、SMB管理共有へのアクセスの探索も行っていました。
ThreatMonは、SSMSのメタデータと設定ファイルが、攻撃者によるその後の標的選定の少なくとも一部に役立ったとみています。
ただし、現時点の証拠では、横展開の成功、追加システムへのアクセス、乗客や決済、あるいは同等の事業データの窃取は確認されていません。
この活動が裏付けるのは、認証情報の収集と横展開の準備であり、その後の侵害が確認されたわけではありません。
この事案は、攻撃者の運用上のセキュリティ不備が、2つ目の侵害を招きかねないことも示しています。
被害側がペイロードを取得してから数分後の16時21分には、無関係な外部ホストが、公開されたステージングサーバーとそのlootディレクトリの列挙を始めました。
18時04分から18時05分にかけては、ほかの外部ホストもツールや窃取データのアーティファクトにアクセスしています。
ThreatMonは、観測された挙動をPowerShellの実行、Windowsコマンドシェルの使用、OS認証情報のダンプ、パスワードストアの窃取、ファイル内の保護されていない認証情報、リモートサービスの準備、データのステージング、既存のコマンドチャネルを介した持ち出しに対応付けました。
このケースは、防御側にとって重要な教訓を浮き彫りにしています。公開状態の攻撃者インフラには、ツール、認証情報、収集されたファイル、被害者から得た情報が含まれている可能性があります。それらは複数の関係者に侵害されたものとして扱うべきです。
セキュリティチームは、不審なMSSQLの活動を調査し、不要な環境ではxp_cmdshellを無効にしてください。あわせて、漏えいした可能性のあるデータベース認証情報をローテーションし、SQL Serverのサービスアカウントの権限と外向きの接続を見直す必要があります。
Cloudsecurity products
SOCのアラート調査を1件あたり21分短縮。即座に得られるIOCのコンテキストで、SOCの迅速な対応を後押しします。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/viva-aerobus-intrusion/