
ハッカーが地下フォーラムで企業VPN、RDP、クラウドへのアクセス権を販売
攻撃者らが地下フォーラムで、企業のVPNアカウント、リモートデスクトップ接続、クラウドの認証情報、認証済みの業務アプリケーションセッションを宣伝しています。購入者にとっては、データ窃取、詐欺、スパイ活動、ランサムウェア攻撃の足がかりとなり得ます。Store Big Data 宣伝されている価格は、PandaDocのセ
攻撃者らが地下フォーラムで、企業のVPNアカウント、リモートデスクトップ接続、クラウドの認証情報、認証済みの業務アプリケーションセッションを宣伝しています。購入者にとっては、データ窃取、詐欺、スパイ活動、ランサムウェア攻撃の足がかりとなり得ます。Store Big Data 宣伝されている価格は、PandaDocのセ
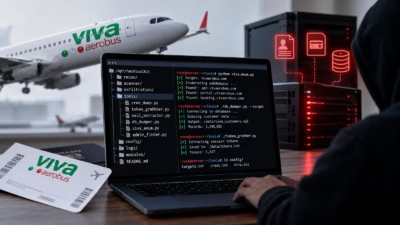
公開状態で放置された攻撃者のステージングサーバーから、Viva Aerobus側の環境に関連するMicrosoft SQL Server狙いの侵入について、めったにないほど詳細な実態が明らかになりました。 151.243.232.123でホストされていたこのサーバーは、ツールの配布拠点と窃取データの保管場所を兼ねてい
MSSQLに特化したポストエクスプロイトツールキット、認証情報の収集用アーティファクト、窃取された資料を保管した攻撃者のサーバーが、外部から閲覧可能な状態で見つかりました。この発見により、攻撃者がMicrosoft SQL Serverへのアクセスを悪用して、コマンドの実行や認証情報の収集を行い、さらに別のシステムへ
BlackHatSect0rおよびDXQRTXXというペルソナに関連するサイバー犯罪サーバーが、インターネット上に公開された状態で見つかりました。AIを活用した自動化を組み合わせていたとされる、攻撃者の作業環境が明らかになっています。 サーバーには、独自のコマンド&コントロール(C2)ツール、フィッシング用リソース、