
研究者が解明、悪意あるプラグインのアップロードでWordPressサイトを乗っ取る手口
2026年7月に公開されたWordPress Coreの重大なエクスプロイトチェーン「WP2Shell」により、認証されていない攻撃者が脆弱なサイト上でコードを実行できる状態になっています。 このチェーンはCVE-2026-63030とCVE-2026-60137という2つの脆弱性を連鎖させ、最終的にウェブシェルとし
2026年7月に公開されたWordPress Coreの重大なエクスプロイトチェーン「WP2Shell」により、認証されていない攻撃者が脆弱なサイト上でコードを実行できる状態になっています。 このチェーンはCVE-2026-63030とCVE-2026-60137という2つの脆弱性を連鎖させ、最終的にウェブシェルとし
Seqriteの研究者Amruta Wagh氏の分析によると、WordPressコアに存在する2件の脆弱性を連鎖させることで、認証なしにリモートコードを実行できる可能性があります。Vulnerabilityassessment service 「WP2Shell」と名付けられたこの攻撃チェーンは2026年7月に登場し
WordPressの重大なエクスプロイトチェーン「WP2Shell」が確認されました。REST APIのルート混同とSQLインジェクションを組み合わせることで、認証されていない攻撃者が脆弱なWebサイト上で任意のコードを実行できます。 Seqriteの研究者Amruta Wagh氏は、このチェーンを2026年7月に公
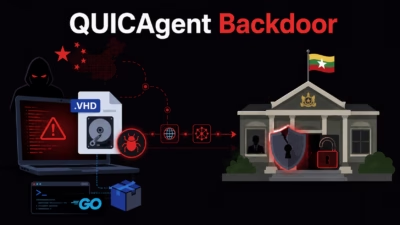
中国系の脅威アクターが、無害な画像に偽装したVirtual Hard Disk(VHD)ファイルを通じて、QUICAgentと名付けられたカスタムGo製バックドアを配布する多段階マルウェアキャンペーンで、ミャンマー政府・外交関係者を標的にしています。アンチマルウェアソフトウェア このキャンペーンは、極めて標的を絞った
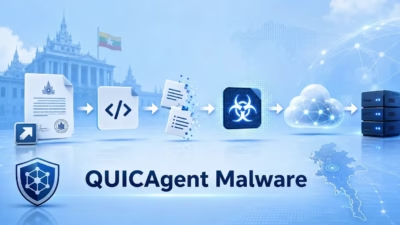
中国と関連のある脅威アクターが、政府の招待状に見せかけた文書と仮想ハードディスク(VHD)ファイルを使い、ミャンマー政府および外交関係者を狙った標的型マルウェアキャンペーンを展開していることが判明しました。 Seqriteの研究者はこの活動を「Operation QUICSILVER」と命名し、QUICAgentと呼
インド政府機関の求人応募者を狙った多段階マルウェアキャンペーンが確認されました。攻撃者は偽の内閣官房(Cabinet Secretariat)採用告知を用い、正規のリモート管理ツールと独自の遠隔操作型トロイの木馬(RAT)の両方を展開します。 SeqriteのAPT Research Teamの研究者たちは、この活動

インドのサイバーセキュリティ企業Seqriteの研究者らによると、ハッカーがアフ...