研究者らは、AnthropicとMicrosoftがMidnight Blizzardの関与を指摘しているキャンペーンについて、新たなマルウェアサンプルと配信インフラを突き止めました。
今回の発見は、セキュリティツールに検知されたマルウェアを攻撃者がAIで改変していたという先行報告を補強するものです。
研究者らは、公開済みの2つのマルウェアハッシュを起点に、追加のPowerShellステージャー5件、配信用ショートカット2件、さらにフィッシングドメインとサーバーの関連を突き止めました。
この調査は、攻撃者がコードを書き換えても、共通する挙動を追跡すれば関連する脅威を洗い出せることを示しています。
提供された調査資料によると、Anthropicは、攻撃者がClaudeを使って、検知されたインプラントの特定、改変、再展開を行ったと報告しています。
ReversingLabsは、繰り返し再構築が行われたことと矛盾しない証拠を確認しました。ただし、同社のテレメトリーでは、個々のサンプルをAIが生成したかどうかまでは断定できません。
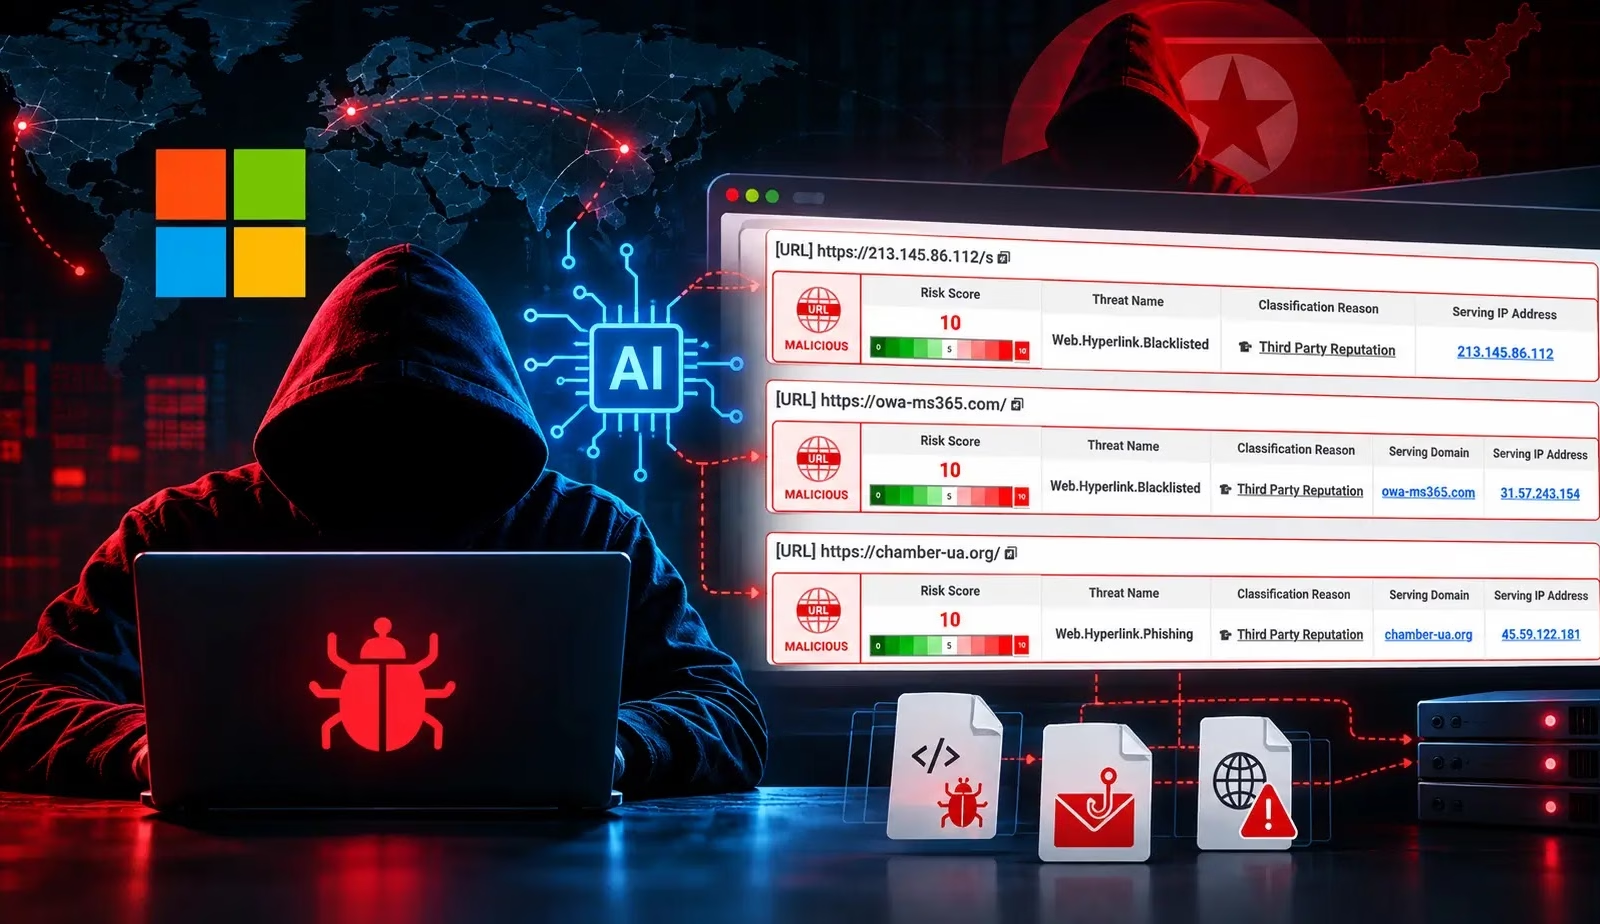
このキャンペーン全体では、主にウクライナと欧州の政府機関、外交機関、シンクタンク、防衛関連組織など20以上を標的にしていました。攻撃者はさらに、Microsoft 365のデバイスコードフィッシングを使ってアカウントへのアクセス権を窃取していました。
調査の中心となったのは、PowerShellステージャーの「ChocoShell」と、Go言語で書かれたバックドア「CornFlake」です。Microsoftは、CaptiveCrunchに関する過去の報告で、この2つのツールをすでに挙げていました。
ReversingLabsは、このバックドアを2026年7月6日に、公開済みのステージャーを7月10日に初めて確認しました。ChocoShellはウィンドウを隠し、PowerShellの実行設定を変更したうえで、Base64でエンコードされた命令をデコードして実行します。
PowerSploitやEmpireに関連するコードを使ってブラウザー履歴を収集し、Windowsのシャドウコピーを調べ、バックグラウンドジョブでタスクを実行します。
このスクリプトは、HTTPSで213[.]145[.]86[.]112と通信します。/t/pixel.gifへのリクエストにはstage2_entryやstage2_ctx_などのステータスラベルが含まれており、攻撃者は実行の進行状況を把握できます。Microsoftは別途、窃取したデータが/t/event経由で外部へ送信されると説明しています。
CornFlakeは、自身をユーザーディレクトリにコピーし、レジストリにスタートアップエントリーを作成します。さらに、ブラウザープロファイルやMicrosoft Teamsのキャッシュデータにもアクセスします。
研究者らは、プロセスインジェクションや、キーボード監視に関連するシグナルも確認しました。ただしReversingLabsは、このバックドアが被害者にどう届いたのか、またChocoShellから直接配信された証拠は確認していません。
小さなWindowsインターネットショートカットファイル2件は、ステージャーのダウンロード先を指していました。どちらにも実行可能コードは含まれず、37のアンチウイルスエンジンのいずれも検知しませんでした。一見無害なファイルでも、その参照先を確認することが重要だとわかります。
研究者らは、トラッキングピクセルのパス、特徴的なステータスラベル、PowerShellの実行コマンドを用いて、YARAハンティングルールを作成しました。
このルールで、元のサンプル、追加のステージャー5件、さらに比較検証待ちの関連する1件の合計7件の悪意あるスクリプトが見つかりました。
追加の5件のステージャーはハッシュこそ異なるものの、35の機能からなるプロファイルは同一でした。類似性分析では、スクリプトは2つのコード亜種に分かれましたが、中核となる情報収集機能と通信パターンは変わっていませんでした。
攻撃者の特定には、依然として留保がつきます。追加のステージャー2件と両方のショートカットは、報告済みのキャンペーンと強いインフラ上の関連がありました。
そのほかのサンプルは、同じツールセットを共有しているものの、ネットワーク上の接続は確認されていません。別の攻撃者が流用している可能性も残されています。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/midnight-blizzards-ai-assisted-malware/