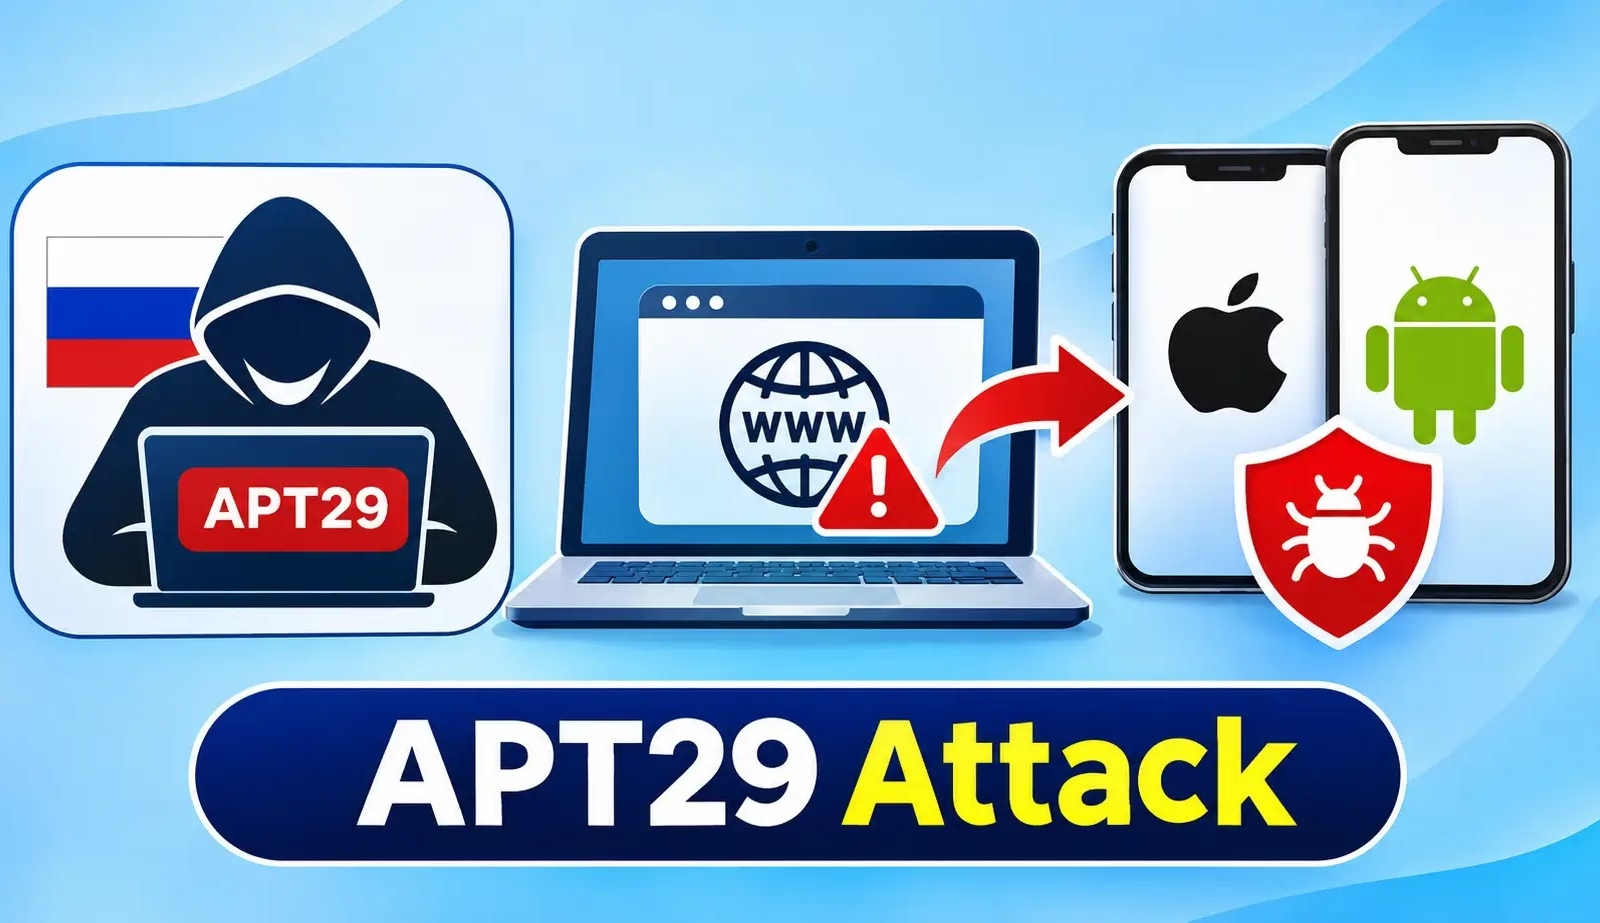
Sekoiaの脅威検知・調査(TDR)チームは、大規模な水飲み場型攻撃キャンペーンを発見しました。このキャンペーンは、改ざんしたWebサイトや本物そっくりの偽ドメイン、汚染された分析サービスを通じて、iPhoneとAndroidのユーザーを狙います。Sekoiaは、背後にAPT29がいると中程度から高い確度で評価しています。
APT29 はMidnight BlizzardやCozy Bearとも呼ばれるロシアのグループで、ロシアの対外情報庁(SVR)との関連が広く指摘されています。被害者が何かをクリックする必要はありません。端末が最新の状態に更新されていなければ、感染したページを開くだけで被害に遭います。
Sekoiaがこのキャンペーンを確認したのは2026年10月中旬です。米国、ウクライナ、チェコ、ブルガリアの著名なWebサイトが影響を受けました。
チェーンBは、エクスプロイトキット「DarkSword」です。Googleは、DarkSwordを複数の監視ベンダーや国家の関与が疑われる攻撃者が使用してきた、iOS向けの完全なエクスプロイトチェーンだと説明しています。
Googleによると、この脆弱性はiOS 26.3で修正済みです。チェーンBは、メッセージ、WhatsAppとTelegramのデータ、キーチェーンのパスワード、Wi-Fiキー、位置情報キャッシュ、写真、iCloud Driveのファイルを窃取します。
チェーンCは、Sekoiaが「AndroSnitch」と呼ぶペイロードを使用します。このペイロードは、Samsung Galaxy S25 Ultra(SM-S938B)では動作を停止します。窃取したデータはすべてad.starx-net[.]comに送信されます。いずれのチェーンも、永続化は行いません。
Googleはまた、2024年のエクスプロイトが、商用監視ベンダーのNSO GroupやIntellexaのツールと一致していることも突き止めました。Sekoiaは、国家支援グループによるこうしたエクスプロイトキットの再利用が、今後さらに増えるとみて警告しています。
対策として、ユーザーはiOSとChromeをただちに更新してください。更新できない場合、GoogleはiPhoneでロックダウンモードを有効にするよう推奨しています。
注記: IPアドレスやドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
1万6,000以上のSOCチームが、脅威調査の効率化と手作業の削減にANY.RUNを活用しています。チームで試す
翻訳元: https://cyberpress.org/apt29-launches-zero-click-attacks/