
北朝鮮関連ハッカー集団、Webサーバーをひそかなスパイ活動用バックドアに転用
この攻撃キャンペーンは韓国の自動車業界およびメディア業界の組織を標的とし、侵害したエッジサーバーを利用して認証情報の窃取、被害者の監視、Web通信への悪意あるコンテンツの注入、長期にわたるアクセスの維持を行っていました。 この作戦の中心にあるのが、「ted backdoor」と名付けられた改造版HAProxyロードバ
この攻撃キャンペーンは韓国の自動車業界およびメディア業界の組織を標的とし、侵害したエッジサーバーを利用して認証情報の窃取、被害者の監視、Web通信への悪意あるコンテンツの注入、長期にわたるアクセスの維持を行っていました。 この作戦の中心にあるのが、「ted backdoor」と名付けられた改造版HAProxyロードバ
中国系とされる脅威グループ「Jewelbug」が、公開されたGoogleドキュメントを堅牢な指令サーバー(C2)配信経路に転用していることが分かりました。攻撃者は難読化した最新のマルウェアペイロードを文書内に埋め込み、被害者のインプラントがそれを取得・実行する仕組みを構築しています。アンチウイルス& マルウェ
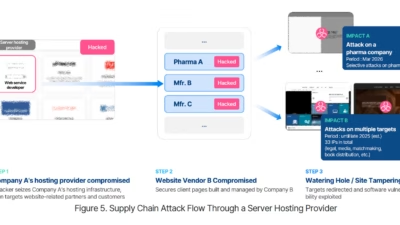
一見無関係に見える2つのサイバー脅威が、実は同じツール群によって結びついていることがあります。韓国のサイバーセキュリティ専門家は最近、複数のウェブサイト侵害と、深刻な被害をもたらすGunraランサムウェア攻撃の背後に、共通のインフラが存在する可能性を突き止めました。 巧妙な侵入に対する共同警告 韓