ビジネスセキュリティ
フィッシングが従来のチェックをすり抜けるケースが増えるなか、被害を回避・軽減できるかどうかは、自社が攻撃をどれだけ迅速に検知し、封じ込められるかにかかっています
現在のフィッシングの多くは、不自然な文法や怪しいURL、稚拙なログインページといった特徴で見破れるものではなくなっています。こうした危険信号に注意を払うことは今でも有効ですが、それらが見当たらないからといって、正規のメッセージとは限りません。近年のソーシャルエンジニアリングは、精査に耐え、かつて攻撃の綻びとなっていた部分でむしろ安心感を与えるよう、巧妙に設計されるようになっています。
とりわけメールを介した脅威は、できるだけ抵抗を受けないよう作り込まれています。正規の業務フローを悪用し、アカウントが認証済みで、届いた依頼が通常業務の一部のように感じられる作業の最中に、従業員へ届くのです。なかには、稼働中のセッションそのものを狙う手口もあり、攻撃者の関心はパスワードの窃取から認証トークンの窃取へと移っています。
「サービスとしてのサイバー犯罪」の経済圏が活況を呈するなか、悪意さえあれば誰でも、ログイン情報を窃取する仕組みまで備えた出来合いのフィッシングキットを購入できます。一方でAIは、大量の標的を調査し、それぞれに合った口調を選ぶために必要な時間と労力を大幅に削減しました。こうした変化は、多くの企業が対応を追いつかせるよりも速いペースで進んでいます。
研修が教えてきたこと
最初に手がかりでなくなったのは、不自然な文法でした。今では目的に特化したAIツールによって、文面の修正はもちろん、受信者ごとに誘い文句を最適化することも容易になっています。一度きりの試行で終わらせず、AIを使って標的との信頼関係を築いたうえで、最終的に「仕留めにかかる」攻撃者もいます。いまや、洗練された文章や文化的なニュアンスを踏まえた文章であっても、そのメッセージが本物かどうかの判断材料にはなりません。
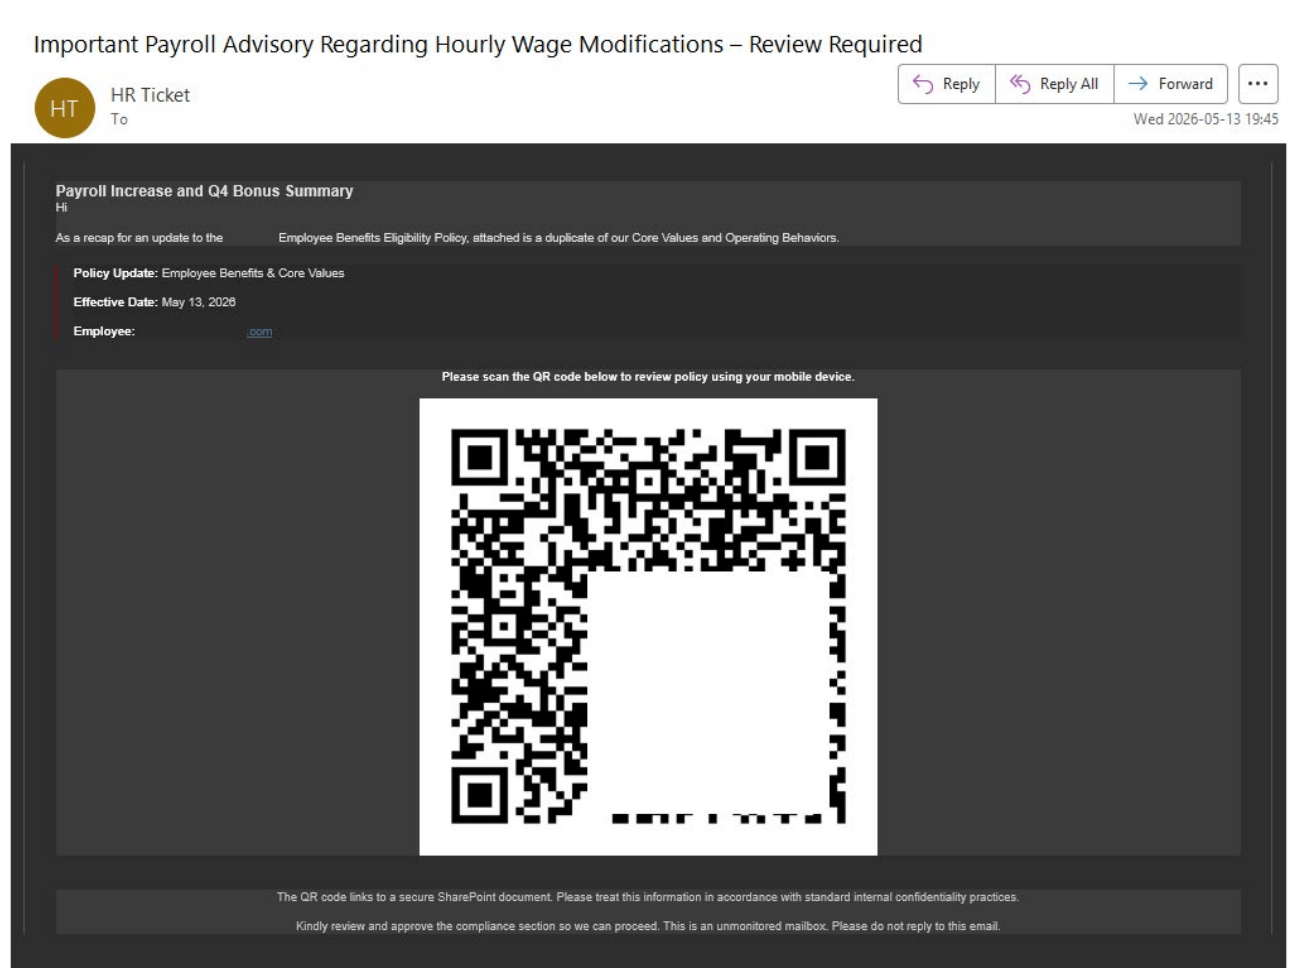
URLリンクも「正体の分からないもの」になりました。宛先URLがQRコードに隠されていれば、マウスを重ねて確認することもできません。しかもQRコードはスマートフォンで読み取られるため、会社支給のノートPCを守る通常の対策は働きません。この「デバイスの乗り換え」により、企業が攻撃の全体像を把握しにくくなる可能性もあります。状況を把握するための数字を挙げると、ESETのテレメトリでは、2026年上半期に検出されたフィッシングメールの9件に1件がQRコードを使ったフィッシングでした。Microsoftも、QRコードをメール経由の攻撃ベクトルで最も急速に増加しているものと位置づけています。
では、啓発研修の教材が赤枠で親切に示してくれる偽のログインページはどうでしょうか。たとえば「ConsentFix」は、これを完全に省いています。被害者は、侵害された正規のWebサイトにたどり着きます。そこでCAPTCHA風の偽のプロンプトに従って本物のMicrosoftサインインフローを通過すると、OAuth認可コードを含むURLへリダイレクトされます。続いて、そのURLを侵害されたページに貼り付けるよう指示されます。これにより攻撃者は認可コードを抜き取り、アクセストークンとリフレッシュトークンに交換できます。重要なのは、被害者がすでにMicrosoftのアクティブなセッションを持っている場合、パスワードや多要素認証(MFA)の入力が求められず、攻撃が阻まれないという点です。
関連して、被害者をだまして自分のターミナルにコマンドを貼り付けさせるソーシャルエンジニアリングの手口「ClickFix」の検出数も、増加の一途をたどっています。その派生型である「AI-fix」は、Anthropic、OpenAI、Microsoftが保有する正規ドメイン上に、偽のトラブルシューティング手順を設置する手口が確認されています。また、偽の広告ブロッカー「CrashFix」は、標的を公式のChromeウェブストアに誘導します。しかも、インストールから1時間待ってから最初の偽警告を表示します。原因と結果の心理的なつながりを断ち切るのが狙いとみられます。
いまや目や耳で確かめても信用できるとは限らず、見慣れた顔や声であっても、依頼の主が誰なのかを断定する証拠にはなりません。業務の最中に精巧な偽の音声や映像に接した従業員は、1コマずつ検証したり、旧来のディープフェイクに見られた不自然な兆候を探したりする余裕がないのが通常です。実際、状況がもっともらしく感じられれば、不完全な模倣でも十分に説得力を持ちえます。ある財務担当者が、上級幹部のディープフェイクが参加した通話に加わり、結果として2,500万米ドルを超える送金を行ってしまった事例もあります。
「人的ミス」で終わらせない
インシデントの原因を単に「人的ミス」とするだけでは、連鎖の一つの輪を特定するにとどまり、一瞬の判断の誤りがなぜ本格的な危機に発展したのかは説明できません。セキュリティ意識向上研修は、良い習慣を根づかせ、不審なメッセージを見抜く目を養えますが、危険信号のないメッセージに明白な危険信号を付け加えることはできません。多くの攻撃が、従業員が身につけた確認手順を先回りしている現在はなおさらです。従業員のクリックは攻撃者に突破口を与えますが、最終的な被害の有無や大きさは、なお機能している予防策と、その後に起きることを企業がどれだけ迅速に検知し封じ込められるかによって決まります。
ESETの2026年第1四半期MDRレポートでは、従業員がフィッシングやスパムを不審なメッセージだと認識しながらも、報告先が決まっていないために単に削除してしまうケースが多いことも明らかになりました。これでは、新たな「フィッシングの手口」を他の従業員に周知する機会も、攻撃から広く教訓を得る機会も失われます。そのメッセージが大規模なキャンペーンの一部かどうかを調べる、早期の機会を逃すことにもなりかねません。
この点に関連して、ESETのSMBサイバーレディネス指標(SMB Cyber Readiness Index)によると、啓発研修の導入率が最も高いのは、すでに複数のインシデントを経験した企業でした。同調査では、企業が最も懸念しているのはAI搭載のマルウェアである一方、実際のインシデントは依然として、フィッシング、未修正のソフトウェア、監視の不備、脆弱なパスワードから始まっていることも分かっています。AIの役割は、確立された手法をより高速に、より大規模に実行可能にすることにあります。
信用せず、検証する
攻撃者は、多くの人が探すよう学んできた「正当性の兆候」の多くを再現できるようになりました。そのため対策は、メッセージ自体が提供しない情報に照らした検証に基づく必要があります。支払い依頼をはじめとする重要な操作では、検証済みのチャネルでの確認や、場合によっては第二の承認者の関与といった追加チェックがますます求められています。
もっともらしいものが簡単に偽造できる状況では、文脈もこれまで以上に重要です。攻撃が企業環境を通過する際には、ネットワーク接続やファイルの変更といったさまざまな「パンくず」が残ります。それらを拾い上げなければなりません。一つひとつは何の変哲もないように見えても、一見無関係な複数の痕跡が、進行中の攻撃を示している場合があります。自動分析はアカウントやデバイスをまたいで関連するシグナルをグループ化でき、アナリストはそのパターンが実際の侵害に当たるのか、どう対応すべきかを見極めます。最先端のマネージド検知・対応(MDR)は、調査力とキャパシティを補い、微弱なシグナルを筋の通ったストーリーにまとめ上げます。これにより、少人数のチームでも、自力では人員を確保して運用できない能力を利用できます。
ESETのMDRテレメトリによると、セキュリティインシデントのほぼ70%は通常の営業時間内に発生し、90%は平日に集中しています。また、ESETのSMBサイバーレディネス指標は、4,400人の意思決定者を対象とした調査に基づくもので、調査にかかる期間の実態を示しています。41%は2週間以内に完了する一方、別の34%は2~6週間を要します。特に後者の期間は、深刻な業務の混乱なしに企業が吸収するのは困難です。
とりわけ中小企業(SMB)では、拡大する攻撃対象領域を監視するために必要なリソースが、攻撃手法の規模拡大や高度化に歩調を合わせて増えるわけではありません。従業員100人規模の企業でも、はるかに大きな企業と同じ種類のクラウド、ID、決済、コラボレーションの各システムに依存している場合がありますが、それらを監視できる人員ははるかに少なくなります。少人数のIT部門にとって、調査は、システムを稼働させ続けるための他の業務と競合します。ツールが乱立すれば、人手不足のチームが非効率な「スイベルチェア環境」(複数の画面を行き来する運用)の管理を強いられかねません。
フィッシングに耐性のある認証やセッション制御など、多層的な予防の基盤を整えれば、認証情報を狙う攻撃の阻止に大いに役立ちます。ソーシャルエンジニアリングが試すのは、もはや受信者の注意力だけではありません。結果は、クリック後の数分から数時間に何が起きるかにも左右されます。実効性のあるセキュリティ計画は、従業員が気づかない攻撃も前提にしなければなりません。 AIは膨大な量と速度への対処を助け、経験豊富なアナリストは証拠を評価して対応を主導できます。
翻訳元: https://www.welivesecurity.com/en/business-security/devil-email-wearing-new-mask/