
フィッシングの本質は今もメールにある――ただし新たな仮面をかぶって
ビジネスセキュリティ フィッシングが従来のチェックをすり抜けるケースが増えるなか、被害を回避・軽減できるかどうかは、自社が攻撃をどれだけ迅速に検知し、封じ込められるかにかかっています 現在のフィッシングの多くは、不自然な文法や怪しいURL、稚拙なログ
ビジネスセキュリティ フィッシングが従来のチェックをすり抜けるケースが増えるなか、被害を回避・軽減できるかどうかは、自社が攻撃をどれだけ迅速に検知し、封じ込められるかにかかっています 現在のフィッシングの多くは、不自然な文法や怪しいURL、稚拙なログ
攻撃者は偽のAI暗号資産トレーディングエージェントを謳うWebサイトを構築し、これを使ってNeedle Stealerというマルウェアをインストールさせていました。このマルウェアは被害者のブラウザウォレットを偽物にすり替え、ウォレットのパスワードを攻撃者に送信します。HPは2026年4月から6月にかけ
Microsoftは、TeamsユーザーがQRコードフィッシングから身を守るための新機能を準備しています。 Teamsは、組織外のユーザーから送信されたQRコードを自動的に非表示にするようになります。ユーザーは画像を表示・スキャンする前に、まず表示させる操作が必要になります。 この機能は現在開発中で
QRコードフィッシング、通称「クイッシング(quishing)」が過去最悪の水準に達しています。脅威アクターは、クリック可能なリンクをメール本文に直接記載する代わりに、スキャン可能な画像内に悪質なURLを隠す手口を増やしています。 この手法の変化により、攻撃者は従来のセキュアメールゲートウェイを回避し、管理下にある企
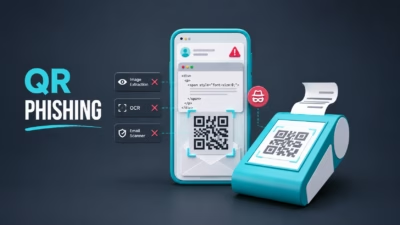
「クイッシング(quishing)」として知られるQRコードフィッシングは、画像ベースのペイロードを超えて進化を続けています。 攻撃者は現在、メール本文内のHTMLテーブルやテキストから直接スキャン可能なQRコードを描画する手法を使っており、画像添付ファイルや埋め込みビットマップ、<img>要素は一切残さ
QRコードフィッシング、いわゆる「クイッシング(quishing)」が、メールセキュリティ上の大きな懸念として浮上しています。攻撃者はメッセージ本文に直接リンクを記載する代わりに、悪意あるリンクを画像の中に隠す手口を使うようになっています。 従来のメールセキュリティツールは、通常メール本文中のURL、送信者の評判、添
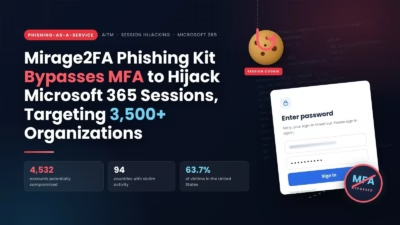
多くの防御担当者にとって、フィッシング検知への対応はパスワードの強制変更で完結します。しかしMirage2FAは、その対応そのものを無意味にするよう設計されています。 この設計は実際に規模を拡大しています。ANY.RUNはこのキャンペーンを、3,518の組織にまたがる4,532件の侵害可能性があるアカウント(標的にさ
Business Security クイッシングは、従来型フィッシングに代わる手口として急速に広まっています。企業がこのギャップをどう埋めればよいのか、その方法をご紹介します。 「馴染みがあるものは軽視されやすい」とよく言われますが、サイバーセキュリ
復旧対応が必要となったサイバーインシデントにおいて、直近四半期の攻撃を分析した結果、フィッシングが初期侵入の主要な手法であったことが、対応に当たったインシデントレスポンダーの調査により明らかになりました。 これは、検知回避をめぐるキャンペーンがより革新的になっていることを背景としています。 7月28日に公開されたCis
最も一般的なフィッシング手法の一部が減少傾向にありますが、それは攻撃者が諦めたからではありません。 従来型のフィッシング手法は、Tycoon2FAというフィッシング・アズ・ア・サービス(PHaaS)プラットフォームが摘発された
すべての記事を読み込みました