攻撃者は偽のAI暗号資産トレーディングエージェントを謳うWebサイトを構築し、これを使ってNeedle Stealerというマルウェアをインストールさせていました。このマルウェアは被害者のブラウザウォレットを偽物にすり替え、ウォレットのパスワードを攻撃者に送信します。HPは2026年4月から6月にかけてこのキャンペーンを検知しました。
Needleキャンペーンは、検索結果や広告経由でAIエージェントをダウンロードするユーザーと、MetaMask、Coinbase Wallet、Phantomなど7種類のブラウザウォレット拡張機能の利用者を標的としています。HPはまた、被害者をスマートフォンへ誘導するQRコードフィッシングも検知しています。
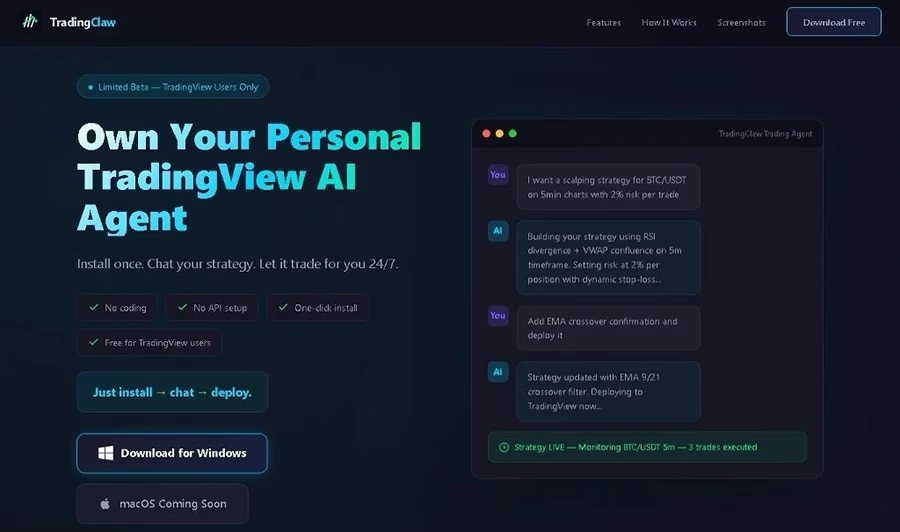
AIトレーディングエージェントのインストーラーを謳うWebサイトの例(提供:HP)
インストーラーは正規のMicrosoftソフトウェア
問題のサイトtradingclaw[.]proは、有名なAIアシスタントを彷彿とさせる名前をボットに付け、24時間体制で暗号資産を取引するエージェントを謳っていました。ダウンロードされるZIPファイルの中身であるTrading Agent.exeは、実際にはMicrosoftの署名が付いた正規プログラムOLEViewであるため、Windows SmartScreenのレピュテーションチェックを通過してしまいます。この唯一の目的は、このチェックを突破することです。実行されると、隣に置かれた悪意あるファイルiviewers.dllを読み込みます。これはDLLサイドローディングと呼ばれる手口です。
このDLLは、新たに起動した正規プロセスの中でNeedle Stealerを実行します。これはプロセスホローイングと呼ばれる手法です。Needleは前述の7種類のウォレット拡張機能のいずれかを探し出し、ブラウザを強制終了させたうえで、悪意あるコピーをその拡張機能のフォルダに展開します。この偽の拡張機能は攻撃者のコマンドサーバーと通信し、被害者が入力したパスワードを何であれ送信します。攻撃者はウォレットIDとパスワードを手にすることで、資金を掌握できます。
ブラウザに暗号資産ウォレットを保管している場合、見慣れたロック解除画面が表示されたとしても、それがインストールしたはずの拡張機能である証拠にはなりません。HPは、検証できないエージェントアプリの中にウォレットのパスワードや決済関連の作業を持ち込まないよう推奨しています。
QRコードが被害者をスマートフォンへ誘導
研究者らはまた、ぼかしの入った文書の背後にQRコードを配置したPDF請求書をメールで送りつけ、受信者にスマートフォンでスキャンするよう促す手口を用いた複数のキャンペーンも検知しました。これはクイッシングとして知られる手法です。スキャンすると、偽のメールセキュリティスキャナーや、実際に人間がページを読み込んでいることを確認するCloudflare Turnstileチェックを含む複数のリダイレクトを経由し、最終的にOneDriveに似せたページにたどり着き、Microsoftの認証情報の入力を求められます。
業務用PCには、既知のフィッシングドメインをブロックするメールゲートウェイやブラウザ保護機能が備わっていることがあります。一方でスマートフォンは概して防御が手薄なため、デスクトップでは阻止されるリンクでも、スマートフォンでは読み込まれてしまう場合があります。
カスタマーサポート付きで販売されるスティーラー
Phantom Stealerは「ペネトレーションテストツール」として、解析を防ぐクリプター、機能アップデート、24時間365日体制のサポートとともにWeb上で公然と販売されています。購入者は悪意ある用途に使用しないことに同意する必要があります。HPは、これを配布する複数のメールキャンペーンを特定しました。
各キャンペーンで使われたVBScriptは、一見何の変哲もない画像を取得し、そこから.NETローダーを抽出するPowerShellコマンドを組み立てていました。これはステガノグラフィーと呼ばれる手法です。PowerShellスクリプトに組み込まれたPhantom Gateというコンポーネントが、そのローダーを起動します。次にローダーはスティーラーをダウンロードしてデコードし、正規の.NET FrameworkプロセスであるRegAsmにインジェクションします。研究者らは、共通する名称と配布チェーンから、両ツールの背後に単一の脅威アクターが存在する可能性があるとみています。
「ユーザーはブラウザや新しいAIツールなど、デバイスやアプリケーションの間を絶えず移動しており、攻撃者はそれに素早く追従しています。セキュリティはこうしたあらゆるやり取りの中で機能しつつ、利用者の邪魔にならないものでなければなりません。つまり組織には、信頼できないクリックやダウンロードがリスクにならないよう、分離と封じ込めを軸にしたゼロトラストのアプローチが必要です」と、HPのGlobal Head of Security for Personal Systemsを務めるJames Wright氏は述べています。
数百枚に及ぶ細工済み画像
その他の請求書を装ったキャンペーンは、2つの経路で届けられていました。一部はHTMLスマグリングを用いており、被害者のマシン上で悪意あるファイルを組み立てることで、メールゲートウェイのスキャンをすり抜けていました。その他は検索結果から偽装ドメインへ誘導する手口に頼っていました。どちらの経路も最終的には、画像に隠されたペイロードをデコードするローダーに行き着き、認証情報やシステムデータを窃取するXWorm、PureLogs Stealer、Formbookのいずれかをインストールしていました。
画像の見た目で一致を判定する知覚ハッシュを用いてVirusTotalを検索したところ、3か月間でこれらのキャンペーンに関連する約400種類の画像が見つかりました。
偽のインストーラー
HPの研究者らはまた、Microsoftのサイトを模倣したロシア語版の偽サイトも突き止めました。そのインストーラーはアフィリエイト収益目的で他の製品を抱き合わせており、Word自体は決してインストールされません。しかも、抱き合わせられているセキュリティ製品がこのインストーラー自体を危険と判定し、削除してしまいます。また、UltraZipとAllFilesという2つの署名付きインストーラーは、デフォルトの検索エンジンを乗っ取り、アンインストール後もその変更を維持し続けます。
翻訳元: https://www.helpnetsecurity.com/2026/09/17/fake-ai-trading-agent-research/