
偽のAIトレーディングエージェントが暗号資産ウォレットのパスワードを盗む
攻撃者は偽のAI暗号資産トレーディングエージェントを謳うWebサイトを構築し、これを使ってNeedle Stealerというマルウェアをインストールさせていました。このマルウェアは被害者のブラウザウォレットを偽物にすり替え、ウォレットのパスワードを攻撃者に送信します。HPは2026年4月から6月にかけ
攻撃者は偽のAI暗号資産トレーディングエージェントを謳うWebサイトを構築し、これを使ってNeedle Stealerというマルウェアをインストールさせていました。このマルウェアは被害者のブラウザウォレットを偽物にすり替え、ウォレットのパスワードを攻撃者に送信します。HPは2026年4月から6月にかけ
.NETベースの情報窃取型マルウェア「Phantom Stealer」が、フィッシングメールや海賊版ソフトウェアのダウンロード、DiscordやTelegram上で共有される悪意あるリンクを通じて拡散しています。 セキュリティ研究者らは、複数の国にまたがる被害者を標的としたキャンペーンでPhantom Stealer
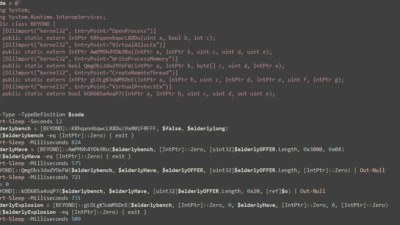
Phantom Stealerは、PNGファイルへのペイロード隠蔽、PowerShellによるプロセスインジェクション、テレメトリ抑制を組み合わせ、パスワードやブラウザデータ、暗号資産ウォレット、機密ローカルファイルを窃取する.NETベースの認証情報窃取マルウェアです。Antivirus& Malware 今
大手物流会社や政府の税務当局を含む信頼された業務連絡になりすます多段階のフィッシングキャンペーンが確認されました。攻撃者はこの手口を使って、SMTP経由でデータを外部送信する認証情報窃取マルウェア「Phantom Stealer v3.5.0」を展開しています。 Seqriteが報告したこの攻撃キャンペーンでは、同一
脅威アクターが銀行やその他の高価値組織を標的にフィッシングキャンペーンを展開し、従来のエンドポイント防御を回避するよう設計された認証情報・セッション窃取マルウェア「Phantom Stealer」を配布しています。Fortraの研究者によると、このキャンペーンが特に懸念されるのは、攻撃者が高度に難読化されたファイルレス

サイバーセキュリティ研究者によって、ステラー、暗号化ツール、遠隔アクセスツール(RAT)をサブスクリプション方式でバンドルした商用サイバー犯罪ツールキットの一部として販売されている.NETベースのインフォスティーラーについて、さらに詳しい情報が報告されました。 Phantom Stealerとして知られるこのマルウェ

複数段階の添付ファイルチェーンを通じて Phantom 情報盗聴マルウェアを配信...

高度なマルウェアが、多段階の感染チェーンと先進的な回避技術を用いて機密情報を流出...

デジタル脅威の動向を監視する中で、Seqrite Labsの研究者は、Opera...
セキュリティ研究者は、ISOファイルを武器化してPhantom情報窃取マルウェア...