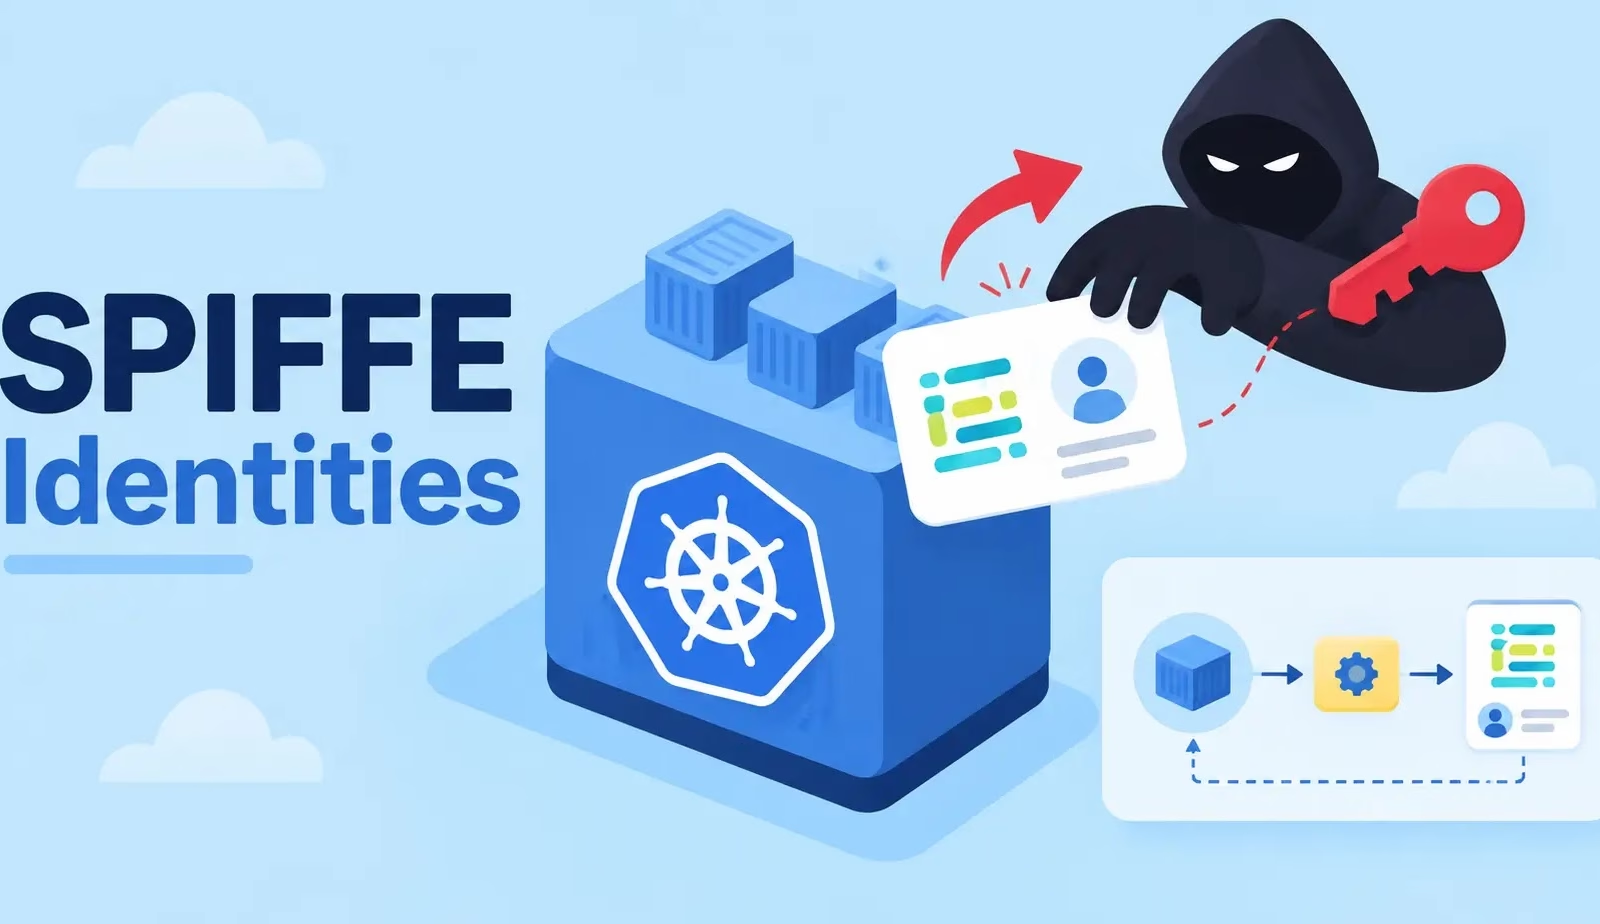
セキュリティ研究者らは、Kubernetesノードへのルートレベルのアクセス権を持つ攻撃者が、SPIFFE/SPIRE環境においてワークロードになりすまし、そのマシンアイデンティティを窃取できることを実証しました。
この研究は Palo Alto Networks のUnit 42によって公開されたもので、すでにノードを侵害した攻撃者が、ワークロード認証時に使用されるLinuxのコントロールグループ(cgroup)情報を操作できることを示しています。
これにより、SPIREエージェントを騙して、同一ノード上で稼働する他のワークロードに属するSPIFFE検証可能アイデンティティ文書(SVID)を発行させることが可能になります。
Unit 42によれば、この手法が実際の攻撃で悪用された事例はこれまで確認されていないとのことです。しかし、この発見はクラウドネイティブ環境における重大なセキュリティ上の懸念を浮き彫りにしています。すなわち、攻撃者が一度ノードへのルートアクセス権を獲得してしまえば、そのホスト上のアイデンティティを守る信頼境界が崩壊しかねないということです。
SPIFFE(Secure Production Identity Framework for Everyoneの略)は、ワークロードアイデンティティのためのオープンスタンダードです。
そのリファレンス実装であるSPIREは、Kubernetesやクラウド環境において、長期間有効なパスワードやAPIキー、証明書を短命な暗号学的クレデンシャルに置き換える目的で広く利用されています。
SPIFFEは各ワークロードに固有のSPIFFE IDを割り当て、SVIDはそのワークロードが当該アイデンティティを所有していることを証明する役割を果たします。SVIDは、相互TLS認証用のX.509証明書、またはアプリケーション認可用のJSON Web Tokenとして発行されます。
通常のSPIREデプロイメントでは、ワークロードはノード上でローカルに稼働するSPIREエージェントに対して自身のアイデンティティを要求します。
エージェントは要求元プロセスに関する情報を検証します。これにはKubernetesのメタデータ、サービスアカウントの詳細、コンテナ情報、そしてLinuxのcgroupパスが含まれます。
その上でエージェントは、このデータを登録済みのポリシーセレクタと照合し、一致するSVIDを返却します。
Unit 42は、ルートアクセス権があれば攻撃者は攻撃者側が制御するプロセスに関連付けられたcgroupメタデータを操作できることを突き止めました。
そのプロセスを別のコンテナやポッドに属しているかのように見せかけることで、攻撃者はSPIREエージェントにそのプロセスを被害者ワークロードとして関連付けさせることが可能になります。
するとエージェントは、なりすましたワークロード用のSVIDを返してしまいます。有効なアイデンティティクレデンシャルを手に入れた攻撃者は、被害者ワークロードを信頼する内部サービスに対して認証を通過できるようになり、従来型のシークレットを盗み出すことなく、横展開が可能になる恐れがあります。
この問題は、SPIFFEの暗号技術そのものの欠陥として説明されているわけではありません。むしろ、このセキュリティモデルが基盤となるKubernetesノードの整合性に依存している点を浮き彫りにしています。
エージェントは、どのワークロードがアイデンティティを要求しているかを判断する際、ローカルのプロセスやランタイムデータを信頼せざるを得ません。組織がこのリスクを評価できるよう、Unit 42はSpooffeと呼ばれるオープンソースツールを公開しました。
このツールは防御的なテストを目的として設計されており、ノード上で稼働しているワークロードを特定し、そのcgroup関連のアイデンティティデータを評価した上で、ルートレベルの攻撃者が同居するワークロードのアイデンティティを取得できるかどうかを判定できます。
Spooffeには、SPIREエージェントへのなりすましが起こり得るシナリオを評価する機能も搭載されています。セキュリティチームはこれを利用することで、ノード侵害がアイデンティティに及ぼす潜在的な影響を把握し、自社のKubernetesハードニング対策の妥当性を検証できると、Unit 42は述べています。
研究者らは、Kubernetesノードへのルートアクセスを、そのノードに紐づくあらゆる暗号学的アイデンティティの侵害と同等のものとして扱うことを推奨しています。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。 貴社チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/root-access-threatens-spiffe/