
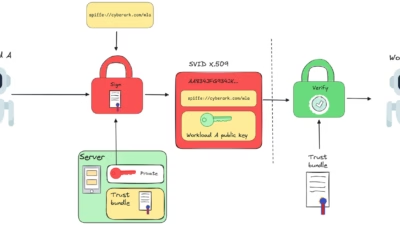
KubernetesへのハッキングでSPIFFEワークロードIDが窃取され、アプリケーションになりすまし可能に
Kubernetesノードへのroot権限アクセスを持つ攻撃者が、SPIFFE/SPIREを通じて発行されたワークロードIDを窃取し、同一ホスト上で稼働する正規のアプリケーションになりすますことを可能にするポストエクスプロイト手法が明らかになりました。 この手法は、クラウドネイティブなマシンID管理システムの前提とな
Kubernetesノードへのroot権限アクセスを持つ攻撃者が、SPIFFE/SPIREを通じて発行されたワークロードIDを窃取し、同一ホスト上で稼働する正規のアプリケーションになりすますことを可能にするポストエクスプロイト手法が明らかになりました。 この手法は、クラウドネイティブなマシンID管理システムの前提とな
セキュリティ研究者らは、Kubernetesノードへのルートレベルのアクセス権を持つ攻撃者が、SPIFFE/SPIRE環境においてワークロードになりすまし、そのマシンアイデンティティを窃取できることを実証しました。 この研究は Palo Alto Networks のUnit 42によって公開されたもので、すでにノー
経験豊富なIT責任者であれば、シャドーITが根強い問題であることは承知しているでしょう。しかし急速に進化するAIとエージェントの増殖により、その潜在的な脅威とコストはかつてないほど大きくなっています。AIエージェントは非決定論的で、自律的かつ適応的です。タスクを創造的な方法で解決することに長けており、しばしば

あなたのクラウドがリスクにさらされているのは、それが高速だからではない。制御の及...