iPhoneは、従来型の端末侵害を回避する攻撃に対して強力な防御手段を新たに備えました。iOS 27では、正規の所有者が送金や、パスワード変更、その他のリスクの高い操作を実行するよう積極的に強要されている微妙な兆候を、インテリジェントに検知できるようになりました。Appleは先日、能動的なソーシャルエンジニアリング詐欺を阻止するために設計された高度な仕組み「なりすましリスク検知(Impersonation Risk Detection)」機能について詳細を明らかにしました。
この新しい保護機能は、従来の認証パラダイムに存在していた明白な脆弱性を補強するものです。Face ID、複雑なパスコード、二要素認証は所有者本人であることの確認には成功しますが、その人物が強要や操作を受けた状態で行動しているかどうかを判断することは根本的にできません。狡猾な詐欺師は銀行員や政府職員、あるいは信頼できる知人になりすまし、電話越しに特定の操作を指示することがあり、被害者はそれと気づかないまま、一見完璧な権限を持つ自分の端末でその指示を実行してしまいます。
Trust Insightsフレームワークのアーキテクチャ
なりすましリスク検知の仕組みは、革新的な「Trust Insights」フレームワークを通じて動作します。対応するサードパーティ製アプリであれば、金融取引の前、アカウントへのログイン時、重要なセキュリティパラメータの変更時など、機微な操作を行う際にリアルタイムのリスク評価を要求できます。システムはこれに対し、「Unknown(不明)」「Medium(中)」「High(高)」の3段階のいずれかの脅威レベルを返します。重要な点として、「Unknown」は欺瞞的な兆候が検知されなかったことを意味するにすぎず、操作の安全性を確定的に保証するものではありません。
この評価を導き出すため、iPhoneは行動の文脈や操作の正確なタイミング、基礎的なセンサーデータを綿密に分析します。Appleは特に、画面共有セッションがアクティブになっているかどうかや、直近に受信・発信した通話やメッセージのおおよその量といった重要なシグナルを挙げています。さらに、最近のアプリのダウンロードやコンテンツ購入を含め、Apple Account全体の活動状況も評価対象となります。
重要なのは、写真、メッセージ、メールの内容はこの分析対象から完全に除外されているという点です。生データは常に端末内にとどまり、外部に送信されるのは最終的なリスク評価結果のみです。Appleはこれに追加のApple Accountシグナルを組み合わせたうえで、最終的なリスクレベルを要求元のアプリに提供することがあります。開発者側が通話履歴やメッセージ内容、画面共有の状態、その他モデルが判断の根拠とした詳細なデータを受け取ることは一切ありません。技術仕様の詳細については、AppleによるTrust Insightsフレームワークのアーキテクチャ解説を参照してください。
開発者による統合とプライバシー保護
「Medium」または「High」の警告に対してどう対応するかは、各アプリが独自に判断します。開発者は目立つ警告を表示したり、追加の本人確認を求めたり、意図的に処理を遅らせたり、操作を手動レビューに回したり、あるいは自社の不正対策の仕組みに評価結果を組み込んだりすることができます。ただし、Appleは、Trust Insightsの評価結果のみを根拠にアカウントを自動的かつ一方的に停止する運用は強く推奨しないとしています。
WWDC26において同社は、Trust Insightsが単なる金融取引にとどまらない幅広い場面で活用できることを実演しました。この柔軟なフレームワークは、アカウント情報の変更、メッセージや機密文書の送信、権限付与、そしてAIを含む高性能な計算リソースとのやり取りまで、問題なく監視することができます。この評価を要求するにはインターネット接続がアクティブである必要があり、完了までに数秒かかる場合があります。
このアーキテクチャは、Apple自体に送り返される情報量を本質的に制限する設計になっています。同社が把握するのは、認証の試行や支払いの承認といった操作の大まかな分類のみであり、操作の具体的な内容を受け取ることは一切ありません。プライバシーポリシーを厳格に遵守しており、Appleはどのアプリが評価をリクエストしたかを把握することすらありません。ユーザーはシステム設定内で最近の照会履歴を透明性をもって確認でき、アプリごとにアクセス権を個別に取り消すこともできます。
進化するソーシャルエンジニアリングへの対抗
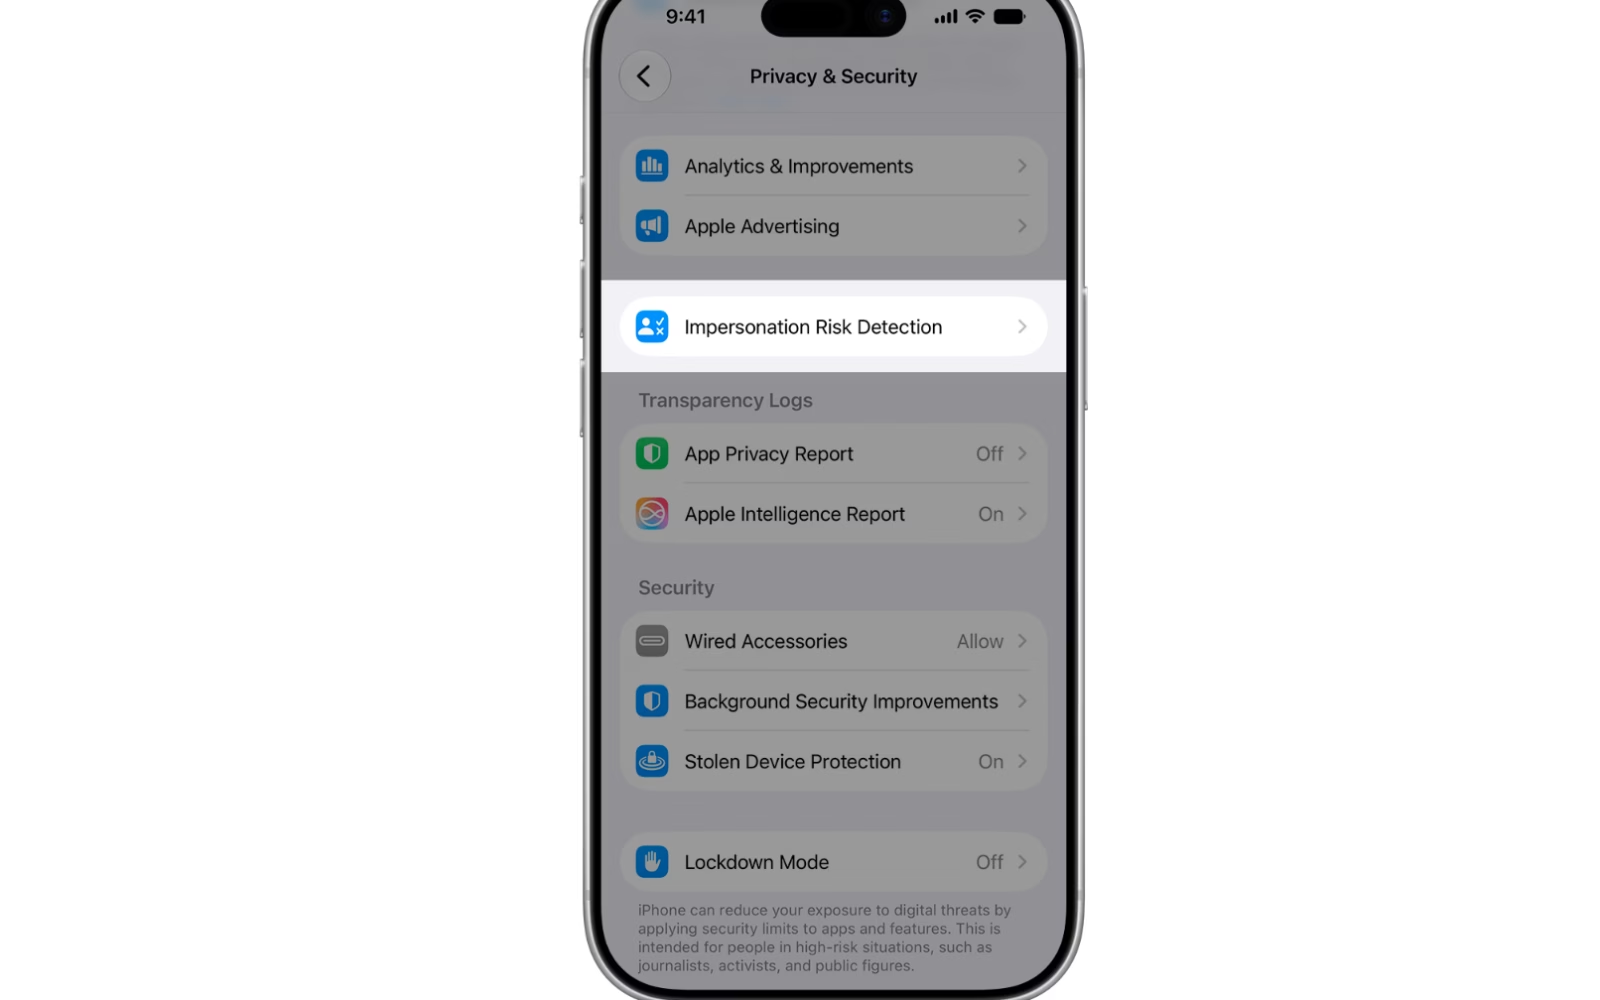
この強力な防御機能はアプリ開発者側による能動的な統合を必要とするため、iOS 27をインストールしただけで、なりすましリスク検知が万能で常時稼働の不正防止フィルターに変わるわけではありません。さらに、ユーザーは「プライバシーとセキュリティ」の設定画面で、アプリへのシグナル送信を明示的に許可する必要があります。こうした全体的な権限や個々のアプリへのアクセス許可に変更を加えた場合、反映されるまで最大24時間かかることがあります。これは、悪意ある人物が強要による通話が進行中に慌ててこの仕組みを無効化することを防ぐための、意図的な安全策です。
この革新的なアプローチは、現代のソーシャルエンジニアリングがますます複雑化する中で登場しました。2026年を通じて、詐欺師たちは電話や、乗っ取られた知人からのメッセージ、偽のサポート担当者、そして非常に説得力のあるAIディープフェイクを軸にした多段階の詐欺をますます巧妙に仕組むようになっています。結局のところ、Trust Insightsが目指すのは会話相手の偽の正体を暴くことではなく、心理的な説得が現実の危険な行動へと変わろうとするまさにその瞬間における、端末所有者の行動パターンを分析することなのです。
翻訳元: https://meterpreter.org/ios-27-trust-insights/