ロシア国家と関連するハッカーが、ウクライナ、米国、欧州のユーザーを標的に、iPhoneとAndroid端末から機密情報を盗み出すことを狙ったキャンペーンを展開していたことが、研究者の調査で明らかになりました。
フランスのセキュリティ企業Sekoiaは、この攻撃をAPT29によるものと断定しました。APT29は「Cozy Bear」や「Midnight Blizzard」としても知られ、ロシア対外情報庁(SVR)の下で活動していると広く見られるスパイ集団です。
研究者らが水曜日に公開したレポートによると、ハッカーは標的に到達するため、正規のウェブサイトに悪意のあるコードを仕込み、人気サイトの偽バージョンを作成し、さらにウクライナのウェブ解析サービスを侵害しました。
攻撃者は、脆弱な端末からパスワード、メッセージ、メール、ブラウザーデータなどの機密情報を盗み出すことができました。場合によっては、ユーザーがクリックや悪意あるファイルのダウンロードをしなくても被害に遭う状態でした。
調査のきっかけは、ウクライナのガス生産企業(社名は非公表)のウェブサイトで悪意のあるコードが見つかったことでした。さらに分析を進めると、米国の大手化学工業団体や欧州の極右政党など、ほかの組織でも同様の侵害が確認されました。
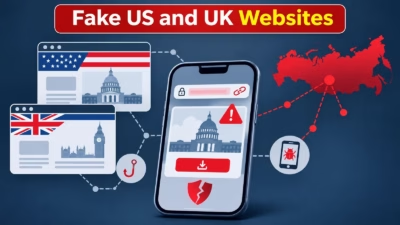
ハッカーは、著名な2つのウェブサイトの偽サイトも作成していました。1つは米国独立250周年を記念する取り組み「America250」、もう1つは英国政府関連の建物が集まる地区の近くにある高級ホテル「Raffles London at The OWO」です。
これらの偽サイトは、なりすまし対象の正規サイトのコンテンツを表示しながら、脆弱な端末を使う訪問者を特定する悪意あるコードも実行していました。
研究者は、偽のAmerica250サイトは記念イベントへの招待を口実に被害者を誘い込むために使われた可能性があり、ホテルのサイトは外交官などの要人宿泊客を狙った可能性があると指摘しました。ウクライナのゼレンスキー大統領は、10月の訪問時にロンドンのRaffles に滞在したと報じられています。ただし、同氏が標的にされた証拠は見つかっていません。
このキャンペーンで最も広範囲に及んだ攻撃の一つが、ウクライナのウェブ解析サービス「Plerdy」の侵害です。Plerdyは数千のウェブサイトが利用しており、その大半はウクライナ国内のサイトです。
ハッカーは8月下旬から9月上旬にかけて、このサービスが配信するトラッキングスクリプトに悪意あるコードを挿入しました。これにより、ウクライナ軍、特殊部隊、ドローンなどの軍事装備メーカーに関連するサイトを含む数百のウェブサイトの訪問者が、被害に遭った可能性があります。
侵害されたスクリプトによって、攻撃者は訪問者の端末とソフトウェアのバージョンを特定したうえで、既知のセキュリティ上の欠陥を突く攻撃を試みていました。
Sekoiaは、ハッカーが特定の個人を狙っていたのか、できるだけ多くの脆弱な端末から情報を集めたうえで価値の高い標的を絞り込もうとしていたのかは不明だとしています。
スマートフォンのデータを窃取
ハッカーは、端末やOSに応じて異なる攻撃手法を使い分けていました。
iOS 16を搭載した古いiPhoneに対しては、ブラウザーやアプリのCookieを盗む攻撃が仕掛けられました。これにより、ハッカーがオンラインアカウントにアクセスできる可能性があります。iOS 18.5を搭載した脆弱なiPhoneを狙った、より高度な攻撃では、メッセージ、メール、パスワード、連絡先、写真、位置情報の履歴に加え、WhatsAppやTelegramなどのメッセージングアプリが保存する情報も抜き取られる恐れがありました。
この攻撃には、DarkSwordと呼ばれるツールキットが使われました。DarkSwordは、iPhoneから大量の情報を抜き取れる、商用開発とみられる監視ツールです。DarkSwordは過去にも、サウジアラビア、トルコ、マレーシアのユーザーを狙った作戦で、ほかの攻撃者に使用されたことがあります。
Android端末に対しては、ハッカーは古いバージョンのGoogle Chromeブラウザーの脆弱性を悪用し、閲覧データ、Cookie、保存されたWi-Fiパスワードを盗み出しました。
一部のスパイウェア作戦とは異なり、この攻撃は侵害した端末への長期的なアクセスを維持せず、情報の抜き取りに特化して設計されていました。
3つの攻撃手法はいずれも、キャンペーン開始前にAppleとGoogleがすでに修正していた既知の脆弱性に依存していました。研究者によると、未知のソフトウェア欠陥(ゼロデイ)は悪用されておらず、最新の状態に更新された端末には通用しません。
Sekoiaは、実際に何台のスマートフォンが侵害されたのか、ハッカーがどれだけの情報を入手したのかについては把握できていません。同社は、被害を受けた国のコンピューター緊急対応チーム(CERT)と連携し、被害の可能性がある人々の特定や、ハッカーのインフラを妨害する方法を検討しているとしています。
翻訳元: https://therecord.media/russia-hackers-smartphone-cyberattacks