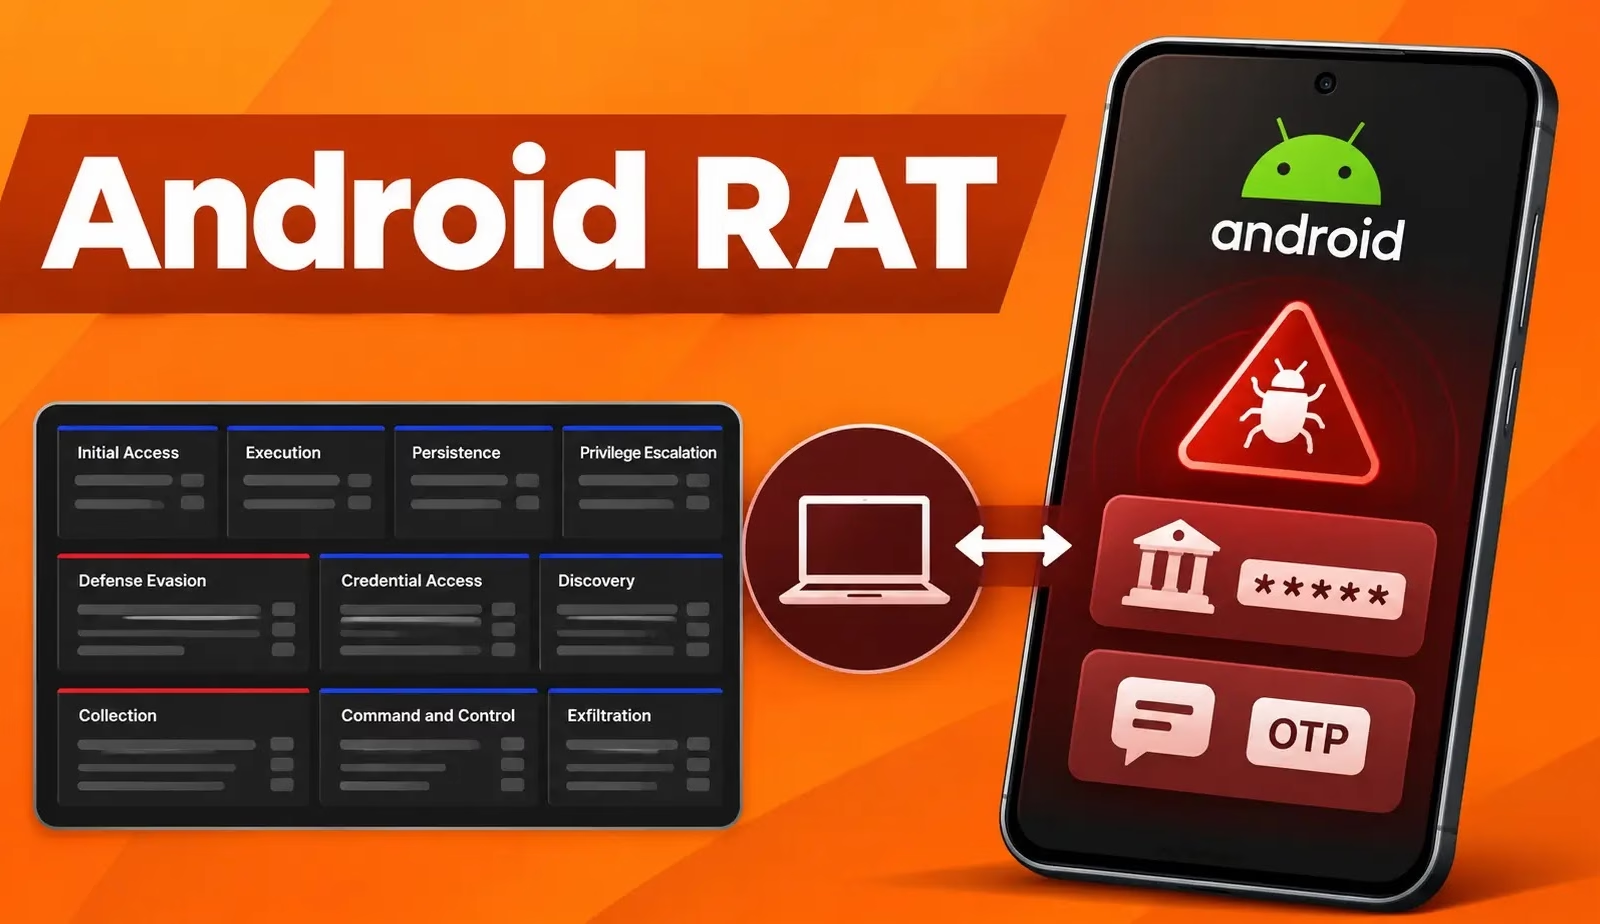
「Mirax」と呼ばれるリモートアクセス型トロイの木馬(RAT)が、Androidスマートフォンを乗っ取り、銀行のパスワードを盗み、ワンタイムパスワード(OTP)を横取りして、不正送金を実行しています。
2026年3月から9月にかけて、META地域の個人向け銀行の顧客のうち、数千台の端末が感染しました。攻撃活動はイード(イスラム教の祝祭)の期間中と7月末に再びピークを迎えています。
セキュリティ企業は、自社のテレメトリーと、被害を受けた銀行から報告された確認済みの事例に基づき、被害額は数百万米ドル規模に上ると推定しています。
研究者らは、未報告の不正被害や、自社の可視範囲外にある端末は含まれていないため、実際の影響はさらに大きい可能性があると警告しています。Group-IBが11月5日に調査結果を公表した時点でも、このキャンペーンは継続していました。
感染の連鎖は、Google Playで入手できる、評価の低いストリーミングアプリや動画アプリから始まります。証拠からは、これらのアプリ内の広告や動画リンクが、ユーザーを公式ストア外のドロッパーのダウンロードへ誘導していることがうかがえます。
このドロッパーがMiraxをインストールします。確認された例の一つは「Tiktok 18+」という名称を使い、TikTokとの関連を偽っていました。
インストール後、ペイロードはラテン文字の一部を見た目の似たキリル文字に置き換えて「Google Play Services」を装います。続いて、端末乗っ取り機能の中核となる権限である「ユーザー補助サービス」へのアクセスを許可するよう、ユーザーに迫ります。
このアクセス権限を得ると、攻撃者は画面の監視、キー入力の記録、認証情報の窃取、OTPを含むSMSメッセージや通知の横取りが可能になります。
Miraxは端末のPIN、パスワード、ロック解除パターンも取得します。これにより、オペレーターは被害者が関与しなくても、後からスマートフォンのロックを解除できます。
オペレーターは、乗っ取った端末から直接、銀行アプリを開いて送金を開始できます。取引は顧客がいつも使う端末と銀行のセッションから行われるため、正規の取引に見える可能性があります。研究者らは、盗んだ資金の移動先として使われた口座の中に、インド国内のマネーミュール(資金運搬役)口座とみられるものを特定しました。
Miraxはビルドごとにパッケージ名を変え、ランチャーアイコンを隠し、表示されるアプリ名も入れ替えます。アンインストール画面やセキュリティアプリをブロックできるほか、黒いオーバーレイや偽の更新画面を使って不正な動作を隠蔽します。AndroidのBroadcast Receiverを利用して、再起動やアプリの再起動後も動作を再開します。
コマンド&コントロール(C2)インフラは2つのWebSocketチャネルを使用しており、1つはコマンド用、もう1つは窃取したデータ用です。さらに、HTTPロングポーリングによるフォールバックが、別の通信手段として用意されています。
オペレーターは、ホスト、ポート、暗号化パラメーター、ポーリング間隔など、接続設定を遠隔から変更できます。DNS-over-HTTPSによって、ドメインの名前解決がローカルのDNS監視から見えなくなると、Group-IBは述べています。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の内部に限ってください。
1万6,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。自社チームで試す
翻訳元: https://cyberpress.org/mirax-rat-hijacks-phones/