- Zimperium zLabsが発見した「RedHat」は、AIアシスタントを搭載した中国発のAndroidバンキング型トロイの木馬
- AIが画面レイアウトをリアルタイムで解析し、認証情報の窃取やアプリの改修回避を可能にする
- サードパーティ製アプリストア、SNS、不正広告、SMSを通じて拡散し、アンインストール操作もブロックして居座り続ける
AIアシスタントを搭載し、自ら次の行動を指示させるAndroidマルウェアが確認されました。このアシスタントはマルウェアの運用者から独立して動作しているとみられ、運用者がリアルタイムで操作しなくてもツールが機能する仕組みになっています。
問題のマルウェアは「RedHat」と呼ばれています。セキュリティ研究者集団Zimperium zLabsによって発見され、中国発である可能性が高いとされています。現在はサードパーティ製アプリストア、SNS、不正広告(マルバタイジング)、SMSスパムを通じて拡散しており、動作にはAndroidのアクセシビリティ権限が必要です。
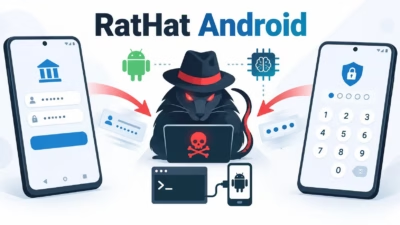
マルウェア自体は典型的なバンキング型トロイの木馬です。被害者がバンキングアプリを起動するたびに透明なオーバーレイを表示させ、ログイン情報やワンタイムパスワードを窃取します。これにより攻撃者は被害者の銀行口座を直接操作できるようになります。
AIによる「目」
数多く存在するAndroidバンキング型トロイの木馬の中でRedHatを際立たせているのは、そのAI搭載コンポーネントです。このAIモデルは、被害者の端末を遠隔操作するための「目と手」のような役割を果たします。
通常、犯罪者がバンキング型トロイの木馬を開発する際は、画面レイアウトの正確な座標をコードに組み込む必要があります。パスワード入力欄やログインボタンの位置をあらかじめコーディングしておかなければならないのです。そのため、バンキングアプリがデザイン変更でレイアウトを変えると、マルウェアは機能しなくなってしまいます。
AIを使えば、この問題は解消されます。RedHatは画面のスクリーンショットを取得してAIアシスタントに送信し、AIがその内容を解析してマルウェアに次の動作を指示する仕組みです。
「RedHatはAIを活用して端末のインターフェースをリアルタイムで的確に操作するため、従来のスクリプト化された自動処理よりも柔軟に動作し、セキュリティソフトによる検知が難しくなっています」とZimperiumは説明しています。
このツールにはいくつかの高度な永続化(パーシステンス)機構も備わっており、削除されたコンポーネントを自ら再インストールしたり、アンインストール処理そのものを横取りして中止させ、被害者には偽のエラーメッセージを表示したりすることが可能です。
現時点では、標的が誰なのか、あるいはどれだけの人数が被害を受けたのかについては明らかになっていません。